CVE-2026-123158, OpenSSH sshole en Alpine y musl: cómo saber si te afecta y parchearlo
Índice de contenidos
- Puntos clave
- ¿Me afecta CVE-2026-123158?
- Cómo comprobarlo con comandos de solo lectura
- ¿Traen sshd las imágenes Alpine habituales?
- Versiones corregidas por rama y distribución
- Cómo aplicar y confirmar el arreglo
- En contenedores, el arreglo está en la imagen
- Qué mitigación publica Alpine si no puedes actualizar todavía
- Por qué Debian lo califica de unimportant y otros de alto
- ¿Se está explotando CVE-2026-123158?
- Qué datos pueden cambiar antes de que leas esto
- Preguntas frecuentes
- ¿Mi contenedor Alpine con nginx o postgres es vulnerable a sshole?
- ¿Tengo que parchear si uso Debian, Ubuntu o RHEL?
- ¿Me protege usar solo claves SSH?
- Conclusión
- Fuentes
CVE-2026-123158, el fallo «sshole» de OpenSSH, te afecta si ejecutas sshd compilado con musl y sin Pluggable Authentication Modules (PAM), con contraseñas activas y cierta mezcla de cuentas. Eso describe a servidores Alpine y a algunos contenedores SSH o SFTP, no a un contenedor Alpine típico. Si estás en ese grupo, instala el paquete corregido de tu rama y reinicia sshd. Comprobé todo esto el 7 de noviembre de 2026 con Docker 29.5.2 sobre Linux arm64, con comprobaciones de solo lectura: no he intentado la omisión de autenticación, ni siquiera contra mis contenedores. También tienes la versión en inglés de esta guía.
Puntos clave
- Ninguna de las 23 imágenes Alpine sin función SSH que revisé (nginx, postgres, redis, node, traefik, grafana y otras) trae
openssh-server. La muestra la elegí a mano: no es aleatoria. - De ocho imágenes elegidas porque traen
sshd, tres siguen sin paquete corregido a 13 de noviembre, pero seis arrancan con las contraseñas desactivadas. - Alpine publicó paquetes corregidos para las ramas 3.16 a 3.24 y edge, y OpenSSH 10.6p2 lleva el arreglo original desde el 5 de noviembre.
- El número de versión engaña: el paquete corregido de Alpine 3.24 sigue diciendo
OpenSSH_10.3p1. Mira el paquete, no el banner. - Actualizar no basta: tras
apk upgrade, el proceso en marcha seguía apuntando a/usr/sbin/sshd (deleted)hasta reiniciarlo. - CISA lo añadió el 9 de noviembre a su catálogo de vulnerabilidades explotadas: hay ataques reales, así que, si reúnes las condiciones, no lo dejes para tu próximo ciclo de parches.
¿Me afecta CVE-2026-123158?
Te afecta si se cumplen a la vez las cinco condiciones que siguen, sacadas del aviso de seguridad de Alpine[1]. Si falla una sola, este fallo no te alcanza:
- Ejecutas
sshdde un paquete anterior a la versión corregida de tu rama, o OpenSSH anterior a 10.6p2 compilado por tu cuenta sobre musl - Es un
sshdsin PAM: el paqueteopenssh-server, oopenssh-server-pamconUsePAM no PasswordAuthenticationestá enyes, que es el valor por defecto de OpenSSH- Existe una cuenta con
*en el campo de contraseña, como las cuentas de solo clave creadas conaddusersin contraseña - Existe otra cuenta local con un hash
$5$o$6$
Una sola cuenta con contraseña basta para exponer a todas las que tienen *, según Alpine. La cuenta root trae * en la imagen base (lo vi en 3.16, 3.20, 3.21, 3.22, 3.23 y 3.24), y la protege el PermitRootLogin prohibit-password por defecto. Esa protección deja de servir si otra cuenta alcanzable puede hacerse root, por ejemplo con doas. Los usuarios de directorio que llegan por musl-nscd tampoco tienen entrada en shadow, y Alpine también los cuenta como expuestos.
Cómo comprobarlo con comandos de solo lectura
Empieza por los contenedores. El siguiente bucle lista los que tienen un proceso sshd en marcha, sin entrar en ellos ni ejecutar nada dentro, de modo que sirve también para imágenes sin intérprete de órdenes:
for c in $(docker ps -q); do
  docker top "$c" | grep -q '[s]shd' &&
    docker inspect -f '{{.Name}} {{.Config.Image}}' "$c"
done
Si no imprime nada, ninguno de tus contenedores en marcha ejecuta sshd, y solo te queda revisar los hosts. Para un host o para un contenedor que sí aparezca, estos tres comandos responden a las condiciones 1, 2 y 3:
ldd --version 2>&1 | head -1
apk info -v | grep '^openssh-server'
sshd -T | grep -Ei '^(usepam|passwordauthentication|permitrootlogin) '
ldd --version distingue la biblioteca de C: imprimió musl libc (aarch64) en Alpine sobre arm64 y ldd (Debian GLIBC 2.41-12+deb13u4) 2.41 en Debian. La pista de PAM tiene truco: ldd sobre el binario no sirve, porque ni sshd.pam de Alpine ni sshd de Debian 13 enlazan libpam en ese fichero. El dato fiable es sshd -T: con openssh-server de Alpine la línea usepam no aparece (lo vi en 3.16, 3.21, 3.24 y edge), y con openssh-server-pam aparece como usepam no salvo que la cambies.
Ejecuta sshd -T como root, y añade -f ruta_de_tu_configuracion si tu imagen usa otra ruta. Con openssh-server-pam puede que el binario se llame sshd.pam: así ocurre en una instalación limpia de 3.24 y en la imagen de LinuxServer.
Las condiciones 4 y 5 se comprueban en /etc/shadow. Este awk imprime nombres de cuenta y nunca el hash:
awk -F: '$2=="*"{print "no_password: "$1}
  $2~/^\$[56]\$/{print "hash: "$1}' /etc/shadow
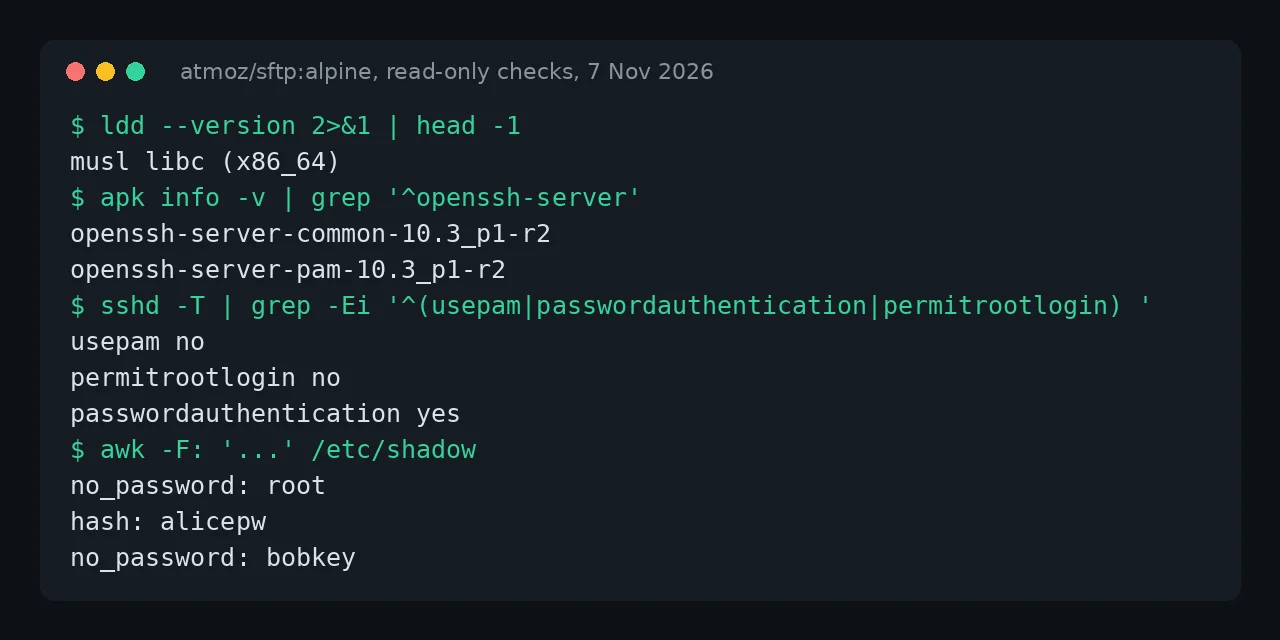
Esta es la salida de la imagen atmoz/sftp:alpine, que solo publica amd64 y corrió emulada, con un usuario de contraseña y otro de clave. Reúne las condiciones 2 a 5, y lo único que la saca de la lista es el paquete corregido:
musl libc (x86_64)
openssh-server-common-10.3_p1-r2
openssh-server-pam-10.3_p1-r2
usepam no
permitrootlogin no
passwordauthentication yes
no_password: root
hash: alicepw
no_password: bobkey
¿Traen sshd las imágenes Alpine habituales?
No: las 23 imágenes Alpine de uso general que revisé el 7 de noviembre no traen openssh-server ni un binario sshd. Alpine lo dice también en su aviso, cuando lista entre los no afectados a "Docker and other container users that do not run sshd in the container". Si tu servicio es un nginx, una base de datos o una aplicación sobre Alpine, este fallo no te toca, y no hace falta que reconstruyas nada por él.
Las inspeccioné con docker create y docker export, sin ejecutar su código, salvo alpine, que abrí con un sh. La lista es alpine (siete etiquetas), nginx, redis, postgres, node, python, php, httpd, traefik, caddy, memcached, golang, rabbitmq, haproxy, docker:cli, docker:dind, eclipse-temurin, nextcloud, grafana, vaultwarden, pihole, adguardhome y gitea:latest-rootless. Para dar escala, Docker Hub contaba ese día 13 564 734 167 descargas de nginx y 12 484 312 810 de alpine.
Quienes sí están en el grupo de riesgo son los que meten un servidor SSH a propósito. Busqué ocho imágenes conocidas que lo traen, las arranqué sin red ni puertos publicados y leí su configuración efectiva:
| Imagen (fecha de compilación) | Paquete | ¿Corregido? | Contraseñas por defecto | Lectura |
|---|---|---|---|---|
gitea:latest (1 nov) |
10.3_p1-r1 |
No | no |
Sin exposición por defecto; git:* sin ninguna cuenta con hash |
forgejo:17 |
10.3_p1-r1 |
No | no |
Igual que Gitea |
gogs:latest (12 nov) |
9.9_p2-r1 |
Sí | no |
Corregida el 12 de noviembre |
panubo/sshd:latest (2 abr 2023) |
8.6_p1-r3 |
Rama 3.14, fuera del aviso | no |
root bloqueada; sin compilaciones desde 2023 |
hermsi/alpine-sshd:latest (9 nov) |
10.3_p1-r2 |
Sí | yes |
Corregida el 9 de noviembre; revisa tus cuentas |
atmoz/sftp:alpine (6 nov) |
10.3_p1-r2 |
Sí | yes |
Una copia anterior con cuentas mixtas sí queda expuesta |
linuxserver/openssh-server (5 nov) |
10.3_p1-r2 |
Sí | no |
root bloqueada, sin cuentas con * |
jenkins/ssh-agent:alpine (6 nov) |
10.3_p1-r2 |
Sí | no |
Sin exposición por defecto |
El caso que merece tu atención es atmoz/sftp:alpine, con 1 032 978 129 descargas en Docker Hub. Su guion crea con usermod -p "*" a los usuarios sin contraseña, así que mezclar usuarios de clave y de contraseña reúne las condiciones.
La compilación del 6 de noviembre ya trae el paquete corregido, y la protección solo llega si vuelves a descargarla y recreas el contenedor. Su configuración fuerza ForceCommand internal-sftp y un chroot, lo que limita lo que obtiene quien entre, no la entrada. La etiqueta latest de esa imagen es Debian 11, no Alpine.
En hermsi/alpine-sshd probé dos configuraciones y ninguna reunió las condiciones: por defecto solo hay root:*, y con root desbloqueado hay root con hash y un usuario extra con el campo vacío. Desde la compilación del 9 de noviembre trae el paquete corregido, pero arranca con las contraseñas activas. Si tienes un servicio de Gitea o de Forgejo, su plantilla fija PasswordAuthentication no, y eso es lo que te protege hoy, no el paquete. Las variantes -rootless de Gitea no traen openssh-server.
Fuera de Docker, Alpine señala otro grupo concreto: sus imágenes de nube tiny-cloud de 3.18.11 a 3.24.3 traen un usuario alpine con * y doas sin contraseña. Quedan expuestas en cuanto aparece una cuenta con hash en la máquina, salvo que cloud-init haya escrito PasswordAuthentication no.
Versiones corregidas por rama y distribución
La tabla de Alpine coincide con lo que instala apk hoy. Ejecuté apk update y apk policy el 7 de noviembre en un contenedor de cada rama, y los paquetes openssh-server y openssh-server-pam dieron la versión del aviso:
| Rama de Alpine | Versión corregida | Versión de Alpine vista | ¿Con soporte? |
|---|---|---|---|
| edge | 10.6_p2-r0 |
3.25.0_alpha20260805 | Rama de desarrollo |
| 3.24 | 10.3_p1-r2 |
3.24.4 | Sí |
| 3.23 | 10.2_p1-r1 |
3.23.8 | Sí |
| 3.22 | 10.0_p1-r11 |
3.22.8 | Sí |
| 3.21 | 9.9_p2-r1 |
3.21.10 | Terminó el 1 de noviembre de 2026 |
| 3.20 | 9.7_p1-r6 |
3.20.10 | No |
| 3.19 | 9.6_p1-r3 |
3.19.9 | No |
| 3.18 | 9.3_p2-r4 |
3.18.12 | No |
| 3.17 | 9.1_p1-r7 |
3.17.10 | No |
| 3.16 | 9.0_p1-r6 |
3.16.9 | No |
No te fíes de /etc/alpine-release. La imagen de LinuxServer dice 3.24.3 y trae el paquete corregido, mientras que la de Gitea dice también 3.24.3 y no lo trae. Las demás distribuciones quedan así a 13 de noviembre:
| Distribución | Estado según el proveedor | Lo que vi yo |
|---|---|---|
| Debian 12 y 13 | Tracker: vulnerable, urgencia unimportant |
Debian 13: glibc, libpam en sshd-session, usepam yes |
| Debian forky y sid | Corregido en 1:10.6p2-1 |
No probado |
| Ubuntu | Prioridad alta; todas sus versiones, Not affected (página del 11 de nov) |
24.04: glibc, libpam, usepam yes, 1:9.6p1-3ubuntu13.20 |
| RHEL 6 a 10 | Red Hat: no afectado | No probado |
| SUSE | SUSE: no afectado[2] en sus productos | No probado |
| Void Linux musl | Sin aviso localizado | musl con libpam, UsePAM yes, ya en 10.6p2_1 |
| Wolfi | Sin aviso localizado | glibc, 10.6_p1-r0 |
| OpenWrt | Sin aviso localizado | musl, trae dropbear y no sshd |
Red Hat razona su veredicto en una frase: sus compilaciones "link OpenSSH against the GNU C Library (glibc) and use PAM by default". Si comparas bases de imagen, en Wolfi frente a Alpine y distroless tienes esa diferencia de biblioteca medida. Si compilaste OpenSSH sobre musl sin PAM por tu cuenta, tu versión corregida es la 10.6p2, porque ningún paquete te lo arregla.
Cómo aplicar y confirmar el arreglo
En un host Alpine, actualiza con el comando del aviso y reinicia el servicio. Actualizar solo openssh-server no me funcionó: en mi prueba sobre 3.24, apk upgrade openssh-server rechazó el cambio con breaks: openssh-client-default-10.3_p1-r2, y el paquete siguió en r1.
apk upgrade -U -a
rc-service sshd restart
apk info -v | grep '^openssh-server'
readlink /proc/$(cat /run/sshd.pid)/exe
Probé la secuencia en contenedores, no en un host real. En el que tenía sshd como proceso 1, el paquete pasó de 10.3_p1-r1 a 10.3_p1-r2. Antes de reiniciar, readlink imprimió /usr/sbin/sshd (deleted), y después /usr/sbin/sshd: esa diferencia confirma que se ejecuta el binario nuevo.
En otro contenedor con OpenRC sin init real, rc-service sshd restart falló la primera vez con sshd failed to stop y la segunda funcionó. No sé si eso pasa en un host, y es otra razón para no dar el reinicio por hecho: lee siempre el readlink.
Alpine lo avisa con estas palabras: "Upgrading the package alone does not replace the running daemon." El número de versión tampoco te ayuda a confirmarlo, porque sshd -V imprimió OpenSSH_10.3p1 antes y después. Las ramas estables llevan un parche sobre su versión, de modo que un escáner que compare el banner con 10.6p2 marcará un servidor ya corregido. Si usas Trivy o Grype en tus imágenes, contrasta su resultado con la versión del paquete.
En contenedores, el arreglo está en la imagen
Un apk upgrade dentro de un contenedor dura lo que dure ese contenedor. Lo comprobé: el paquete corregido sobrevivió a docker restart, y un contenedor nuevo de la misma imagen volvió a r1. Descarga la imagen nueva y recrea el servicio, aquí llamado sftp:
docker compose pull
docker compose up -d
docker compose exec sftp apk info -v | grep '^openssh-server'
Si la imagen sigue sin corregir, como la de Gitea a 13 de noviembre, una descarga nueva no cambia nada. Reconstrúyela con estas dos líneas, que en mi prueba dejaron 10.3_p1-r2, y vigila cuándo publica una versión el mantenedor:
FROM gitea/gitea:latest
RUN apk upgrade --no-cache -a
Qué mitigación publica Alpine si no puedes actualizar todavía
Alpine da una sola mitigación: desactivar la autenticación por contraseña. Antes de tocar nada, comprueba que entras con clave y deja abierta tu sesión actual hasta probar un acceso nuevo. Estos son los comandos del aviso, como root:
mkdir -p /etc/ssh/sshd_config.d
echo 'PasswordAuthentication no' > \
  /etc/ssh/sshd_config.d/00-no-passwords.conf
sed -i.bak -e '1i PasswordAuthentication no' \
  -e 's/^\(\s*PasswordAuthentication[^y#]*\)yes/\1no/i' \
  /etc/ssh/sshd_config
sshd -t && rc-service sshd restart
sshd -T | grep -i passwordauthentication
El primer bloque crea un fichero complementario, que Alpine solo lee por defecto desde 3.19. El sed cubre las versiones anteriores, también dentro de bloques Match, y guarda el original en /etc/ssh/sshd_config.bak. En mi contenedor con 3.24, sshd -t aceptó el resultado y la última línea imprimió passwordauthentication no.
Alpine lista otros casos no afectados, como openssh-server-pam con UsePAM yes o las cuentas bloqueadas con !, pero no los presenta como mitigación. Según el aviso, cualquiera de las dos vías, actualizar o desactivar las contraseñas, cierra el fallo.
Por qué Debian lo califica de unimportant y otros de alto
Los proveedores no se contradicen: unos puntúan el fallo en abstracto y otros su propio paquete. El registro del CVE, asignado por MITRE, le da una puntuación Common Vulnerability Scoring System (CVSS) de 8,1 con complejidad de ataque alta, tal como refleja SUSE[2]. OpenSSH habla de un arreglo crítico en sus notas de la versión 10.6p2[3]: "This release contains a critical security workaround that affects Linux systems that use the musl libc and PAM disabled." El aviso de INCIBE-CERT[4] del 6 de noviembre le pone importancia alta.
El tracker de Debian[5] lo marca con urgencia unimportant, y a la vez lista bookworm y trixie como vulnerable; forky ya tiene la versión corregida. El tracker no escribe el motivo: sus notas contienen solo enlaces.
Sí lo hace su documentación[6], que define la etiqueta para cuando "the problem does not affect the Debian binary package(s)". La explicación encaja con lo que vi en Debian 13, donde el binario usa glibc y PAM, de modo que no se da la combinación del fallo. Esa lectura es mía y no de Debian.
La urgencia de Alpine[7] también tiene razón para quien usa Alpine: en su aviso describe el fallo como "It takes one connection, works every time, and needs no retries." Esa frase pesa más que la etiqueta de complejidad alta si reúnes las condiciones. Ten en cuenta que la causa no es de OpenSSH solo: Alpine la atribuye a cómo interactúa sshd sin PAM con crypt() de musl. No detallo aquí el mecanismo.
¿Se está explotando CVE-2026-123158?
Sí. CISA lo añadió el 9 de noviembre a su catálogo de vulnerabilidades explotadas, que solo recoge fallos con pruebas de ataques reales. También existe una prueba de concepto pública, y no la enlazo aquí. Estos son los datos, cada uno con su fecha:
- Catálogo KEV de CISA[8], siglas de Known Exploited Vulnerabilities: añadido el 9 de noviembre (versión 2026.11.10, con 1 779 entradas), con fecha límite del 12 de noviembre para las agencias federales de Estados Unidos
- Análisis SSVC de CISA en el registro del CVE (actualizado el 10 de noviembre):
Exploitation: active,Automatable: no,Technical Impact: total - INCIBE-CERT[4] (6 de noviembre): campo de explotación en
No; el aviso seguía sin actualizar el 13 de noviembre - Base de datos europea de vulnerabilidades:
EUVD-2026-117552, explotado desde el 9 de noviembre según su registro - Exploit Prediction Scoring System (EPSS)[9]: 0,189 el 12 de noviembre, percentil 97, frente a 0,00976 el 7 de noviembre
Con ataques confirmados, revisa los registros de cualquier máquina que reuniera las condiciones. Alpine te pide buscar líneas Accepted password for de cuentas que no tienen contraseña, y revisar el uso de doas, los usuarios creados, los ficheros recientes y las claves autorizadas:
grep 'sshd.*Accepted password' /var/log/messages
docker logs nombre_del_contenedor 2>&1 | grep 'Accepted password'
Ejecuté ambos sobre contenedores míos sin accesos, y no devolvieron nada, como cabía esperar. Según Alpine, si no puedes descartar un acceso, trata la máquina como comprometida. Si los registros no se conservan más allá del contenedor, una búsqueda vacía no demuestra nada.
Qué datos pueden cambiar antes de que leas esto
Este artículo refleja lo visto el 7 de noviembre de 2026, con fuentes e imágenes revisadas de nuevo el 13 de noviembre, y cuatro cosas pueden moverse pronto. Comprueba estas antes de decidir:
- Los avisos que aún no recogen la explotación, como el de INCIBE-CERT, y el valor de EPSS
- Las imágenes sin corregir:
giteayforgejopueden haber publicado una compilación nueva - Las ramas estables de Debian, bookworm y trixie, que siguen sin versión corregida
- Nuevas versiones de paquete de Alpine, sobre todo en edge, que sigue los lanzamientos de OpenSSH
Preguntas frecuentes
¿Mi contenedor Alpine con nginx o postgres es vulnerable a sshole?
No por este fallo, salvo que tú le hayas añadido un servidor SSH. Las imágenes oficiales que revisé no traen openssh-server ni sshd. El bucle con docker top de esta guía te lo confirma para tus contenedores en marcha en unos segundos.
¿Tengo que parchear si uso Debian, Ubuntu o RHEL?
No con prisa por este fallo, que exige musl sin PAM, porque esas compilaciones usan glibc y PAM. Red Hat y SUSE los declaran no afectados, y Debian lo califica de unimportant. Ubuntu le da prioridad alta, pero desde el 11 de noviembre declara todas sus versiones no afectadas.
¿Me protege usar solo claves SSH?
Sí, si sshd -T imprime passwordauthentication no. Tener tus cuentas configuradas con clave no basta por sí solo: una cuenta de clave con * en shadow es justo lo que el fallo necesita cuando las contraseñas siguen activas en sshd. Comprueba la configuración efectiva, no tu costumbre.
Conclusión
Sshole es grave para un grupo concreto, y no toca al resto. Pasa el bucle de docker top por tus hosts y usa sshd -T y el awk en lo que aparezca. Si reúnes las condiciones, ejecuta apk upgrade -U -a, reinicia y confirma con readlink que se ejecuta el binario nuevo.
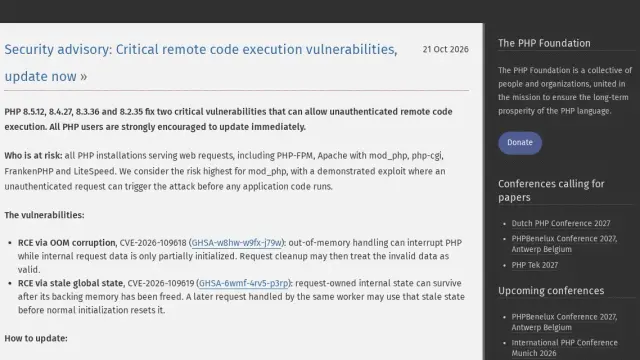
En contenedores, recrea desde una imagen corregida, y revisa después los registros de las máquinas que estuvieron expuestas. Si quieres otro ejemplo de esta misma comprobación, mira los CVE de PHP de octubre.
Fuentes: [1] Aviso de seguridad de Alpine Linux[1], [2] Lanzamiento de Alpine 3.21.10, 3.22.8, 3.23.8 y 3.24.4[7], [3] Notas de la versión de OpenSSH[3], [4] Tracker de seguridad de Debian[5], [5] Documentación del tracker de Debian[6], [6] Estado en SUSE[2], [7] Aviso de INCIBE-CERT[4], [8] Catálogo KEV de CISA[8], [9] EPSS de FIRST[9].