Para instalar OpenBao con Docker, arranca la imagen openbao/openbao:2.6.2 con almacenamiento Raft en un volumen, inicialízala con bao operator init y deséllala con tres de las cinco claves. OpenBao es la bifurcación de HashiCorp Vault con licencia MPL 2.0 y mantiene su API, así que tus aplicaciones leen los secretos igual.
Paperless-ngx 3 sugiere título, etiquetas, corresponsal y fechas con un LLM y responde preguntas sobre tus documentos, todo en tu propio servidor con Ollama. Se actualiza desde la 2.20.15 cambiando la etiqueta de la imagen. En CPU, Gemma 4 E4B tardó 25,8 s por sugerencia y ocupó unos 7 GiB, si esquivas un fallo con los modelos que razonan.
OpenClaw 2026.9.4 se instala con Docker Compose desde la imagen oficial de GHCR, que existe para amd64 y arm64. Para usarlo sin API en la nube, conéctalo a un llama-server en la red interna del compose. Publica el puerto 18789 solo en 127.0.0.1, porque el compose del repositorio lo abre en todas las interfaces.
Jellyfin 12.0 salió el 8 de septiembre de 2026 y reescribe la base de datos al arrancar, así que no hay vuelta atrás sin copia. En Docker, el camino seguro es parar el contenedor, copiar /config, quitar los complementos de terceros, cambiar la etiqueta a 12.0, migrar y lanzar un escaneo completo.
Las imágenes de MinIO ya no se descargan de Docker Hub y la copia de quay.io está congelada en 2025. Para migrar de MinIO a Garage con Docker, levanta Garage v2.4.1 junto a MinIO, copia los buckets con rclone sync, verifícalos con rclone check y cambia endpoint, claves y región en los clientes.
Para instalar llama.cpp tienes cuatro vías: el script de llama.app, que deja un binario llama de 15 MB en ~/.local/bin; Homebrew; la imagen Docker server-v0.4.1; o CMake. Las probé el 14 de septiembre de 2026 en Linux arm64 con Gemma 4 E2B, en la terminal con llama cli y como API compatible con OpenAI.
Para instalar Forgejo con Docker usa la imagen codeberg.org/forgejo/forgejo:16.0, que desde el 10 de septiembre de 2026 es la 16.0.4 y corrige un fallo crítico de ejecución remota. Ponla detrás de Caddy fijando REVERSE_PROXY_TRUSTED_PROXIES a la IP del proxy y registra Forgejo Runner 13 con la URL pública de la instancia.
Jellyfin es un servidor multimedia libre con licencia GPL-2.0 que no pide cuenta ni suscripción. Se instala con el compose oficial, que publica el puerto 8096 y monta tres volúmenes separados para configuración, caché y biblioteca. La versión estable en agosto de 2026 es la 10.11.11 y la transcodificación por hardware viene incluida.
k3s es una distribución de Kubernetes conforme que cabe en un binario de 68 MiB y se instala con una sola orden. Trae containerd, Flannel, CoreDNS, Traefik, ServiceLB y almacenamiento local ya montados, guarda el estado en SQLite y deja un nodo funcionando en tres segundos.
Karakeep es un gestor de marcadores autoalojado que guarda enlaces, notas, imágenes y PDF, archiva la página entera con monolith y los vídeos con yt-dlp, y los etiqueta con un modelo de lenguaje. Se instala con un compose de tres contenedores y el etiquetado admite tanto un modelo alojado como un Ollama propio.
Pangolin es un proxy inverso con túnel y control de identidad que se instala en un VPS con Docker Compose. El conector Newt abre la conexión desde tu red hacia el servidor, así que en casa no queda ningún puerto escuchando, y Traefik emite los certificados de Let's Encrypt en el otro extremo.
Immich se instala con dos ficheros que descargas de su última publicación, el docker-compose.yml y el .env, y un docker compose up -d. El servidor queda escuchando en el puerto 2283, la aplicación móvil sube el carrete sola y la copia de seguridad tiene que incluir la base de datos, no solo las fotos.
Pocket ID es un proveedor OpenID Connect que solo admite passkeys, así que no guarda contraseñas de nadie. Se despliega con un contenedor, un puerto y un fichero de entorno, exige HTTPS porque WebAuthn no funciona sin contexto seguro, y deja tus aplicaciones detrás de un inicio de sesión único.
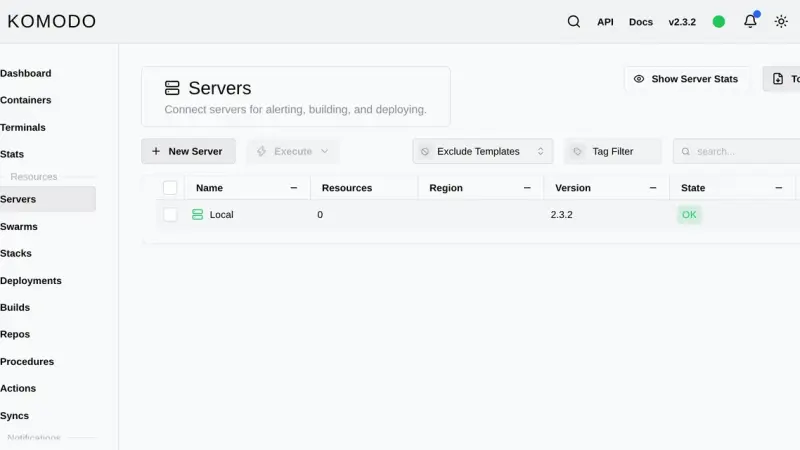
Komodo es una aplicación web en Rust que gestiona contenedores, stacks de compose y builds en tantos servidores como quieras. Se instala con un compose oficial que levanta MongoDB, el servidor Core en el puerto 9120 y el agente Periphery, y cada máquina adicional se añade con una clave de alta.
PegaProx 0.9.x es un panel AGPL-3.0 que gestiona varios clústeres de Proxmox VE 8 y 9, más XCP-ng, desde una sola pantalla. Añade migración en vivo entre clústeres, OIDC con Entra ID, escáner CVE y hardening en un clic frente a la GUI estándar, que cubre solo un clúster a la vez.
Coolify es una plataforma de despliegue autohospedada que funciona sobre Docker: gestiona aplicaciones Git, bases de datos y certificados SSL desde un panel web propio. Se instala con un script oficial que levanta Docker y los contenedores de Coolify en 2 a 5 minutos sobre Ubuntu 24.04 o Debian 13, sin pasos manuales adicionales.
Portainer es la UI web de referencia para gestionar contenedores Docker, stacks de Compose y clusters Swarm/Kubernetes. Guía paso a paso con compose.yaml moderno, HTTPS en el puerto 9443, volumen nombrado y configuración opcional con Traefik.
Model Context Protocol ha pasado de propuesta a estándar de facto para conectar editores con herramientas. Guía práctica para levantar un servidor MCP local, conectarlo a VS Code o a tu cliente favorito y entender qué estás exponiendo realmente.
Uptime Kuma se instala con Docker Compose y la imagen louislam/uptime-kuma:2.5.5, no latest, que sigue en la 1.x. Monta un volumen en /app/data, publica el puerto 3001, levanta el contenedor con docker compose up -d, elige SQLite en la primera pantalla y crea la cuenta de administrador.
restic es la herramienta de copias de seguridad cifradas, deduplicadas e incrementales que uso en producción en varios servidores. Guía práctica para instalarlo en Debian, configurar un repositorio en S3 compatible, automatizar copias diarias con systemd y verificar que la restauración funciona antes de necesitarla.
n8n es el proyecto de automatización low-code que mejor ha sabido convivir con el mundo auto-alojado. Un paseo por la instalación real con Docker Compose, por las decisiones de base de datos y colas y por los puntos donde la gente tropieza la primera vez.
Authentik es uno de los proyectos de identidad auto-alojada más sólidos del panorama open source. Guía práctica de instalación con Docker Compose, arquitectura sin Redis desde 2025.10 y los puntos de fricción reales en la primera instalación.
Los generics llegaron a Go en marzo de 2022 con mucha expectación y algo de recelo. Tres años después, el código idiomático apenas los usa en la superficie, pero han transformado las bibliotecas profundas: colecciones tipo-seguras, clientes de base de datos, primitivas de concurrencia. Este análisis examina qué ha cuajado y por qué.
JuiceFS es un sistema de ficheros distribuido y compatible con POSIX que separa los datos, guardados en un object store compatible con S3, de los metadatos, guardados en una base de datos como PostgreSQL o Redis. Esta guía instala JuiceFS en un clúster de tres nodos Linux para compartir ficheros sin depender de NFS.
Instalar Ollama en un Mac con Apple Silicon es tan simple como ejecutar un comando de Homebrew. Después, elige el modelo según la RAM disponible (Phi-3 con 8 GB, Llama 3.1 8B con 16 GB) y expón la API HTTP local, compatible con OpenAI, en el puerto 11434 para integrarla en tus propias aplicaciones.
CrowdSec 1.8.1 sustituye a fail2ban separando la detección (agente + LAPI) del bloqueo (bouncers). Instala el agente con el script oficial en Debian o Ubuntu y revisa la acquisition que genera el instalador. Después añade el bouncer de Traefik o del firewall, el WAF AppSec con sus dos collections y, si quieres, el captcha de Cloudflare Turnstile.
Traefik es el reverse proxy de referencia para Docker Swarm: descubrimiento automático de servicios por etiquetas, certificados Let's Encrypt con reto DNS y middlewares reutilizables en cadena. Esta guía cubre la red overlay, la configuración estática y dinámica, el almacén de certificados en entornos multimanager y las decisiones que marcan la diferencia en producción.
Esta guía instala PostgreSQL 18.6 con pgvector 0.8.6 en Debian o Ubuntu desde el repositorio oficial PGDG, o en Docker. Crea un rol y una base de datos dedicados, ajusta la memoria para producción y explica cuándo conviene HNSW frente a IVFFlat, con recall y tiempos medidos sobre 99.000 embeddings.
Instalar Docker en Debian 13 significa sustituir el paquete docker.io de la distribución (26.1.5) por el repositorio oficial: guardas la clave en /etc/apt/keyrings/docker.asc, declaras el repositorio en docker.sources, instalas docker-ce, docker-ce-cli, containerd.io, docker-buildx-plugin y docker-compose-plugin, y configuras rotación de logs y live-restore en daemon.json antes de exponer el servidor.
Ollama hace trivial ejecutar modelos como Llama 2 o Mistral en tu propio ordenador: un binario, un comando y los pesos cuantizados descargándose al disco sin compilar nada. Esta guía cubre la instalación en macOS, Linux y Windows, con una valoración honesta de lo que la inferencia local puede y no puede hacer frente a los modelos de frontera.
Docker es la plataforma de contenedores más extendida. Esta guía explica cómo instalarlo en Ubuntu 24.04 LTS desde el repositorio oficial, con la clave GPG firmada en /etc/apt/keyrings y el plugin de Compose incluido.
Traefik es un proxy inverso que descubre automáticamente los contenedores Docker mediante etiquetas y renueva sus certificados TLS con Let's Encrypt sin intervención manual. Para instalarlo con Docker Compose se define su configuración estática en traefik.yml, se generan credenciales de autenticación básica para el panel y se levanta el contenedor conectado a una red Docker dedicada.
Docker Compose es la herramienta oficial de Docker para definir y ejecutar aplicaciones multi-contenedor con un fichero YAML: un solo comando levanta todos los servicios, redes y volúmenes descritos. En Ubuntu 20.04 se instala descargando el binario standalone desde GitHub, aunque Docker recomienda migrar al plugin v2 integrado en el CLI, ya que la v1 dejó de tener mantenimiento.
Para instalar Docker en Ubuntu 20.04 añade el repositorio oficial de Docker (no el de Ubuntu, que suele quedarse atrás), importa su clave GPG, instala el paquete docker-ce y suma tu usuario al grupo docker para ejecutar contenedores sin sudo. El comando docker run hello-world confirma al final que el daemon funciona.
4 min3604,4
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).