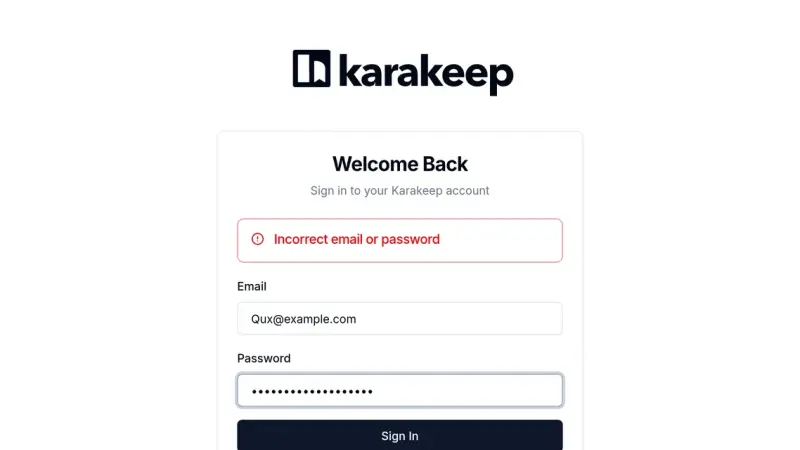
Antes de actualizar Karakeep a la 0.34 busca cuentas cuyo correo solo cambie en mayúsculas: la migración pasa todos los correos a minúsculas salvo esas, y quedan inaccesibles con Incorrect email or password. Se arregla con un UPDATE en SQLite. Además, todos vuelven a iniciar sesión y el contenedor de Chrome cambia de imagen.
Audiobookshelf 2.37.1 se instala con un docker-compose.yml de un servicio y cuatro carpetas: audiolibros, podcasts, config y metadata. Esta guía lo levanta con Docker, añade un audiolibro de LibriVox y un podcast por RSS, corrige los metadatos, crea un usuario limitado y comprueba por API que el progreso de escucha se guarda por usuario.
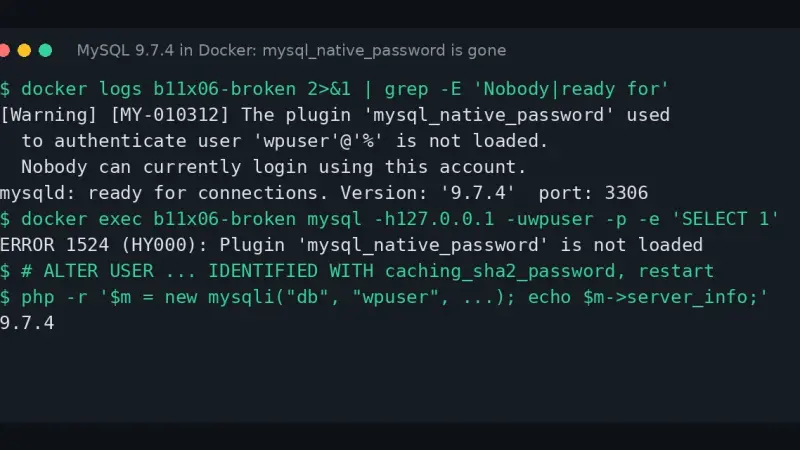
El error Plugin 'mysql_native_password' is not loaded aparece porque MySQL 8.4 desactiva ese método de autenticación y la 9.x lo elimina, y mysql:lts ya es la 9.7.4. Arranca la 8.4 con --mysql-native-password=ON, convierte cada cuenta con ALTER USER a caching_sha2_password y después pasa a la 9.7.
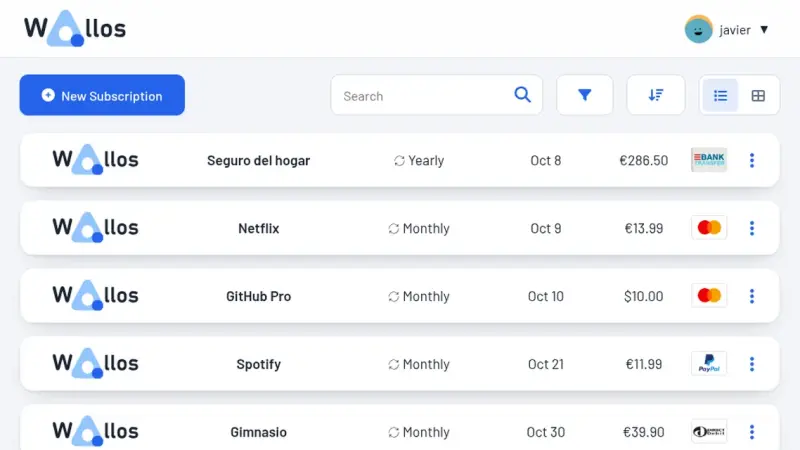
Wallos 5.8.3 es un gestor de suscripciones y gastos que se aloja en tu servidor. Lo instalé con Docker, cargué 7 suscripciones en euros (104,14 € al mes), conecté un ntfy local para los avisos y restauré una copia de seguridad. Te cuento la configuración y el bloqueo que me encontré al avisar a un servidor interno.
El error unknown storage type file aparece porque OpenBao 2.7 eliminó el backend file, y el servidor se detiene en cuanto lee esa configuración. Para el contenedor, copia el volumen, migra los datos a PebbleDB con bao operator migrate de la propia 2.7.2 y cambia el bloque storage: conservas las claves de desellado y el token.
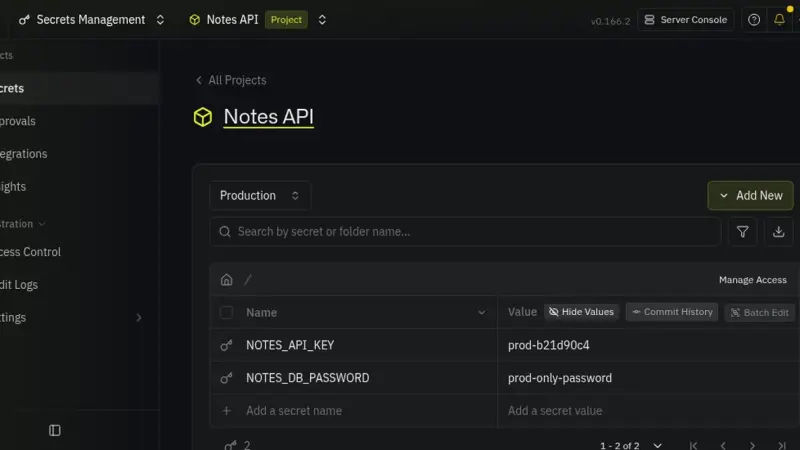
Infisical es una plataforma de gestión de secretos de código abierto que se instala con Docker Compose (Postgres, Redis y un backend) y entrega cada secreto a tus contenedores con su CLI. La instalé con la v0.166.2, creé un proyecto con tres entornos y una app leyó su clave con infisical run. En una instancia sin licencia, 4 de 57 funciones de pago siguen activas.
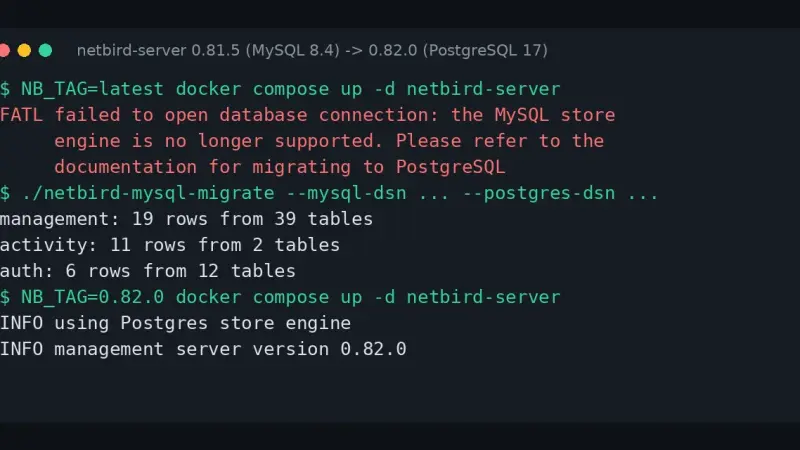
NetBird 0.82 quitó el motor MySQL y el servidor se para con el error the MySQL store engine is no longer supported. Vuelve a la imagen 0.81.5, migra los datos a PostgreSQL con netbird-mysql-migrate de esa misma versión, porque la 0.82 ya no incluye la herramienta, y solo entonces actualiza fijando la etiqueta 0.82.0.
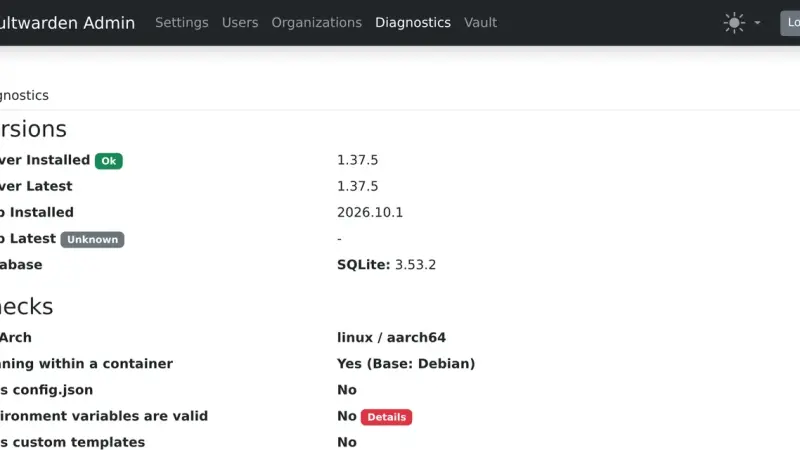
Vaultwarden 1.37.5 se para con Error loading config si tu .env pone a 0 un límite de peticiones o un tiempo de espera de la base de datos, o si un horario de purga no es un cron válido. Corrige cada variable que nombra el registro; los números fuera de rango no lo paran, pero se ignoran.
Al pasar de Grafana 12.4.12 a 13.2.3 en Docker, mis dos dashboards siguieron funcionando, pero un script que consultaba Prometheus por id numérico empezó a devolver 404. Grafana 13 desactiva por defecto las API de datasource por id, y la corrección es llamar por uid. Te dejo el procedimiento, con copia de grafana.db y vuelta atrás.
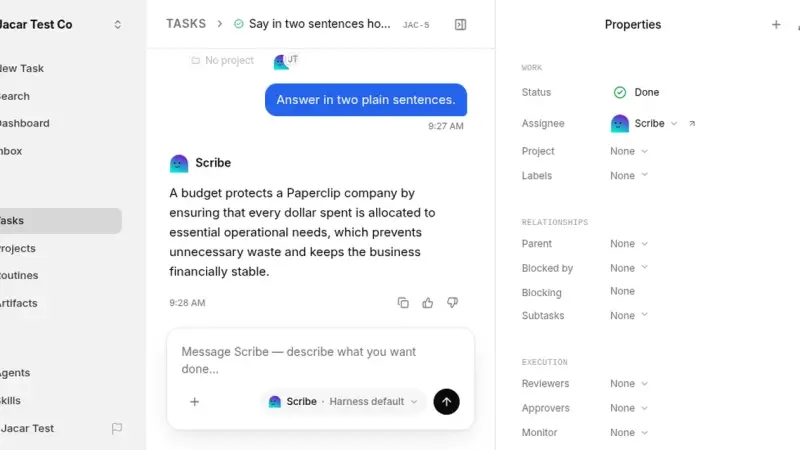
Paperclip es una plataforma de código abierto, con licencia MIT, que organiza equipos de agentes de IA como una empresa: tareas, presupuestos y latidos. Se autoaloja con un Docker Compose en el puerto 3100, pero el asistente inicial pide una suscripción de Claude u OpenAI. Probé un agente con un modelo local de 0,8B y respondió mal.
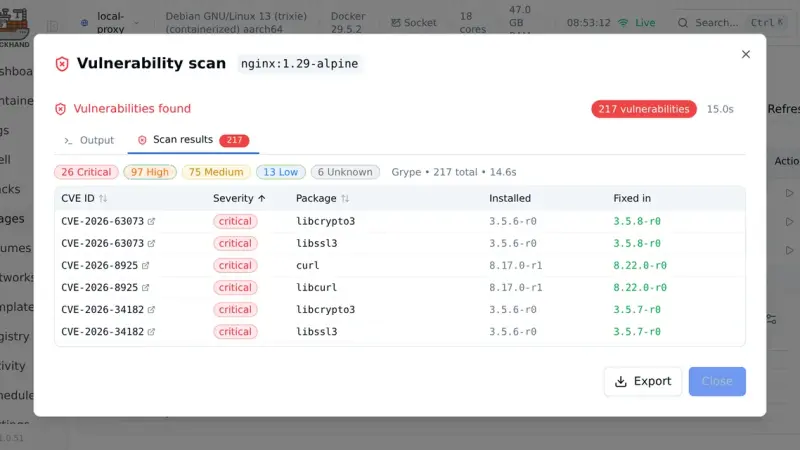
Dockhand es una interfaz web para gestionar Docker con stacks de Compose, despliegues desde Git, escaneo de vulnerabilidades y SQLite. Esta guía lo instala con Docker Compose y un socket proxy en la versión 1.0.51, despliega un stack y escanea una imagen con Grype. Su licencia BSL 1.1 es gratis en casa, pero de pago en una empresa.
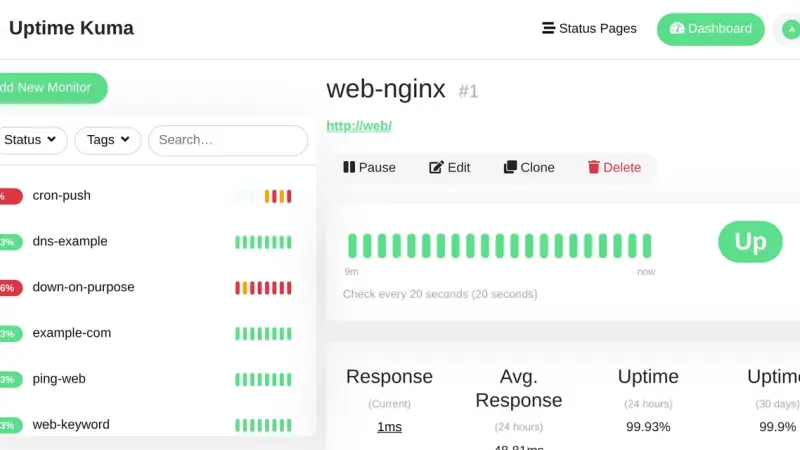
Para actualizar Uptime Kuma 1.23 a la versión 2 con Docker, para el contenedor, archiva el directorio data y cambia la imagen a louislam/uptime-kuma:2.5.9, porque latest sigue apuntando a la 1.23.17. El primer arranque agrega el historial en tablas nuevas y borra los latidos brutos: no lo interrumpas y guarda la copia para volver atrás.
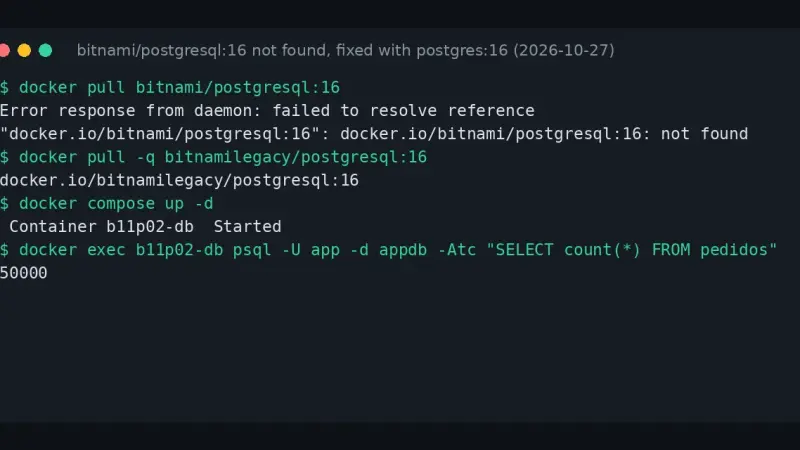
El error docker.io/bitnami/postgresql:16: not found aparece porque Bitnami retiró sus etiquetas por versión de Docker Hub y solo deja latest. Como parche, cambia a bitnamilegacy/postgresql. La salida definitiva es la imagen oficial postgres, apuntando PGDATA al directorio de Bitnami, creando postgresql.conf y pg_hba.conf y refrescando la versión de intercalación.
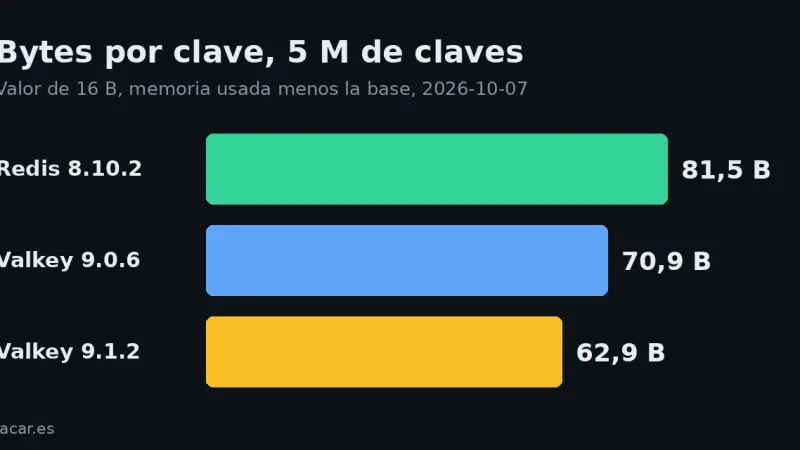
Valkey 9.1.2 usó 62,9 bytes por clave con 5 millones de claves de valor corto, frente a 70,9 de Valkey 9.0.6 y 81,5 de Redis 8.10.2. El ahorro desaparece con valores de 100 bytes o más. Y Valkey 9.1 no carga los ficheros RDB de Redis 7.4 ni de Redis 8.
El error No vector extension found aparece cuando Immich v3 arranca sobre la imagen antigua tensorchord/pgvecto-rs, porque la versión 3 ya no admite pgvecto.rs. Cambia la imagen de Postgres por ghcr.io/immich-app/postgres:14-vectorchord0.4.3-pgvectors0.2.0, deja que Immich migre a VectorChord y conservarás la búsqueda inteligente y las caras.
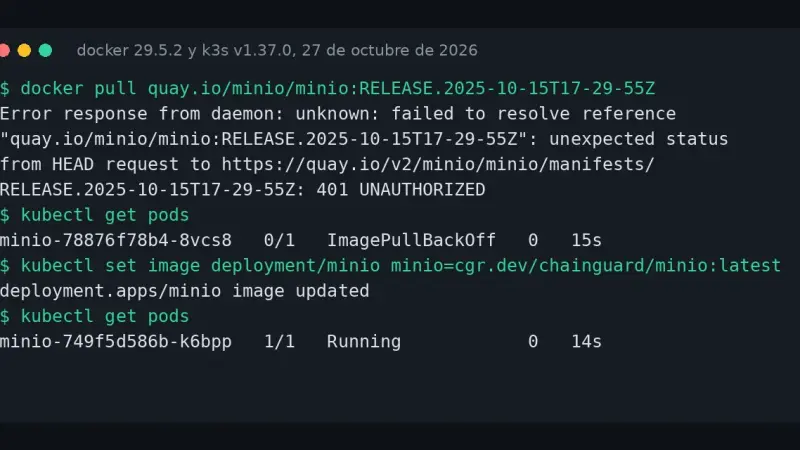
El 401 UNAUTHORIZED de quay.io/minio/minio no es un fallo de credenciales: MinIO dejó ese repositorio sin acceso público en septiembre de 2026 y falla con cualquier etiqueta. Cambia la imagen por cgr.dev/chainguard/minio o por pgsty/silo en Compose, Kubernetes o Helm; la copia AIStor de Quay sí se descarga, pero sin licencia rechaza todo.
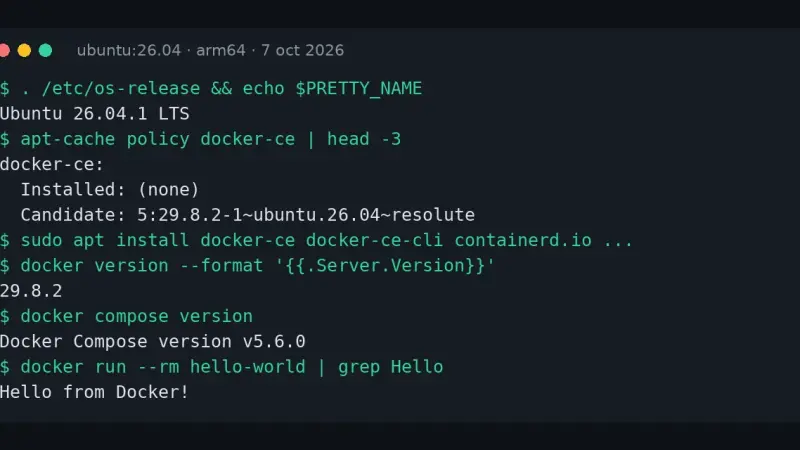
Para instalar Docker en Ubuntu 26.04 LTS añade el repositorio oficial de Docker con su clave GPG y un fichero docker.sources, y luego instala docker-ce, containerd.io y los plugins de Buildx y Compose. El 7 de octubre de 2026 eso daba Docker 29.8.2 y Compose 5.6.0, frente a Docker 29.1.3 y Compose 2.40.3 del paquete docker.io de Ubuntu.
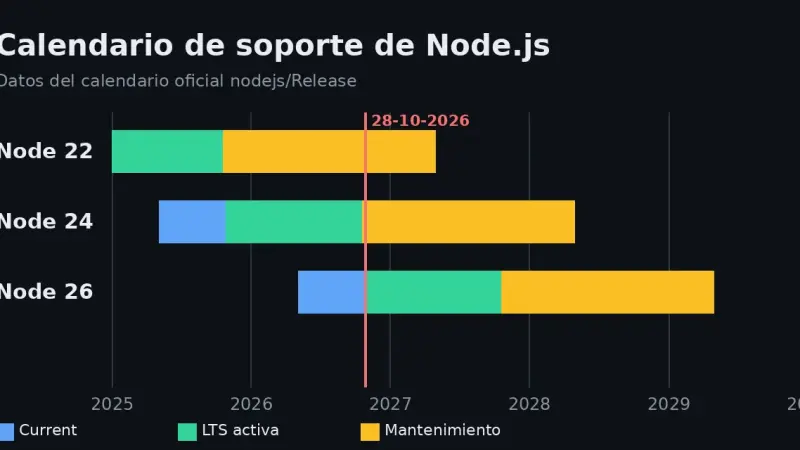
Node.js 26 pasa a LTS activa el 28 de octubre de 2026 y Node 24 entra en mantenimiento el 20 de octubre. Para migrar una imagen Docker basta cambiar node:24-slim por node:26-slim, pero conviene revisar tres cosas: los módulos internos _stream_* eliminados, writeHeader() eliminado y los módulos nativos, que se recompilan para la ABI 147.
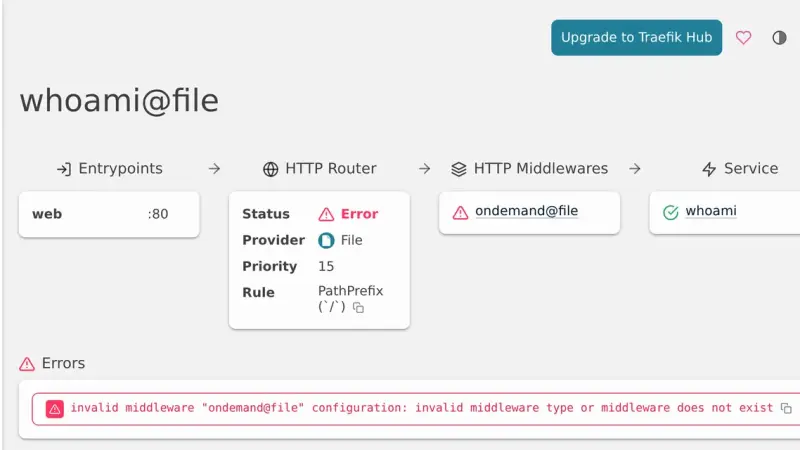
Traefik mostraba plugin integrity check failed porque su catálogo de plugins servía un zip distinto del que validaba. Le pasó a Badger v1.8.0 de Pangolin y a Sablier v1.3.1. Traefik lo corrigió el 30 de octubre de 2026: si fijaste el hash del zip, quita esa línea o pon el hash nuevo.
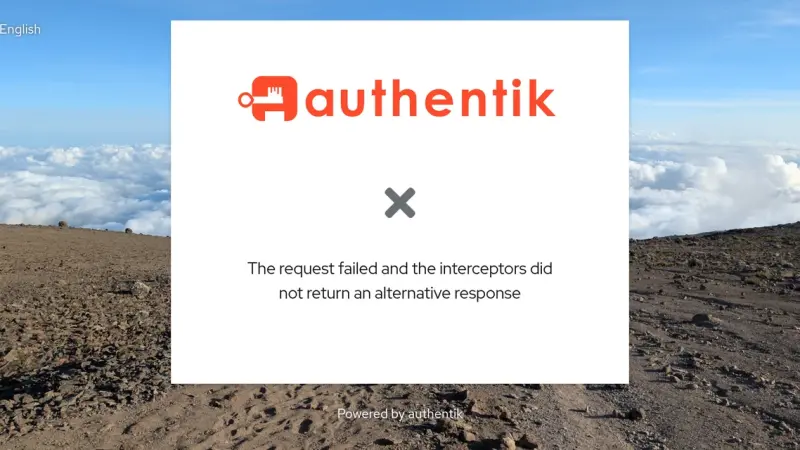
Authentik 2026.8 solo acepta X-Forwarded-Proto, X-Forwarded-Host y X-Forwarded-For si la conexión llega desde una red de AUTHENTIK_LISTEN__TRUSTED_PROXY_CIDRS. Si tu proxy inverso está fuera de los rangos privados por defecto, Authentik cree que la petición es HTTP y el login falla. Añade la IP o la red del proxy a esa variable y reinicia.
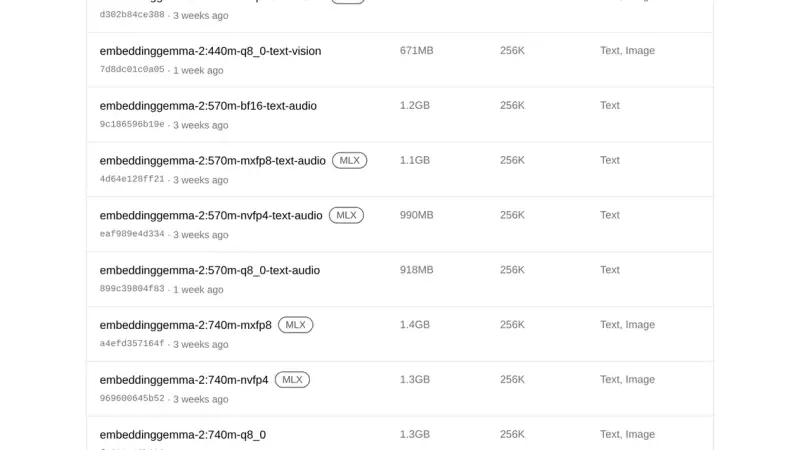
Ollama muestra this model requires MLX support, but the MLX runtime is not available cuando descargas una etiqueta que solo existe en safetensors para MLX, como embeddinggemma-2:740m-bf16 o phonon, en un equipo sin MLX: Linux arm64, Linux sin GPU de NVIDIA o Windows. Descarga la variante GGUF (q8_0) con Ollama 0.40.4 o posterior.
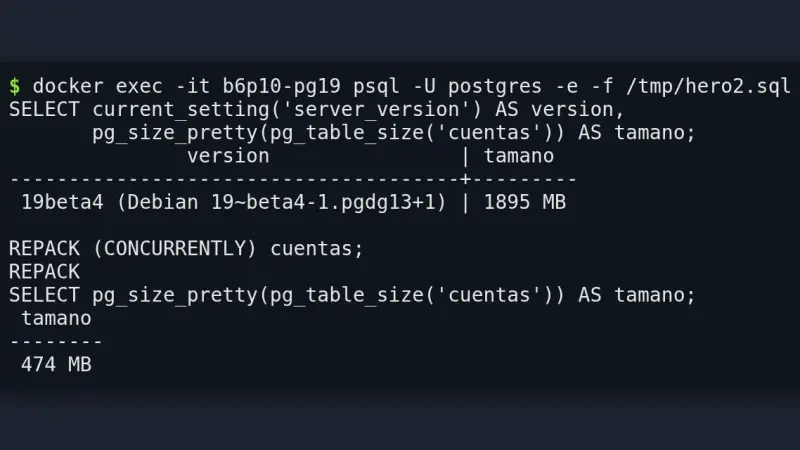
PostgreSQL 19 trae REPACK, que sustituye a VACUUM FULL y CLUSTER y con CONCURRENTLY compacta una tabla sin bloquear las escrituras, además de WAIT FOR LSN para réplicas y replicación lógica de secuencias. En la Beta 4, una tabla de 1895 MB bajó a 474 MB, y pg_upgrade desde la 18 exigió rehacer un índice GiST.
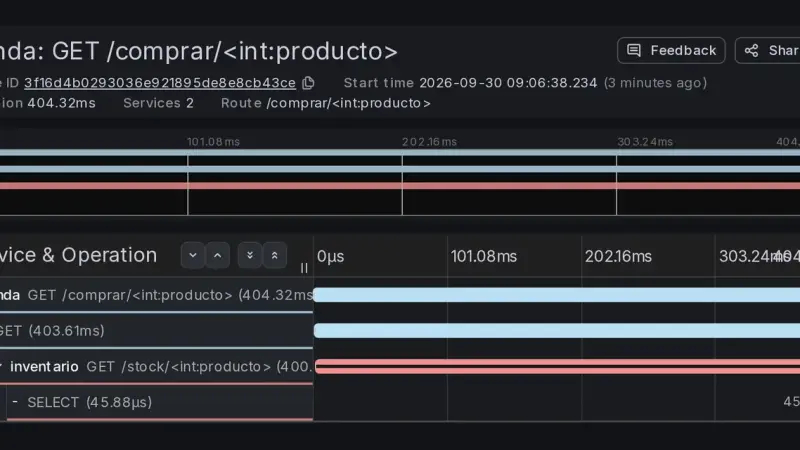
Grafana Tempo 3.1 guarda trazas distribuidas y las consulta con TraceQL. En Docker Compose basta un contenedor en modo monolítico, sin Kafka, con Alloy como recolector OpenTelemetry y Grafana para explorarlas. Desde la 3.1 escribe bloques vParquet5 y admite aritmética en TraceQL metrics; si vienes de la 2.x, hay que migrar la configuración.
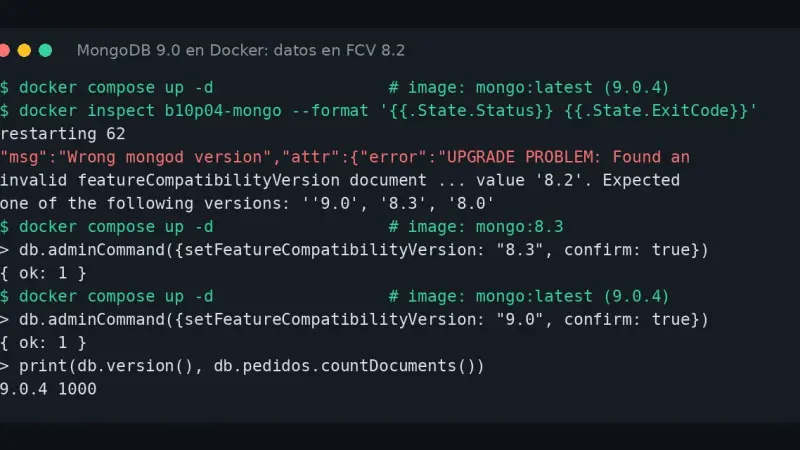
El error UPGRADE PROBLEM: Found an invalid featureCompatibilityVersion document aparece porque mongo:latest apunta a MongoDB 9.0 desde el 1 de octubre de 2026, y la 9.0 solo abre datos en FCV 8.0 u 8.3. Vuelve a tu imagen anterior, sube a mongo:8.3, fija la FCV en 8.3 y entonces pasa a la 9.0.
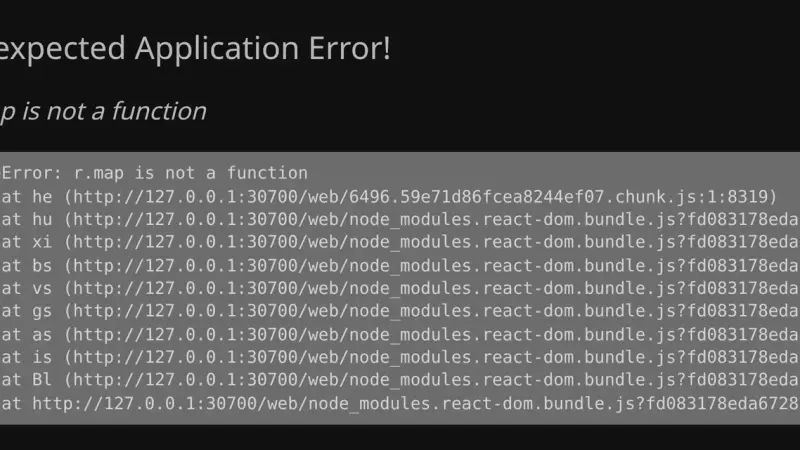
El error r.map is not a function del panel de Jellyfin 12 aparece cuando /web/ConfigurationPages devuelve HTML o un cuerpo vacío en lugar de JSON, y la interfaz guarda esa respuesta en IndexedDB durante 24 horas. Corrige el proxy y después borra la clave jellyfin-query-cache y la caché del navegador.
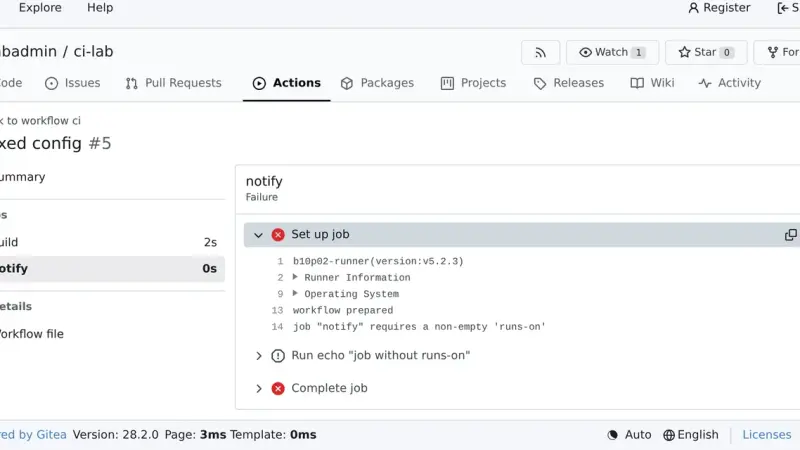
La imagen gitea/act_runner lleva congelada en la v0.6.1 desde el 30 de abril de 2026; el runner vive ahora en gitea/runner y va por la 5.2.4. El salto reutiliza tu registro, pero cambia tres cosas que rompen trabajos: ${VAR} en config.yaml, el comodín de valid_volumes y los jobs sin runs-on.
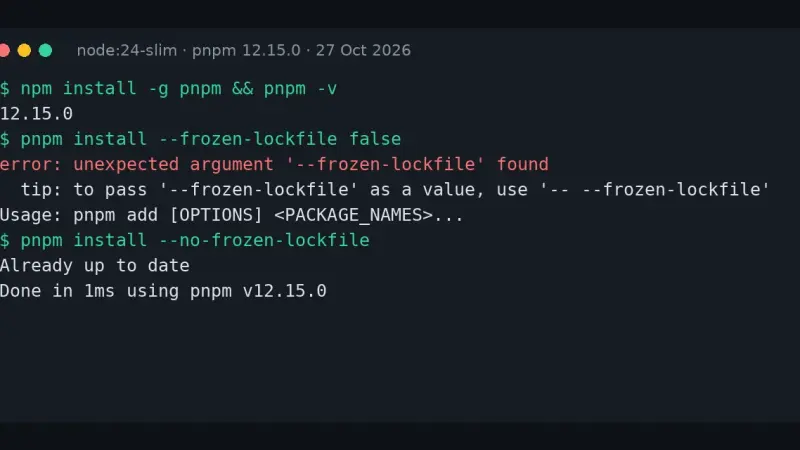
El error unexpected argument '--frozen-lockfile' found sale porque npm install -g pnpm ya instala pnpm 12, reescrito en Rust, y su CLI no acepta un valor separado por espacio. Cambia --frozen-lockfile false por --no-frozen-lockfile y fija la versión de pnpm en tu Dockerfile y en packageManager para que la siguiente versión no te sorprenda.
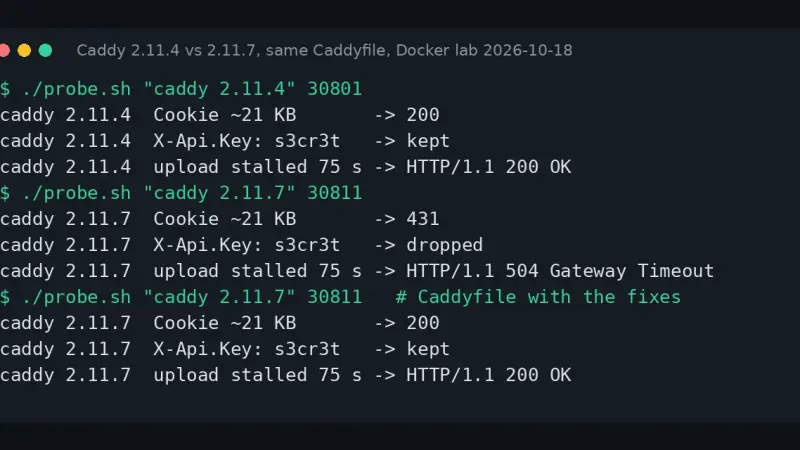
Desde Caddy 2.11.6, las cabeceras de una petición tienen un límite de 16 KiB y lo que pasa de ahí recibe 431 Request Header Fields Too Large. Súbelo con max_header_size en el bloque servers. La misma versión descarta en silencio las cabeceras con punto, corta las subidas paradas a los 60 s y deja de heredar client_auth del comodín.
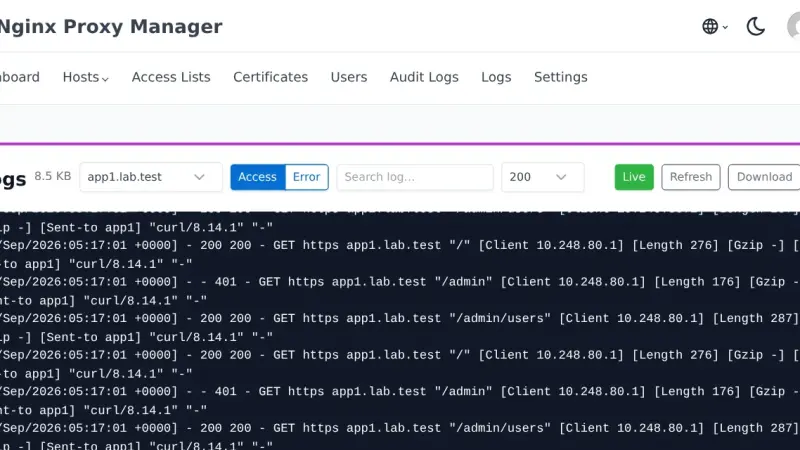
Nginx Proxy Manager 2.16.0 se actualiza cambiando la etiqueta de la imagen y recreando el contenedor. No trae migraciones de base de datos y en mi prueba conservó hosts, certificados y listas de acceso. Copia antes data y letsencrypt: volver a 2.15 cambiando solo la imagen deja sin protección las rutas que protejas con la función nueva.
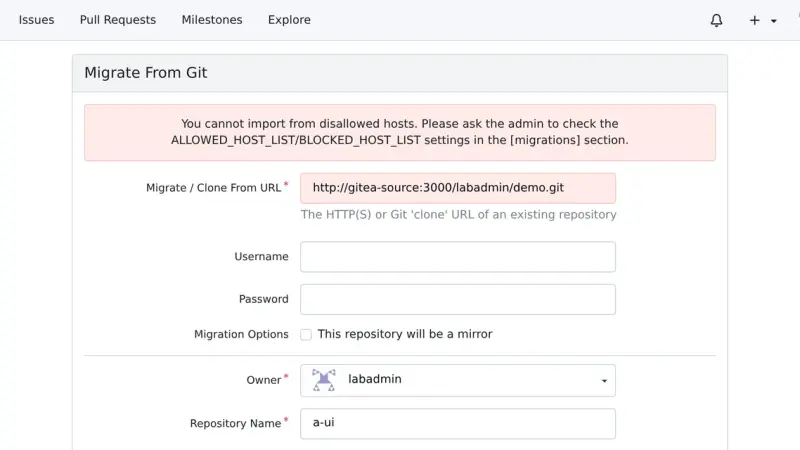
Gitea 28 muestra You cannot import from disallowed hosts cuando migras o haces mirror desde una IP privada, como otro contenedor de tu red Docker. Un nombre de host ya no basta: añade a [migrations] ALLOWED_HOST_LIST la IP o la subred del origen con su puerto, por ejemplo 172.31.105.0/24:3000, y la migración funciona.
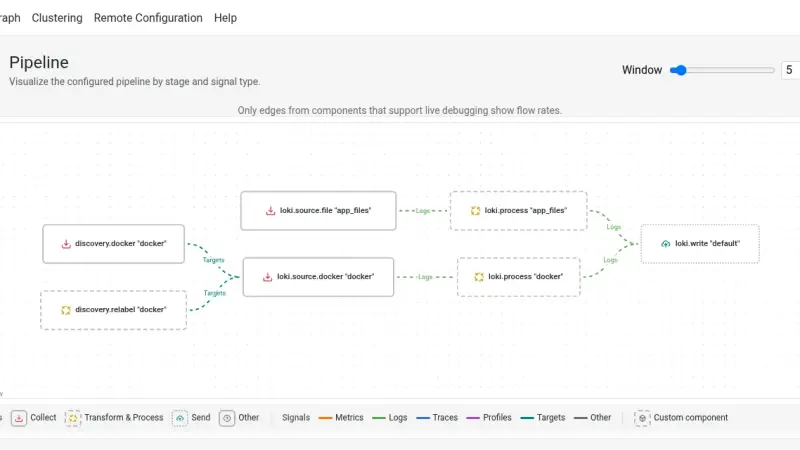
Promtail dejó de tener soporte el 2 de marzo de 2026 y su sustituto es Grafana Alloy. El comando alloy convert traduce la configuración y hereda el fichero de posiciones, pero cambia multiline sin avisar y relee el historial de los contenedores Docker. Aquí lo migro y compruebo con LogQL que no se pierde ni se duplica ninguna línea.
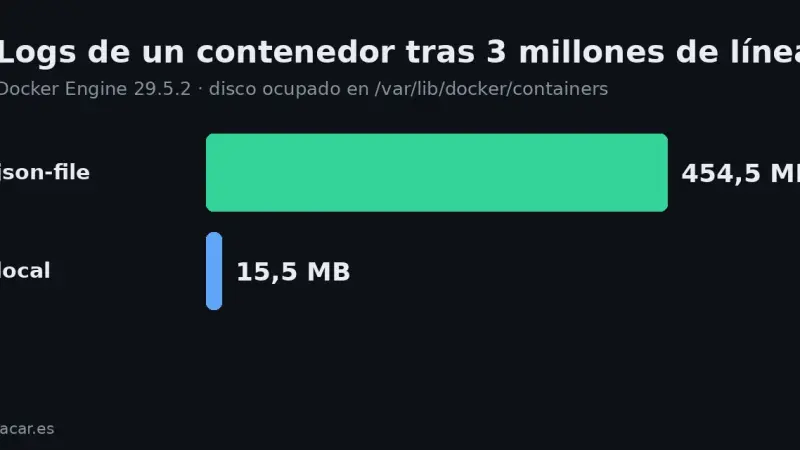
Docker Desktop 4.94, del 5 de octubre de 2026, usa el driver de logs local para los contenedores Linux nuevos: rota y comprime sin configurar nada. En mi prueba, 3 millones de líneas ocuparon 454,5 MB con json-file y 15,5 MB con local. Docker Engine en Linux sigue con json-file, así que en un servidor tienes que cambiarlo tú.
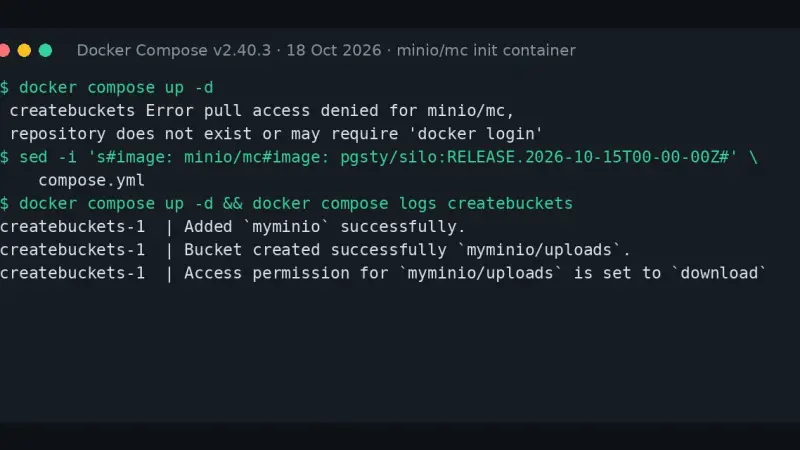
El error pull access denied for minio/mc aparece porque MinIO borró esa imagen de Docker Hub en septiembre de 2026, y tumba el compose entero aunque solo la use el contenedor que crea los buckets. Cámbiala por pgsty/silo, por la imagen de Chainguard o por aws-cli, o quita el servicio si tus buckets ya existen.
En una CPU arm64 sin GPU, llama.cpp 0.5.0 sirvió Qwen3-1.7B en GGUF Q8_0 a 72,7 tokens/s por petición y a 236,9 tokens/s con 8 peticiones a la vez. vLLM 0.30 en BF16 se quedó en 10,1 y 68,3 tokens/s y usó 11,4 GiB de RAM frente a 7,0 GiB.
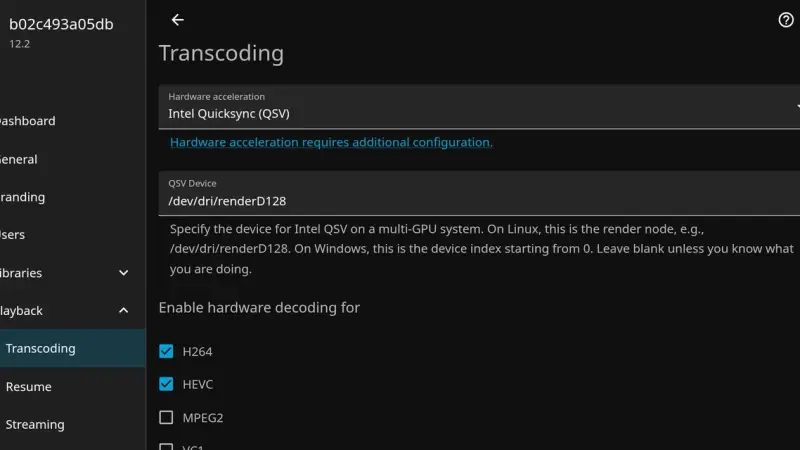
El error Error loading configuration file: /config/config/encoding.xml de Jellyfin 12.0 y 12.1 lo provoca la línea EncoderPreset xsi:nil que la 10.11 escribe por defecto. El servidor arranca, pero vuelve a la transcodificación por defecto y pierde QSV. Pasa a la 12.2 antes de migrar o cambia esa línea por auto.
Para actualizar Nextcloud 34 a 35 en Docker, haz copia de la base de datos y del volumen, cambia la imagen a nextcloud:35 y deja que el arranque ejecute occ upgrade. Solo se sube una versión mayor cada vez. Lo que falla son las apps sin versión para la 35, y volver a la 34 exige restaurar la copia.
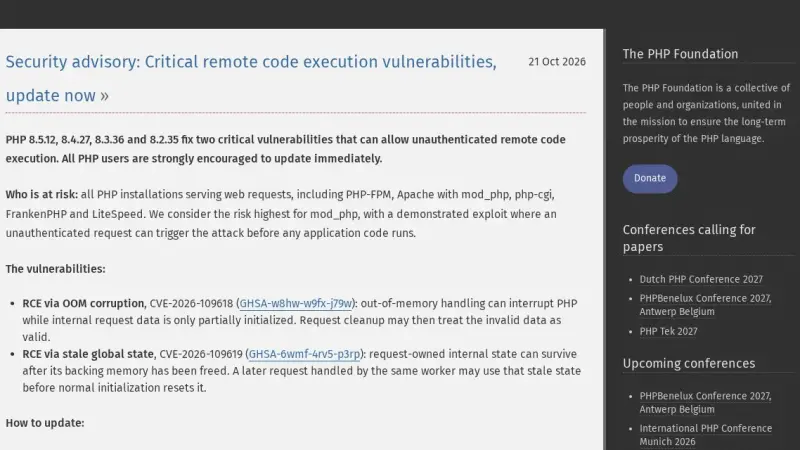
CVE-2026-109618 y CVE-2026-109619 son dos fallos críticos de PHP (CVSS 9,2) que permiten ejecutar código sin autenticación. Afectan a PHP 8.2, 8.3, 8.4 y 8.5 por debajo de 8.2.35, 8.3.36, 8.4.27 y 8.5.12, publicadas el 21 de octubre de 2026. La única corrección completa es actualizar y reiniciar los procesos de PHP.
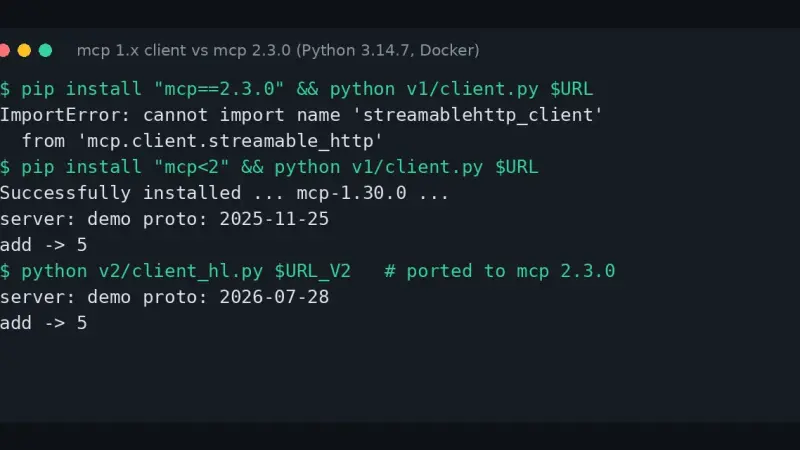
El error cannot import name streamablehttp_client aparece porque el paquete mcp 2.x de Python borró esa función, y McpError pasó a llamarse MCPError. Para salir del paso fija mcp
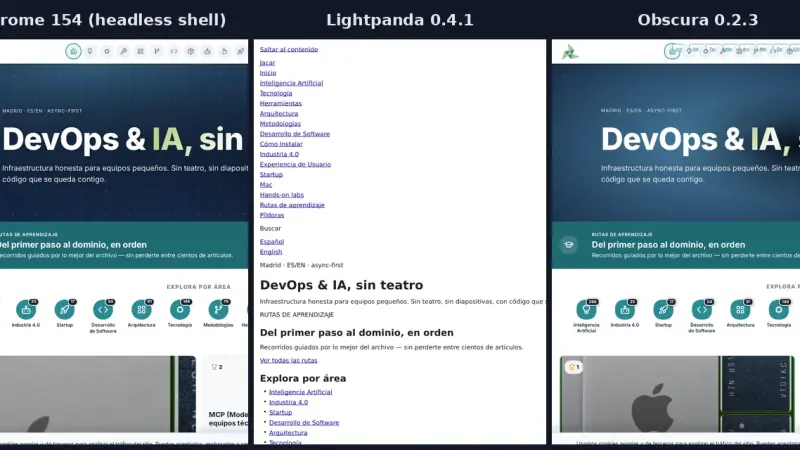
Lightpanda 0.4.1 y Obscura 0.2.3 hablan CDP y abren las mismas webs que Chrome headless, pero no pasan las mismas pruebas. En arm64, con Playwright, Chrome superó 17 de 17, y Lightpanda y Obscura, 10 cada uno. Con 8 sesiones, Lightpanda cargó 5,6 veces más páginas por segundo que Chrome, y Obscura, 4 veces más.
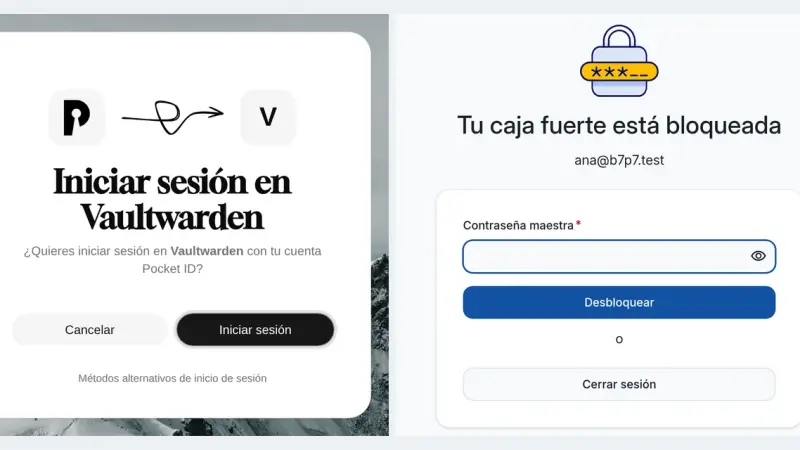
Vaultwarden 1.37.3 acepta inicio de sesión único por OpenID Connect con SSO_ENABLED, SSO_AUTHORITY y un cliente creado en tu proveedor. Con Pocket ID entras con una passkey, pero la contraseña maestra sigue siendo obligatoria porque es la que cifra la bóveda. SSO_SIGNUPS_ALLOWED decide si el SSO puede crear cuentas nuevas.
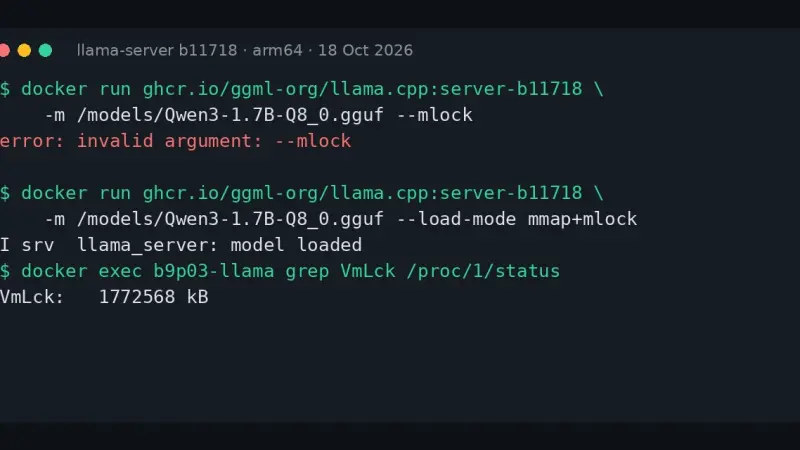
llama-server responde error: invalid argument: --mlock porque la compilación b10875, del 9 de septiembre de 2026, borró --mmap, --no-mmap, --mlock y --direct-io. Cámbialos por --load-mode: --mlock pasa a mmap+mlock, --no-mmap a none y --direct-io a dio. Las variables LLAMA_ARG_MLOCK y LLAMA_ARG_MMAP ya no hacen nada, sin aviso.
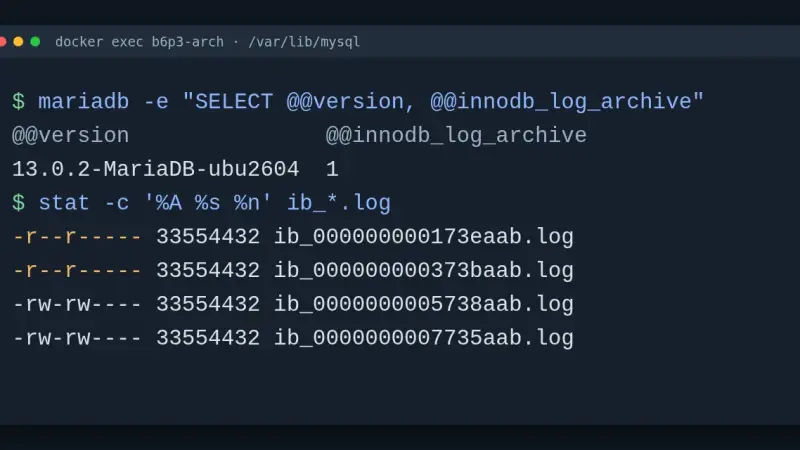
MariaDB 13.0.2, estable desde el 15 de septiembre de 2026, es una versión rolling con soporte comunitario hasta el cuarto trimestre de 2026, no una LTS. Trae archivado del redo log, UPDATE con RETURNING y nombres implícitos para los hints. Actualicé en Docker desde 12.3 y 11.8: arranca, pero mariadb-upgrade no detecta rutinas rotas.
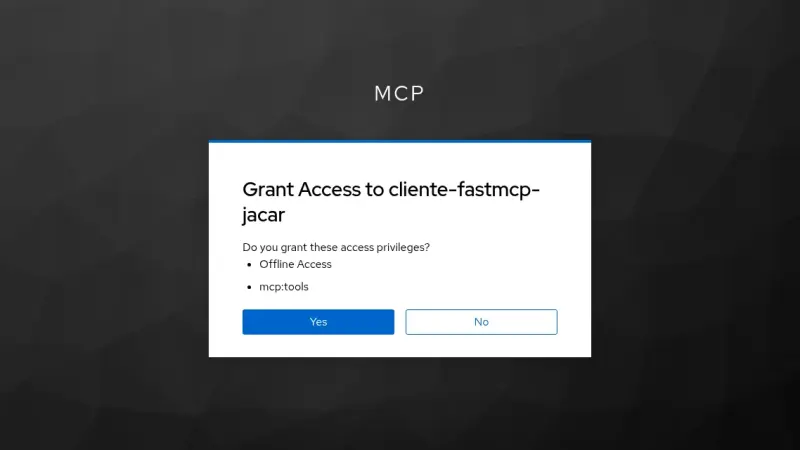
Keycloak 26.7.4 puede ser el servidor de autorización de un servidor MCP: publica sus metadatos, admite registro dinámico de clientes y emite tokens JWT que FastMCP valida. No implementa RFC 8707, así que la audiencia del token se fija con un ámbito y un mapper, y el servidor MCP debe comprobarla siempre.
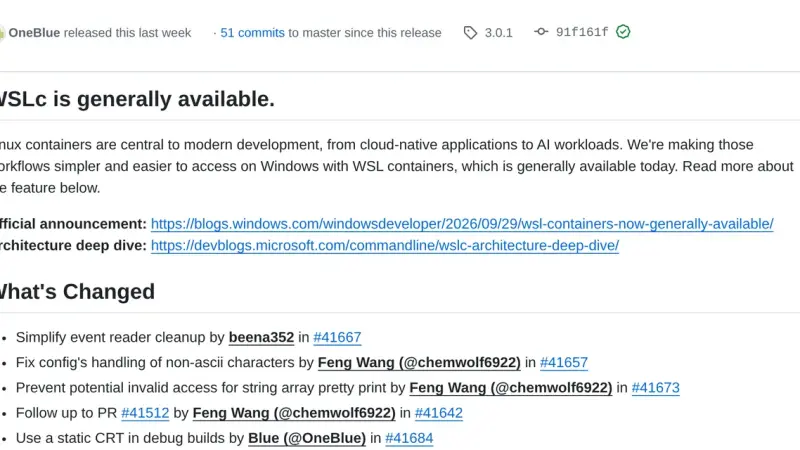
WSL containers es la función de WSL 3.0.1 que trae wslc.exe, una interfaz de línea de comandos con sintaxis de Docker para construir y ejecutar contenedores Linux en Windows sin instalar otro motor. Es estable desde el 29 de septiembre de 2026, pero aún no lee compose.yaml, así que Docker Desktop sigue siendo necesario para proyectos con Compose.
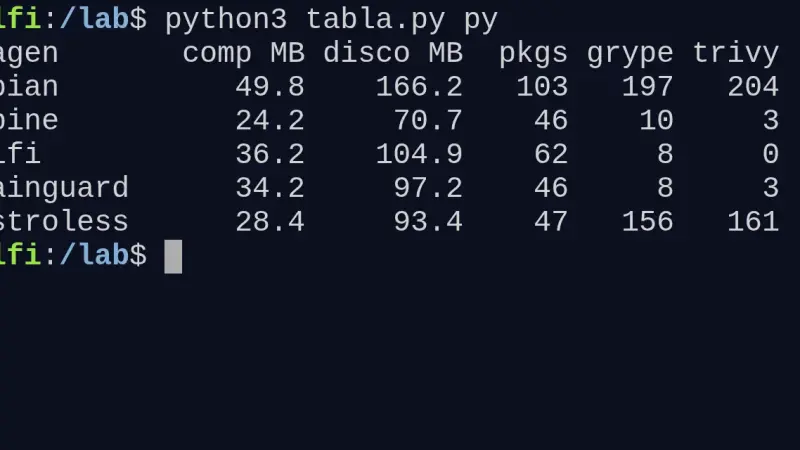
Construí la misma app en Go y en Python sobre Wolfi, Alpine, distroless y Debian slim. En Go, chainguard/static y distroless/static dejan 3,1 y 3,3 MB comprimidos sin CVE. En Python, Alpine da la imagen más pequeña (24,2 MB) si todas tus dependencias tienen rueda musl; Debian slim pesa el doble y Trivy le cuenta 204 avisos.
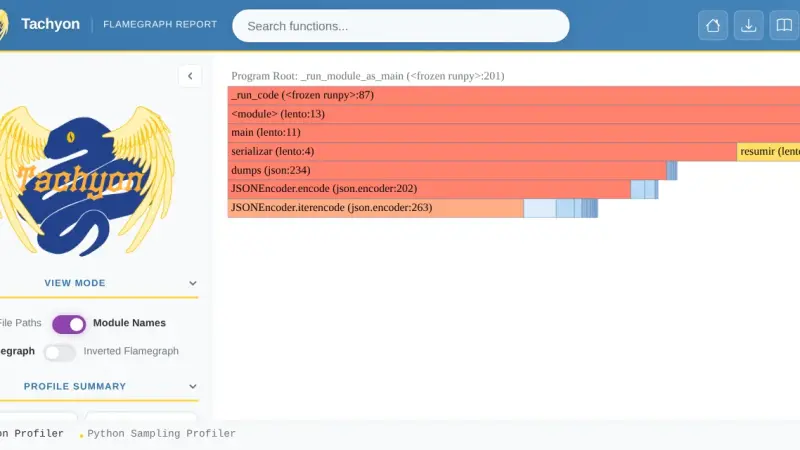
Python 3.15 trae imports perezosos con la palabra clave lazy, los tipos integrados frozendict y sentinel, UTF-8 como codificación por defecto, desempaquetado en comprensiones y Tachyon, un perfilador por muestreo. En Docker, marcar como lazy seis imports bajó el arranque de una CLI de 73,5 ms a 9,8 ms y de 342 a 62 módulos cargados.
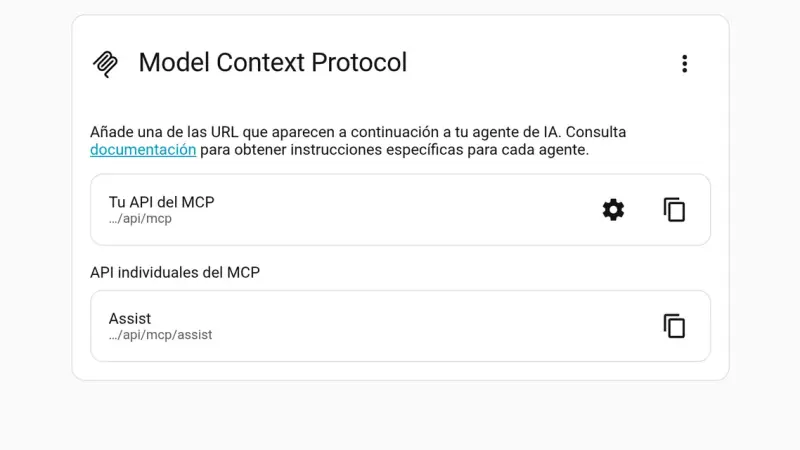
Home Assistant 2026.10 activa su servidor MCP con un clic desde Ajustes > Sistema > IA y te da la URL para tu agente. Lo probé con el SDK de Python y Claude Code: 28 herramientas, 45 de 122 entidades expuestas, cerraduras fuera por defecto y solo cuentas de administrador.
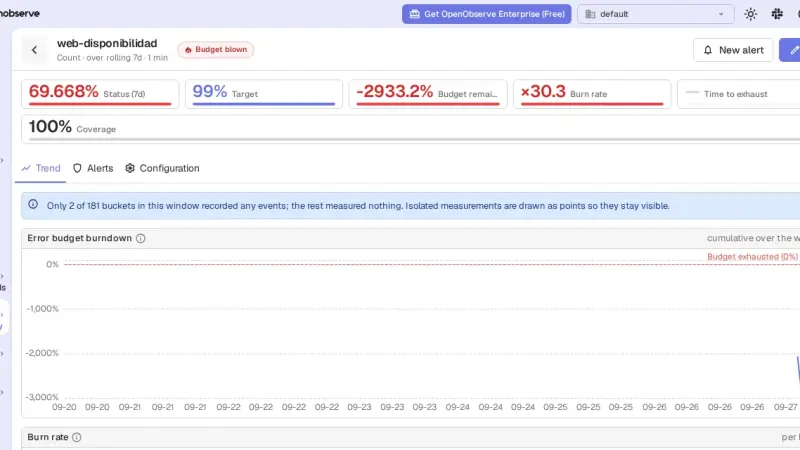
OpenObserve 1.0 es un único binario que guarda logs, métricas y trazas y trae SLO con alertas de burn rate en la edición AGPL. Con Docker Compose, Vector y la imagen v1.0.4 lo tuve ingiriendo logs de nginx en minutos; el SLO y su alerta funcionaron tras cuatro dificultades con las que me he topado y que explico aquí.
22 min22
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).