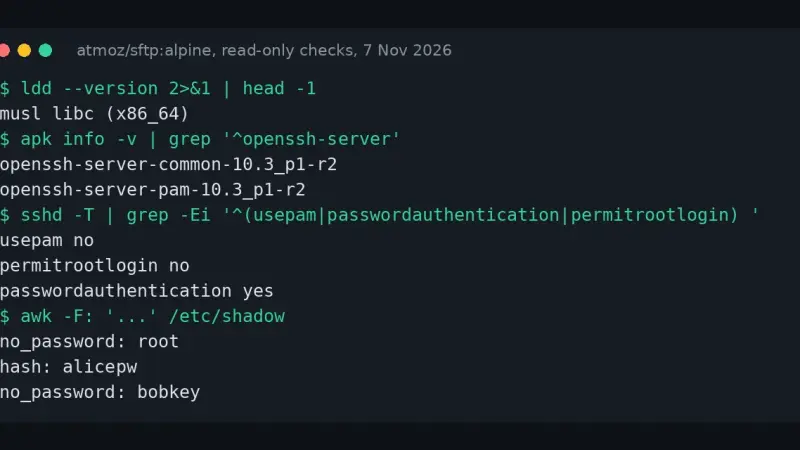
CVE-2026-123158 (sshole) permite entrar sin contraseña en sshd de OpenSSH compilado con musl y sin PAM, como en Alpine, si la configuración y las cuentas cumplen ciertas condiciones. Las 23 imágenes Alpine sin función SSH que revisé no traen sshd. Si lo ejecutas, instala el paquete corregido de tu rama y reinicia.
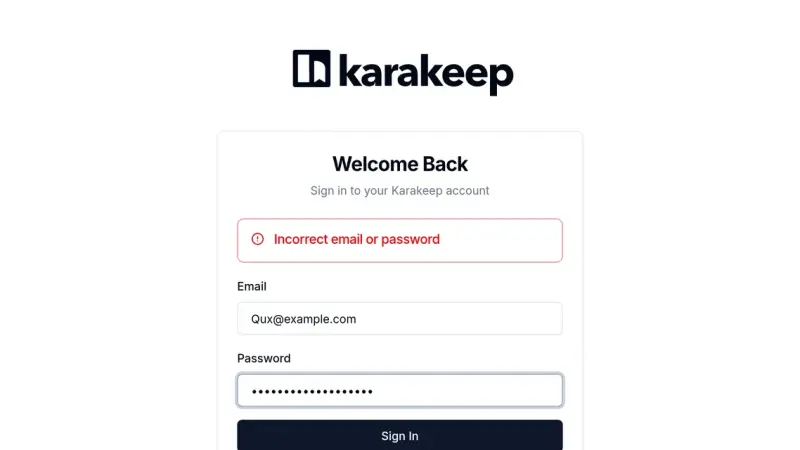
Antes de actualizar Karakeep a la 0.34 busca cuentas cuyo correo solo cambie en mayúsculas: la migración pasa todos los correos a minúsculas salvo esas, y quedan inaccesibles con Incorrect email or password. Se arregla con un UPDATE en SQLite. Además, todos vuelven a iniciar sesión y el contenedor de Chrome cambia de imagen.
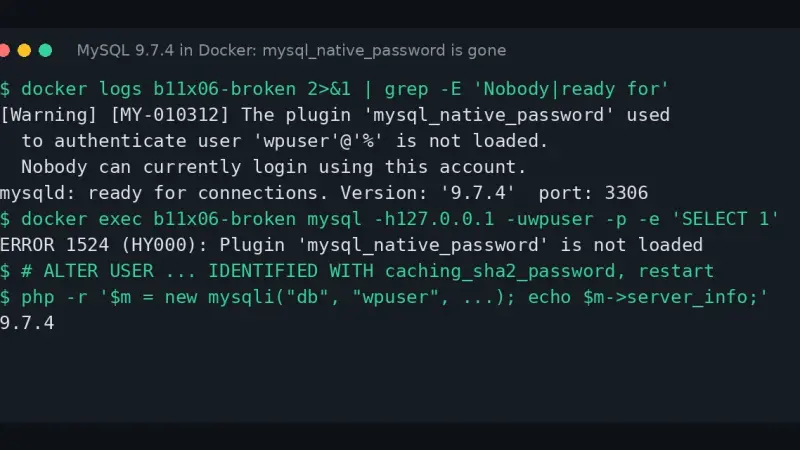
El error Plugin 'mysql_native_password' is not loaded aparece porque MySQL 8.4 desactiva ese método de autenticación y la 9.x lo elimina, y mysql:lts ya es la 9.7.4. Arranca la 8.4 con --mysql-native-password=ON, convierte cada cuenta con ALTER USER a caching_sha2_password y después pasa a la 9.7.
El error unknown storage type file aparece porque OpenBao 2.7 eliminó el backend file, y el servidor se detiene en cuanto lee esa configuración. Para el contenedor, copia el volumen, migra los datos a PebbleDB con bao operator migrate de la propia 2.7.2 y cambia el bloque storage: conservas las claves de desellado y el token.
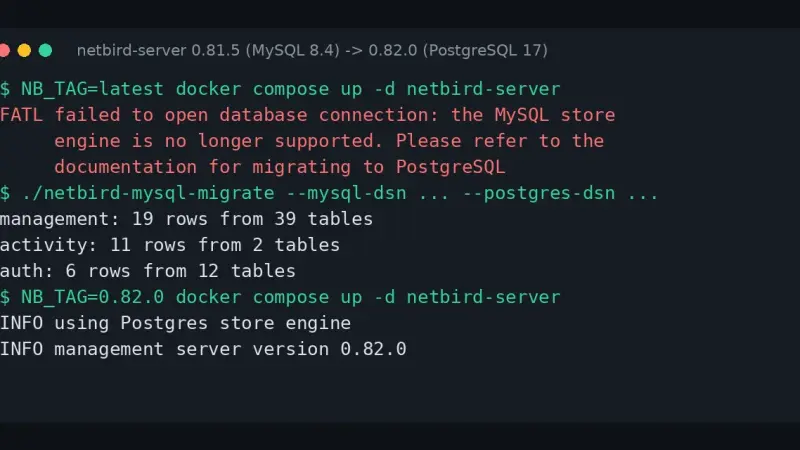
NetBird 0.82 quitó el motor MySQL y el servidor se para con el error the MySQL store engine is no longer supported. Vuelve a la imagen 0.81.5, migra los datos a PostgreSQL con netbird-mysql-migrate de esa misma versión, porque la 0.82 ya no incluye la herramienta, y solo entonces actualiza fijando la etiqueta 0.82.0.
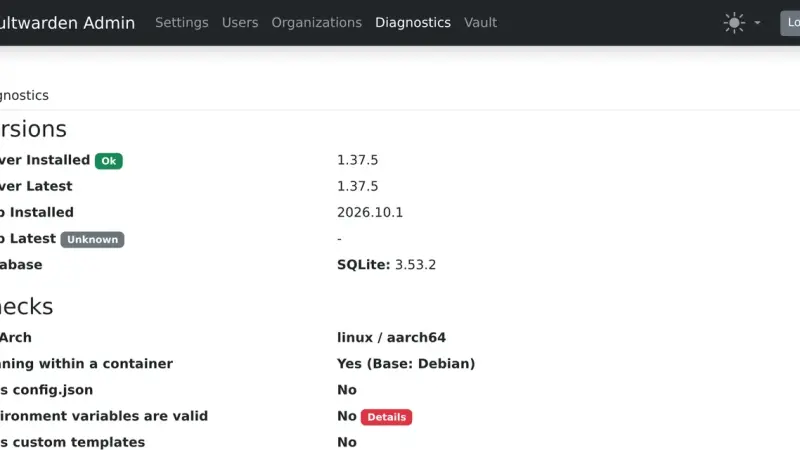
Vaultwarden 1.37.5 se para con Error loading config si tu .env pone a 0 un límite de peticiones o un tiempo de espera de la base de datos, o si un horario de purga no es un cron válido. Corrige cada variable que nombra el registro; los números fuera de rango no lo paran, pero se ignoran.
Para actualizar Uptime Kuma 1.23 a la versión 2 con Docker, para el contenedor, archiva el directorio data y cambia la imagen a louislam/uptime-kuma:2.5.9, porque latest sigue apuntando a la 1.23.17. El primer arranque agrega el historial en tablas nuevas y borra los latidos brutos: no lo interrumpas y guarda la copia para volver atrás.
El error No vector extension found aparece cuando Immich v3 arranca sobre la imagen antigua tensorchord/pgvecto-rs, porque la versión 3 ya no admite pgvecto.rs. Cambia la imagen de Postgres por ghcr.io/immich-app/postgres:14-vectorchord0.4.3-pgvectors0.2.0, deja que Immich migre a VectorChord y conservarás la búsqueda inteligente y las caras.
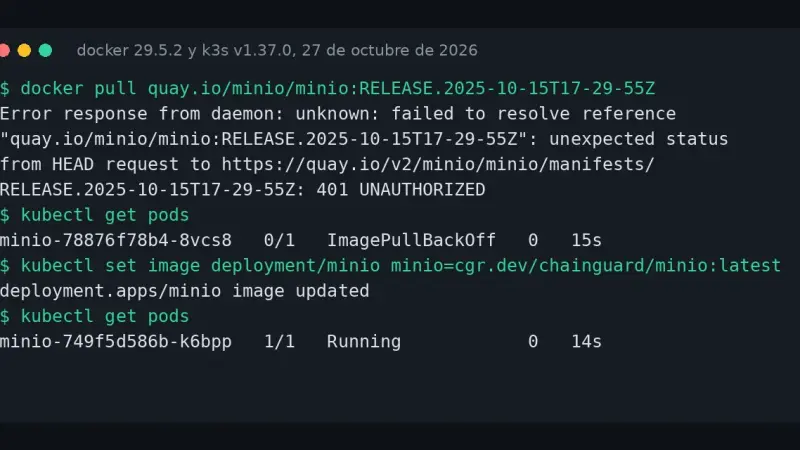
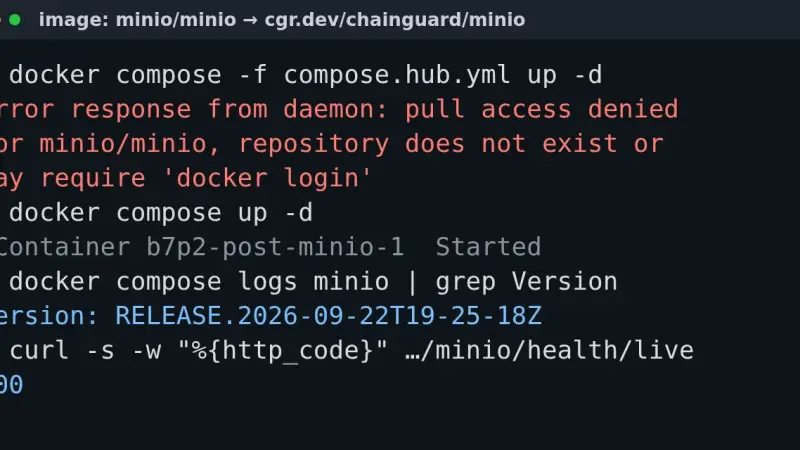
El 401 UNAUTHORIZED de quay.io/minio/minio no es un fallo de credenciales: MinIO dejó ese repositorio sin acceso público en septiembre de 2026 y falla con cualquier etiqueta. Cambia la imagen por cgr.dev/chainguard/minio o por pgsty/silo en Compose, Kubernetes o Helm; la copia AIStor de Quay sí se descarga, pero sin licencia rechaza todo.
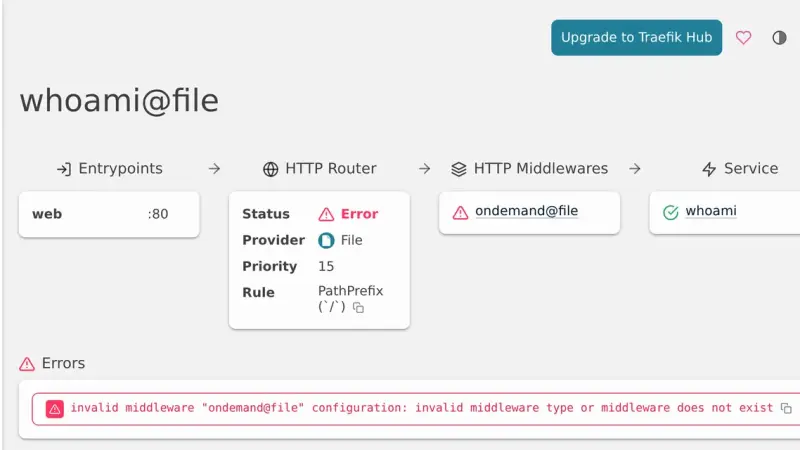
Traefik mostraba plugin integrity check failed porque su catálogo de plugins servía un zip distinto del que validaba. Le pasó a Badger v1.8.0 de Pangolin y a Sablier v1.3.1. Traefik lo corrigió el 30 de octubre de 2026: si fijaste el hash del zip, quita esa línea o pon el hash nuevo.
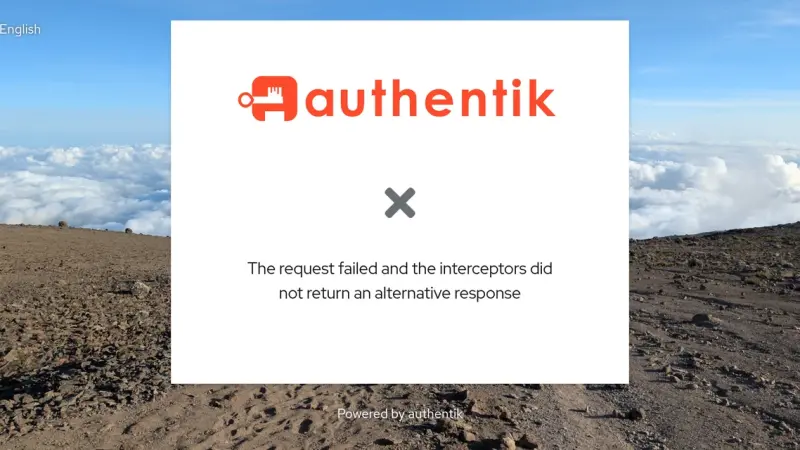
Authentik 2026.8 solo acepta X-Forwarded-Proto, X-Forwarded-Host y X-Forwarded-For si la conexión llega desde una red de AUTHENTIK_LISTEN__TRUSTED_PROXY_CIDRS. Si tu proxy inverso está fuera de los rangos privados por defecto, Authentik cree que la petición es HTTP y el login falla. Añade la IP o la red del proxy a esa variable y reinicia.
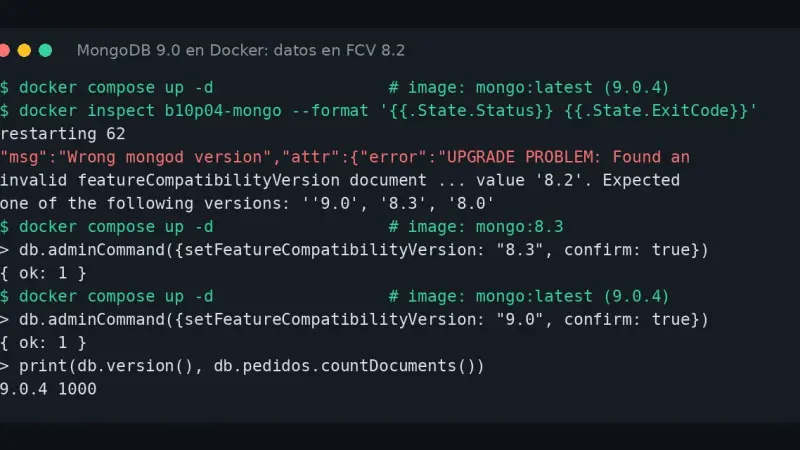
El error UPGRADE PROBLEM: Found an invalid featureCompatibilityVersion document aparece porque mongo:latest apunta a MongoDB 9.0 desde el 1 de octubre de 2026, y la 9.0 solo abre datos en FCV 8.0 u 8.3. Vuelve a tu imagen anterior, sube a mongo:8.3, fija la FCV en 8.3 y entonces pasa a la 9.0.
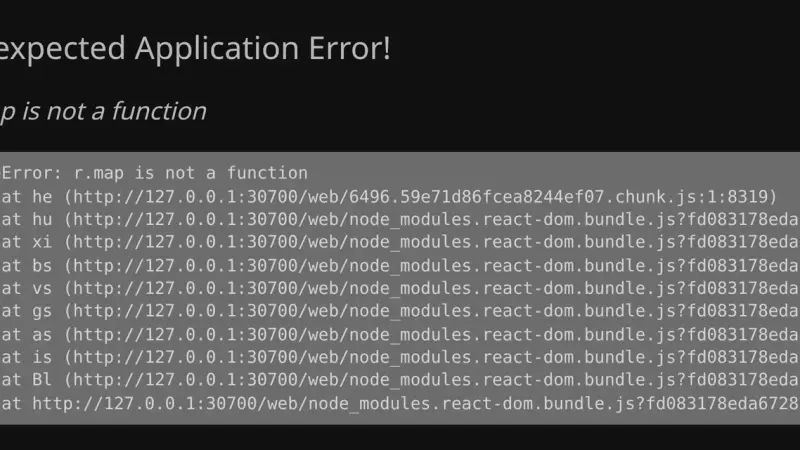
El error r.map is not a function del panel de Jellyfin 12 aparece cuando /web/ConfigurationPages devuelve HTML o un cuerpo vacío en lugar de JSON, y la interfaz guarda esa respuesta en IndexedDB durante 24 horas. Corrige el proxy y después borra la clave jellyfin-query-cache y la caché del navegador.
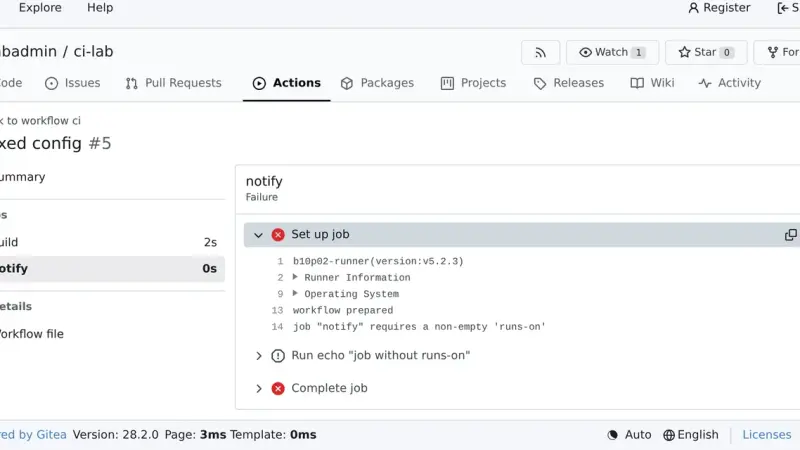
La imagen gitea/act_runner lleva congelada en la v0.6.1 desde el 30 de abril de 2026; el runner vive ahora en gitea/runner y va por la 5.2.4. El salto reutiliza tu registro, pero cambia tres cosas que rompen trabajos: ${VAR} en config.yaml, el comodín de valid_volumes y los jobs sin runs-on.
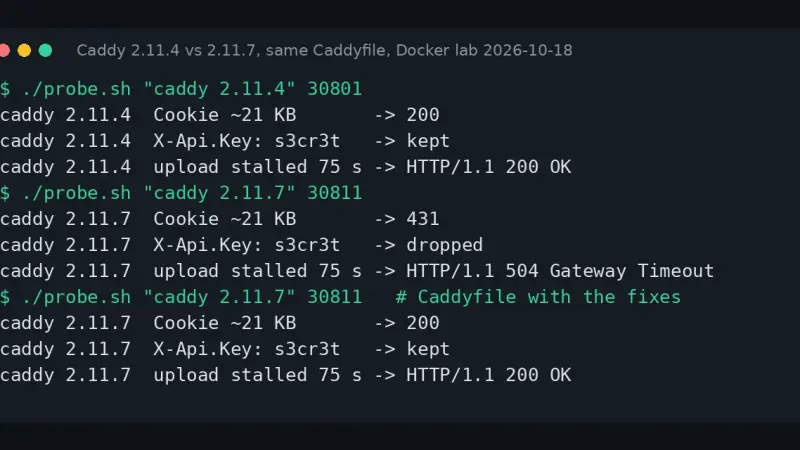
Desde Caddy 2.11.6, las cabeceras de una petición tienen un límite de 16 KiB y lo que pasa de ahí recibe 431 Request Header Fields Too Large. Súbelo con max_header_size en el bloque servers. La misma versión descarta en silencio las cabeceras con punto, corta las subidas paradas a los 60 s y deja de heredar client_auth del comodín.
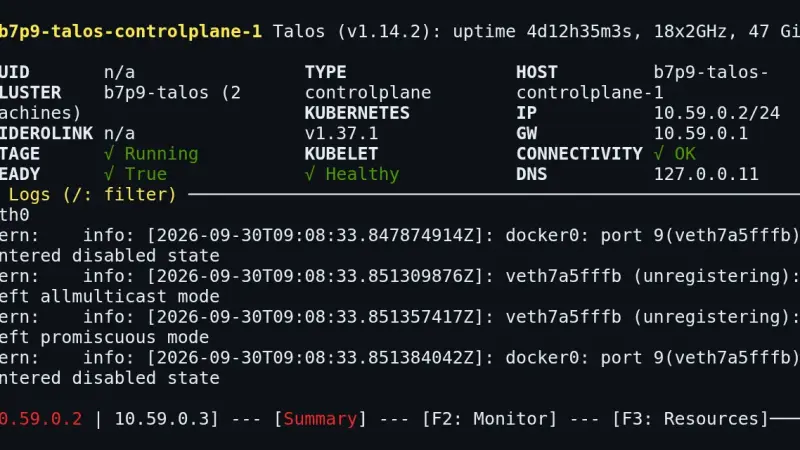
Para instalar Talos Linux sin tocar hardware, talosctl cluster create docker levanta un clúster de Kubernetes con dos nodos en contenedores. En máquinas reales o en Proxmox cambian tres cosas: arrancas una ISO de la Image Factory, aplicas la configuración con apply-config y ejecutas bootstrap una sola vez. Todo se opera por API, sin SSH.
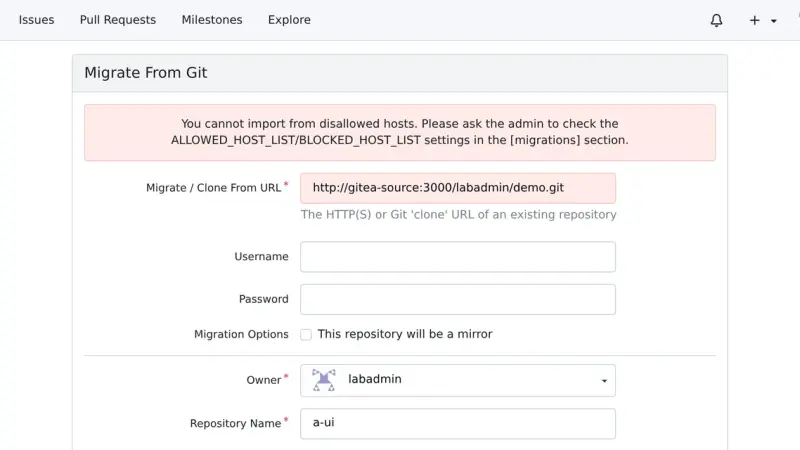
Gitea 28 muestra You cannot import from disallowed hosts cuando migras o haces mirror desde una IP privada, como otro contenedor de tu red Docker. Un nombre de host ya no basta: añade a [migrations] ALLOWED_HOST_LIST la IP o la subred del origen con su puerto, por ejemplo 172.31.105.0/24:3000, y la migración funciona.
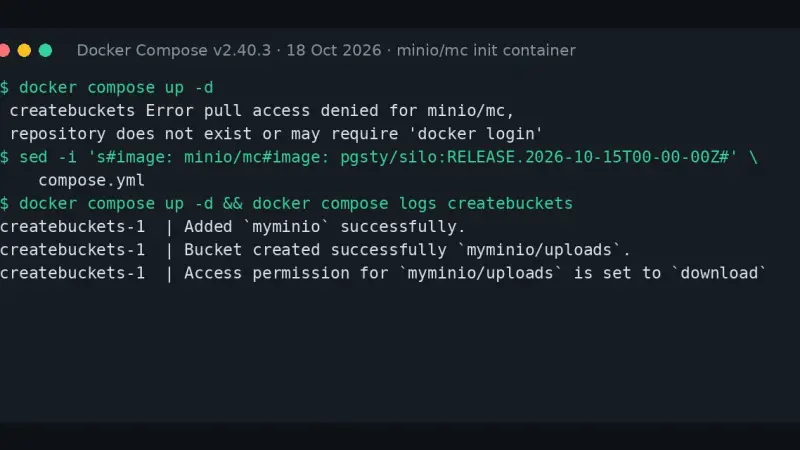
El error pull access denied for minio/mc aparece porque MinIO borró esa imagen de Docker Hub en septiembre de 2026, y tumba el compose entero aunque solo la use el contenedor que crea los buckets. Cámbiala por pgsty/silo, por la imagen de Chainguard o por aws-cli, o quita el servicio si tus buckets ya existen.
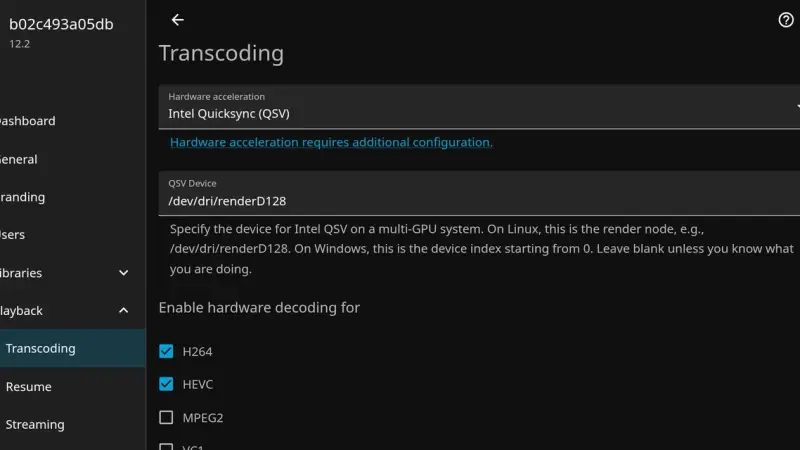
El error Error loading configuration file: /config/config/encoding.xml de Jellyfin 12.0 y 12.1 lo provoca la línea EncoderPreset xsi:nil que la 10.11 escribe por defecto. El servidor arranca, pero vuelve a la transcodificación por defecto y pierde QSV. Pasa a la 12.2 antes de migrar o cambia esa línea por auto.
Para actualizar Nextcloud 34 a 35 en Docker, haz copia de la base de datos y del volumen, cambia la imagen a nextcloud:35 y deja que el arranque ejecute occ upgrade. Solo se sube una versión mayor cada vez. Lo que falla son las apps sin versión para la 35, y volver a la 34 exige restaurar la copia.
Stirling-PDF 3.0.0 se actualiza en Docker cambiando la etiqueta de la imagen: usuarios, ajustes, claves de API y carpetas vigiladas sobreviven. Pero la 3.0 añade un contador de 1000 PDF al mes para la API y las automatizaciones, que al agotarse devuelve un error 402, y pide un volumen nuevo para /storage.
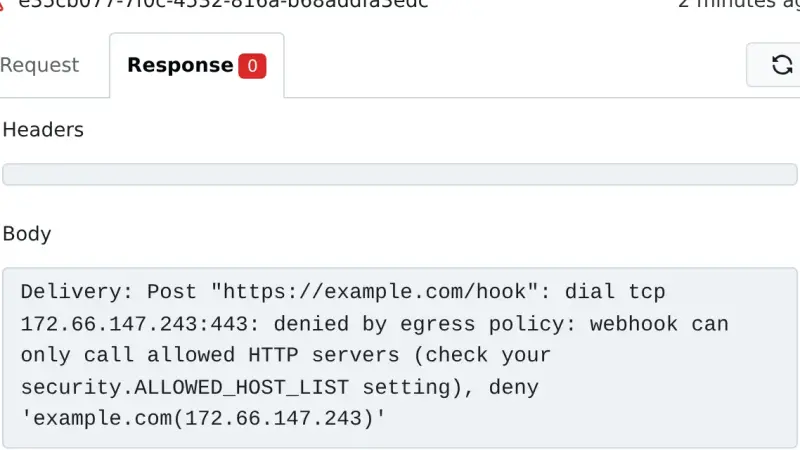
Para actualizar Gitea 1.27 a Gitea 28 con Docker, para el contenedor, vuelca PostgreSQL y el volumen /data, borra de app.ini las claves heredadas de egress y cambia la etiqueta. En mi prueba, una entrada BLOCKED_DOMAINS con comodín válida en 1.27 impidió arrancar la 28, y los webhooks a hosts públicos volvieron a salir.
El error pull access denied for minio/minio aparece porque MinIO retiró sus imágenes de Docker Hub en septiembre de 2026, y quay.io exige cuenta desde el día 24. Cambia la imagen de tu compose por cgr.dev/chainguard/minio, por el fork pgsty/silo o por una compilada desde el código: tus datos siguen sirviendo.
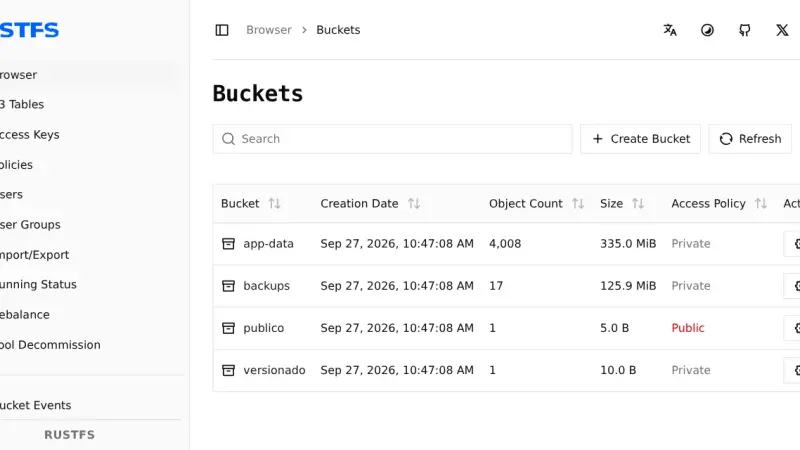
Para migrar de MinIO a RustFS 1.0 con Docker, levanta RustFS junto a MinIO, importa los usuarios con mc admin cluster iam, copia los buckets con rclone sync --metadata y compáralos con rclone check --download. En mi prueba llegaron idénticos 4012 objetos; versiones, etiquetas y accesos públicos hubo que rehacerlos a mano.
Para instalar OpenBao con Docker, arranca la imagen openbao/openbao:2.6.2 con almacenamiento Raft en un volumen, inicialízala con bao operator init y deséllala con tres de las cinco claves. OpenBao es la bifurcación de HashiCorp Vault con licencia MPL 2.0 y mantiene su API, así que tus aplicaciones leen los secretos igual.
Para migrar Langfuse de v3 a v4 con Docker Compose, sube primero ClickHouse a 26.4 sin tocar Langfuse, copia PostgreSQL y ClickHouse, arranca la v4 en modo de doble escritura, rellena el histórico y pasa a events_only cuando todos tus SDK sean compatibles. Lo probé con 45 931 trazas y tres versiones del SDK de Python.
File Browser quedó archivado el 31 de agosto de 2026 y su v2.63.23 arrastra al menos 8 vulnerabilidades publicadas que ya no tendrán parche. Tras probar las alternativas en Docker sobre la misma carpeta, FileBrowser Quantum es el sustituto directo, copyparty la opción ligera para compartir ficheros grandes y Filestash la adecuada si tus datos están en S3, SFTP o SMB.
n8n 3.0 aún no ha salido: n8n la prevé para octubre de 2026 y la versión estable es la 2.39.6. Para preparar tu instalación con Docker, abre Settings > Migration Report, sustituye los nodos retirados, fija los valores por defecto que cambian, pasa binaryData a storage y prueba la imagen v3-nightly sobre una copia.
Jellyfin 12.0 salió el 8 de septiembre de 2026 y reescribe la base de datos al arrancar, así que no hay vuelta atrás sin copia. En Docker, el camino seguro es parar el contenedor, copiar /config, quitar los complementos de terceros, cambiar la etiqueta a 12.0, migrar y lanzar un escaneo completo.
Las imágenes de MinIO ya no se descargan de Docker Hub y la copia de quay.io está congelada en 2025. Para migrar de MinIO a Garage con Docker, levanta Garage v2.5.0 junto a MinIO, copia los buckets con rclone sync, verifícalos con rclone check y cambia endpoint, claves y región en los clientes.
Para instalar Forgejo con Docker usa la imagen codeberg.org/forgejo/forgejo:16.0, que desde el 10 de septiembre de 2026 es la 16.0.4 y corrige un fallo crítico de ejecución remota. Ponla detrás de Caddy fijando REVERSE_PROXY_TRUSTED_PROXIES a la IP del proxy y registra Forgejo Runner 13 con la URL pública de la instancia.
n8n no es software libre: su Sustainable Use License limita el uso a fines internos de tu empresa y prohíbe cobrar por alojarlo. Activepieces publica su núcleo bajo MIT, pero deja fuera agentes, proyectos y API. Windmill compila en AGPLv3 desde el código, aunque la Community Edition que se distribuye no es abierta.
Jellyfin es un servidor multimedia libre con licencia GPL-2.0 que no pide cuenta ni suscripción. Se instala con el compose oficial, que publica el puerto 8096 y monta tres volúmenes separados para configuración, caché y biblioteca. La versión estable en agosto de 2026 es la 10.11.11 y la transcodificación por hardware viene incluida.
k3s y k0s son distribuciones de Kubernetes que instalas sobre un Linux que sigues administrando tú; Talos Linux es un sistema operativo inmutable, sin consola ni gestor de paquetes, que se gobierna por una API y ejecuta Kubernetes original. No son capas: eliges una de las tres, y la decisión depende de cuántos nodos tengas.
k3s es una distribución de Kubernetes conforme que cabe en un binario de 68 MiB y se instala con una sola orden. Trae containerd, Flannel, CoreDNS, Traefik, ServiceLB y almacenamiento local ya montados, guarda el estado en SQLite y deja un nodo funcionando en tres segundos.
Karakeep es un gestor de marcadores autoalojado que guarda enlaces, notas, imágenes y PDF, archiva la página entera con monolith y los vídeos con yt-dlp, y los etiqueta con un modelo de lenguaje. Se instala con un compose de tres contenedores y el etiquetado admite tanto un modelo alojado como un Ollama propio.
Pangolin es un proxy inverso con túnel y control de identidad que se instala en un VPS con Docker Compose. El conector Newt abre la conexión desde tu red hacia el servidor, así que en casa no queda ningún puerto escuchando, y Traefik emite los certificados de Let's Encrypt en el otro extremo.
Immich se instala con dos ficheros que descargas de su última publicación, el docker-compose.yml y el .env, y un docker compose up -d. El servidor queda escuchando en el puerto 2283, la aplicación móvil sube el carrete sola y la copia de seguridad tiene que incluir la base de datos, no solo las fotos.
Pocket ID es un proveedor OpenID Connect que solo admite passkeys, así que no guarda contraseñas de nadie. Se despliega con un contenedor, un puerto y un fichero de entorno, exige HTTPS porque WebAuthn no funciona sin contexto seguro, y deja tus aplicaciones detrás de un inicio de sesión único.
Authelia protege aplicaciones desde el proxy inverso, Pocket ID es un proveedor OIDC certificado que solo admite passkeys y Authentik añade SAML, LDAP, SCIM y RADIUS a cambio de PostgreSQL, Redis y 2 GB de RAM. Elegir SSO para tu homelab consiste en decidir cuál de esos tres mecanismos necesitas.
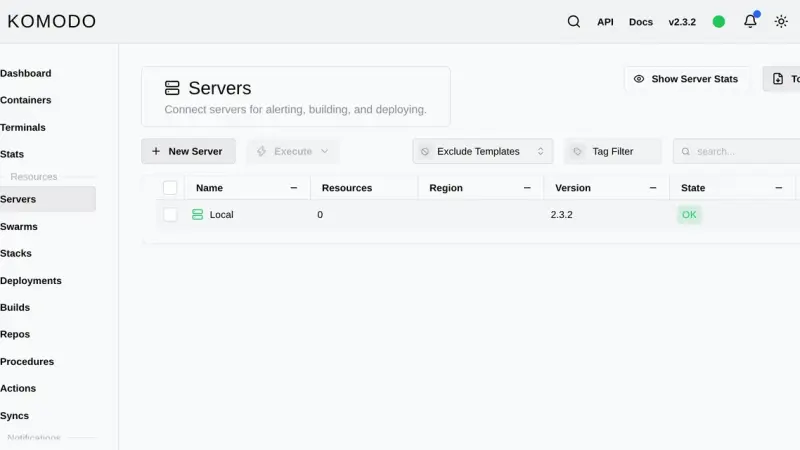
Komodo es una aplicación web en Rust que gestiona contenedores, stacks de compose y builds en tantos servidores como quieras. Se instala con un compose oficial que levanta MongoDB, el servidor Core en el puerto 9120 y el agente Periphery, y cada máquina adicional se añade con una clave de alta.
Dockge edita tus ficheros compose y los deja intactos en disco; Portainer es la consola generalista y madura, con roles y GitOps reservados a la edición Business, gratuita hasta tres nodos; Komodo despliega desde Git sobre varios servidores sin reservar nada de pago, a cambio de pedir una base de datos y un agente por máquina.
El agente de Portainer es un contenedor que se despliega en cada máquina remota y expone el puerto 9001 sobre TLS. El servidor de Portainer se conecta a él y gestiona ese host como un entorno más, sin abrir el socket de Docker a la red ni montar túneles SSH permanentes.
Headscale es una implementación libre y autoalojada del servidor de control de Tailscale: te da una red mallada WireGuard privada sin depender de la nube de Tailscale ni de sus límites de plan. Esta guía lo levanta con Docker Compose en su versión 0.29.2, prepara el archivo config.yaml, registra el primer nodo y añade un panel web con headscale-ui.
Home Assistant Container es la instalación de la plataforma de domótica local en un contenedor Docker: una imagen oficial, el puerto 8123 y la red en modo host para descubrir dispositivos. Esta guía la levanta con docker-compose, cubre el primer arranque y las copias de seguridad, y aclara que no incluye la tienda de complementos del Supervisor.
Gitea es un servicio Git self-hosted escrito en Go, ligero y en un solo binario, alternativa a GitHub y GitLab. Con Docker se instala con un docker-compose.yml junto a PostgreSQL: publica la interfaz web en el puerto 3000 y Git por SSH en el 22, y se configura con variables GITEA__. Incluye Actions para CI y webhooks.
Vaultwarden es un servidor de contraseñas compatible con Bitwarden, escrito en Rust y con licencia AGPL-3.0, que apenas consume RAM. Esta guía lo levanta con Docker Compose, lo publica tras un proxy inverso con HTTPS (obligatorio para que funcione el cifrado del navegador), protege el panel /admin con un ADMIN_TOKEN y cierra el registro.
wg-easy es la forma más sencilla de autoalojar una VPN WireGuard: un contenedor que reúne el servidor y un panel web para crear clientes con un clic. Esta guía lo levanta con Docker Compose en su versión 15, completa el asistente de primer arranque en el puerto 51821 y conecta tu primer dispositivo con un código QR.
12 min26
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).