Cómo arreglar http: server gave HTTP response to HTTPS client en localhost:5000 tras Docker 29.10
Índice de contenidos
- Puntos clave
- Http: server gave HTTP response to HTTPS client al hacer push a localhost:5000
- ¿Por qué ayer funcionaba y con Docker 29.10 no?
- ¿A quién afecta el cambio de Docker 29.10 y a quién no?
- Arreglo 1: añade localhost:5000 a insecure-registries
- Localhost:5000 y 127.0.0.1:5000 no son la misma entrada
- Quitar la clave no basta con recargar
- Arreglo 2: TLS con un certificado de confianza
- Qué hace ahora "insecure-registries": [] en daemon.json
- Preguntas frecuentes
- ¿Puedo volver a Docker 29.9.3 para evitar el error?
- ¿El mismo error significa siempre que es por Docker 29.10?
- ¿Tengo que reiniciar los contenedores al cambiar insecure-registries?
- Conclusión
- Fuentes
Si después de actualizar a Docker Engine 29.10 el push a localhost:5000 falla con http: server gave HTTP response to HTTPS client, la causa es un cambio de la versión 29.10.0: cuando daemon.json ya declara insecure-registries, Docker deja de tratar el bucle local como registro inseguro. El arreglo es añadir localhost:5000 a esa lista y recargar el daemon, o servir el registro con TLS (Transport Layer Security) y un certificado de confianza. Lo reproduje el 18 de noviembre de 2026 en Linux arm64, con Docker Engine 29.9.3 y 29.10.0 y el mismo daemon.json. Tienes la versión en inglés de esta guía.
Puntos clave
- Docker Engine 29.10.0 salió el 16 de noviembre de 2026 y ya no añade
127.0.0.0/8ni::1/128a una listainsecure-registriesque hayas declarado tú. - Con
"insecure-registries": ["192.168.1.50:5000"], la versión 29.9.3 hizo push alocalhost:5000y la 29.10.0 falló con el error de HTTPS. - Añadir
"localhost:5000"arregla ese nombre, pero no127.0.0.1:5000; para cubrir los dos hacen falta127.0.0.0/8y::1/128. - Si
daemon.jsonno tiene la claveinsecure-registries, nada cambia: el bucle local sigue siendo inseguro por defecto. "insecure-registries": []ahora desactiva también los valores por defecto; en la 29.9.3 no tenía efecto.
Http: server gave HTTP response to HTTPS client al hacer push a localhost:5000
Este es el error que ves tras actualizar, con un registro que solo habla HTTP en el puerto 5000 de la misma máquina. El docker push que funcionaba con la versión anterior termina así en la 29.10.0:
$ docker push localhost:5000/busybox:1.37
The push refers to repository [localhost:5000/busybox]
af820adcc158: Unavailable
failed to do request: Head "https://localhost:5000/v2/busybox/blobs/
sha256:ad4f11f7c85f87c0a6d6c0fe492ad53f9cdcff6e8c88b881360c70eff701c67b":
http: server gave HTTP response to HTTPS client
En tu terminal, las tres últimas líneas salen en una sola. El docker pull falla igual, con otro prefijo: failed to resolve reference "localhost:5000/busybox:1.37": failed to do request: Head "https://localhost:5000/v2/busybox/manifests/1.37": http: server gave HTTP response to HTTPS client. La pista está en la dirección: Docker pide https:// a un registro que responde en HTTP sin cifrar.
Para confirmar que es este caso y no otro, mira qué registros considera inseguros tu daemon. Con el mismo daemon.json, la 29.9.3 lista tres entradas y la 29.10.0 solo la tuya:
$ docker info | sed -n '/Insecure Registries/,/Live Restore/p'
 Insecure Registries:
  192.168.1.50:5000
  127.0.0.0/8
  ::1/128
 Live Restore Enabled: false

$ docker info | sed -n '/Insecure Registries/,/Live Restore/p'
 Insecure Registries:
  192.168.1.50:5000
 Live Restore Enabled: false
La primera salida es de Docker Engine 29.9.3 y la segunda de la 29.10.0. Si en la tuya faltan 127.0.0.0/8 y ::1/128, y tu registro local no tiene TLS, estás en el caso de esta guía.
¿Por qué ayer funcionaba y con Docker 29.10 no?
Funcionaba porque Docker añadía el bucle local a la lista de registros inseguros sin que lo pidieras, y desde la 29.10.0 solo lo hace si no has declarado ninguna lista. La documentación de dockerd ya avisaba de que esa regla podía cambiar: "Local registries, whose IP address falls in the 127.0.0.0/8 range, are automatically marked as insecure as of Docker 1.3.2. It isn't recommended to rely on this, as it may change in the future". El 18 de noviembre de 2026 esa página todavía describe el comportamiento antiguo.
El cambio entró con el pull request 53868 de moby[1], fusionado el 12 de noviembre de 2026. Su descripción dice que el daemon añadía ::1/128 y 127.0.0.0/8 como registros inseguros aunque el usuario hubiera configurado los suyos, y que ahora solo aplica esos valores si no hay configuración. Las notas de la versión 29.10.0[2] lo anuncian como "Potential breaking change: local registry connections".
Monté el mismo laboratorio con las dos versiones para ver el antes y el después. Cada daemon corría en un contenedor docker:29.9.3-dind o docker:29.10.0-dind, con registry:3 (distribution 3.1.2) publicado en el puerto 5000 y este daemon.json:
{
  "insecure-registries": ["192.168.1.50:5000"]
}
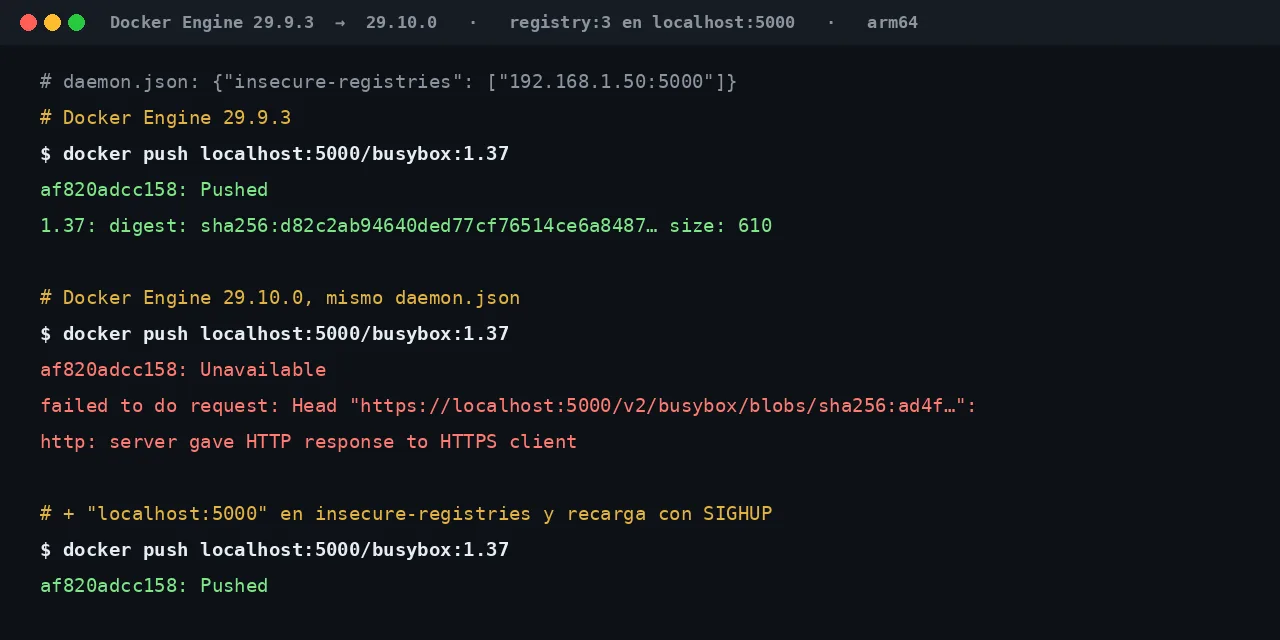
La entrada 192.168.1.50:5000 hace de registro HTTP de otra máquina de la red local, que es el motivo habitual para tener esta clave. Con ese fichero, la 29.9.3 completó el push a localhost:5000:
$ docker push localhost:5000/busybox:1.37
The push refers to repository [localhost:5000/busybox]
af820adcc158: Pushed
1.37: digest: sha256:d82c2ab94640ded77cf76514ce6a8487076110505
8a4a9e51b05a8a79be97a6c size: 610
El resumen aparece partido en dos líneas para que quepa. La 29.10.0, con el mismo fichero y el mismo registro, devolvió el error del apartado anterior. Lo mismo pasó al arrancar el daemon con --insecure-registry 192.168.1.50:5000 en lugar de usar daemon.json.
¿A quién afecta el cambio de Docker 29.10 y a quién no?
Te afecta si se cumplen tres condiciones a la vez. Usas Docker Engine 29.10.0 o posterior, tu daemon declara algún registro inseguro y haces push o pull a un registro del bucle local sin TLS de confianza. El caso típico es un servidor o un ejecutor de integración continua (CI) que añadió hace tiempo el registro de la red local a insecure-registries, y que además usa un registry local en localhost:5000 para pruebas.
No te afecta en estos casos, que comprobé en el mismo laboratorio:
- Sin la clave
insecure-registries: con undaemon.jsonvacío ({}), la 29.10.0 arrancó con127.0.0.0/8y::1/128en la lista y el push alocalhost:5000funcionó - Registro local con TLS de confianza: el daemon habla HTTPS con él y la lista no interviene
- Docker Engine 29.9.3 o anterior: los valores por defecto se añaden siempre
Las notas de la versión lo resumen así: "When insecure-registries is omitted, loopback registries remain insecure by default". No probé Docker Desktop ni el modo sin privilegios de root, así que no puedo decirte cómo se comportan.
Arreglo 1: añade localhost:5000 a insecure-registries
El cambio más pequeño es declarar tú la entrada que Docker ya no añade. Edita /etc/docker/daemon.json y suma localhost:5000 a la lista que ya tienes:
{
  "insecure-registries": ["192.168.1.50:5000", "localhost:5000"]
}
No hace falta reiniciar el daemon ni parar los contenedores. Envié la señal SIGHUP al daemon, su registro escribió Reloaded configuration y el push volvió a funcionar. En un servidor con systemd, sudo systemctl reload docker envía esa misma señal, porque la unidad docker.service de Moby define ExecReload=/bin/kill -s HUP $MAINPID:
$ docker info | sed -n '/Insecure Registries/,/Live Restore/p'
 Insecure Registries:
  localhost:5000
  192.168.1.50:5000
 Live Restore Enabled: false
$ docker push localhost:5000/busybox:1.37
The push refers to repository [localhost:5000/busybox]
af820adcc158: Pushed
Localhost:5000 y 127.0.0.1:5000 no son la misma entrada
La entrada localhost:5000 solo cubre ese nombre exacto. Con ella en la lista, el push a 127.0.0.1:5000/busybox:1.37 y a [::1]:5000/busybox:1.37 siguió fallando con el mismo error. Si tus scripts mezclan las dos formas, necesitas los rangos. Probé cada combinación en la 29.10.0, siempre junto a la entrada de la red local:
| Entrada añadida | localhost:5000 |
127.0.0.1:5000 |
[::1]:5000 |
|---|---|---|---|
"localhost:5000" |
Funciona | Falla | Falla |
"127.0.0.0/8" |
Falla | Funciona | Falla |
"::1/128" |
Falla | Falla | Funciona |
"127.0.0.0/8" y "::1/128" |
Funciona | Funciona | Funciona |
La segunda fila es la que sorprende: las notas de la versión citan 127.0.0.0/8 como rango del bucle local, pero con ese rango solo, localhost:5000 siguió fallando. En mi contenedor, /etc/hosts asigna localhost a 127.0.0.1 y también a ::1, y el nombre no pasó hasta que estuvieron los dos rangos. Para restaurar el comportamiento anterior completo, usa esta lista:
{
  "insecure-registries": ["192.168.1.50:5000", "127.0.0.0/8", "::1/128"]
}
Con los rangos, cualquier puerto del bucle local vuelve a aceptar HTTP, no solo el 5000. Si solo usas un registro local, la entrada localhost:5000 es más estrecha y es la que recomiendan las notas de la versión.
Quitar la clave no basta con recargar
Si prefieres borrar insecure-registries del fichero para recuperar los valores por defecto, reinicia el daemon. Tras quitar la clave y enviar SIGHUP, docker info siguió mostrando la lista anterior y el push siguió fallando. Los valores por defecto solo volvieron al reiniciar el daemon con el fichero ya sin la clave.
Arreglo 2: TLS con un certificado de confianza
El arreglo que recomienda Docker es dejar de depender de la lista: sirve el registro por HTTPS con un certificado que el daemon acepte. Para un registro en localhost vale una autoridad de certificación (CA) propia. Creé la CA y un certificado para localhost y 127.0.0.1 con OpenSSL:
openssl req -x509 -newkey rsa:4096 -nodes -days 3650 \
  -keyout ca.key -out ca.crt -subj "/CN=CA del laboratorio"
openssl req -newkey rsa:2048 -nodes -keyout registry.key \
  -out registry.csr -subj "/CN=localhost"
openssl x509 -req -in registry.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -days 825 -out registry.crt \
  -extfile <(printf 'subjectAltName=DNS:localhost,IP:127.0.0.1')
El primer comando crea la CA, el segundo la clave y la petición del registro, y el tercero firma el certificado con los dos nombres. Después arranqué registry:3 con ese certificado en el mismo puerto y copié ca.crt al directorio que Docker lee para ese registro:
docker run -d --name registry-tls -p 5000:5000 -v /certs:/certs:ro \
  -e REGISTRY_HTTP_TLS_CERTIFICATE=/certs/registry.crt \
  -e REGISTRY_HTTP_TLS_KEY=/certs/registry.key registry:3
mkdir -p /etc/docker/certs.d/localhost:5000
cp /certs/ca.crt /etc/docker/certs.d/localhost:5000/ca.crt
Antes de copiar la CA, el push falló con tls: failed to verify certificate: x509: certificate signed by unknown authority. Después de copiarla funcionó sin reiniciar ni recargar el daemon, con 192.168.1.50:5000 como única entrada de insecure-registries. La documentación de certificados de Docker[3] explica que el directorio lleva el nombre del registro, y lo comprobé: el push a 127.0.0.1:5000 siguió fallando hasta tener su propio directorio.
Si el registro va a salir de la máquina, pon el TLS en un proxy inverso con un certificado público. La guía del registro privado de imágenes Docker lo monta con Traefik y Docker Compose.
Qué hace ahora "insecure-registries": [] en daemon.json
Una lista vacía ya no equivale a no poner la clave. En la 29.10.0, "insecure-registries": [] deja docker info sin ninguna entrada, y el push a localhost:5000 y a 127.0.0.1:5000 falla con el error de HTTPS. En la 29.9.3, el mismo fichero dejó 127.0.0.0/8 y ::1/128 en la lista y el push funcionó.
Es la forma de exigir TLS también en el bucle local, y antes no existía. El pull request aclara un límite: desde la línea de comandos no se puede, porque --insecure-registry no acepta un valor vacío. Si tu gestor de configuración escribe [] cuando no hay registros inseguros, tras actualizar verás este error sin haber tocado nada.
Preguntas frecuentes
¿Puedo volver a Docker 29.9.3 para evitar el error?
Puedes, pero no hace falta: una línea en daemon.json y una recarga devuelven el comportamiento anterior. Volver atrás te deja además sin los arreglos de la 29.10.0, que actualiza runc a la 1.5.3 y BuildKit a la 0.35.0 según sus notas. Si instalaste Docker desde el repositorio oficial, como en la guía de Docker en Ubuntu 26.04, añade la entrada antes de actualizar.
¿El mismo error significa siempre que es por Docker 29.10?
No. server gave HTTP response to HTTPS client aparece desde hace años cuando un registro HTTP no está en insecure-registries. La pregunta de Stack Overflow sobre este error[4] es de 2018 y suma 363 286 visitas y 22 respuestas el 18 de noviembre de 2026. La novedad de la 29.10 es que te pase con localhost o 127.0.0.1, que antes estaban exentos.
¿Tengo que reiniciar los contenedores al cambiar insecure-registries?
No para añadir entradas. La recarga con SIGHUP aplicó la lista nueva en mi laboratorio sin parar el registro ni los demás contenedores. Solo necesité reiniciar el daemon para recuperar los valores por defecto después de borrar la clave.
Conclusión
El error no viene de tu registro ni de tu red: Docker Engine 29.10.0 respeta tu lista insecure-registries al pie de la letra y ya no le añade el bucle local. Comprueba con docker info qué entradas tiene tu daemon. Añade localhost:5000, o 127.0.0.0/8 junto con ::1/128 si también usas la IP, y recarga con sudo systemctl reload docker. Si el registro local va a durar, ponle TLS con una CA propia en /etc/docker/certs.d y deja la lista como está.
Fuentes: [1] Moby, notas de Docker Engine 29.10.0[2], [2] Moby, pull request 53868[1], [3] Docker Docs, referencia de dockerd y registros inseguros[5], [4] Docker Docs, verificar el cliente del registro con certificados[3], [5] Distribution, probar un registro inseguro[6], [6] Stack Overflow, Docker repository server gave HTTP response to HTTPS client[4], [7] Moby, unidad systemd de docker.service[7].
Fuentes
Código fuente
Accede a todo el código fuente de este artículo en GitHub.
Ver en GitHub