Cómo arreglar bitnami/minio not found en Docker y en el chart de Helm
Índice de contenidos
- Puntos clave
- ¿Qué significa el error bitnami/minio not found?
- ¿Por qué bitnamilegacy/minio no es la solución?
- Arreglo inmediato: qué imagen de MinIO usar hoy
- ¿Cómo se arregla en el chart de Helm de Bitnami?
- Cómo poner la imagen de Chainguard dentro del chart
- ¿Pierdo mis datos al cambiar de imagen?
- Cuándo compensa migrar fuera de MinIO
- Preguntas frecuentes
- ¿Se arregla con docker login?
- ¿Puedo seguir usando el chart oficial de Bitnami?
- ¿Y la imagen de Bitnami Secure?
- Conclusión
- Fuentes
El error bitnami/minio not found significa que Bitnami borró ese repositorio de Docker Hub y lo dejó con cero etiquetas, así que cualquier pull falla. El parche que más circula, cambiar bitnami/ por bitnamilegacy/, arranca pero te deja una compilación de julio de 2025 anterior al arreglo de la CVE-2025-62506, una escalada de privilegios con 8,1 sobre 10. La salida mantenida es cgr.dev/chainguard/minio o pgsty/silo. Lo probé el 2 de noviembre de 2026 en Linux arm64 con Docker 29.5.2, Compose v2.40.3 y Helm v4.3.1, con un chart de Bitnami sobre un clúster kind y 100 objetos reales. Tienes la versión en inglés de esta guía.
Puntos clave
bitnami/minio,bitnami/minio-clientybitnami/minio-object-browsertienen 0 etiquetas en Docker Hub, aunque el repositorio del servidor acumula 58 millones de descargas.bitnamilegacy/miniose congeló en2025.7.23-debian-12-r5el 19 de agosto de 2025, y su binario esDEVELOPMENT.2025-07-23, anterior a laRELEASE.2025-10-15T17-29-55Zque corrige la CVE-2025-62506.cgr.dev/chainguard/miniosirveRELEASE.2026-11-12T01-15-23Zypgsty/silosirveRELEASE.2026-11-12a 16 de noviembre; las dos se descargan sin cuenta, traen arm64 y amd64, y ese día volví a migrar a ellas los datos debitnamilegacysin perder un objeto.- El chart
bitnamicharts/minio17.0.21 deja los pods enImagePullBackOff; el arreglo es sobrescribir las imágenes y aceptar las no reconocidas. - Migré 100 objetos desde
bitnamilegacy/minioa las dos imágenes mantenidas, en Docker y en Kubernetes, con todas las sumas SHA-256 idénticas.
¿Qué significa el error bitnami/minio not found?
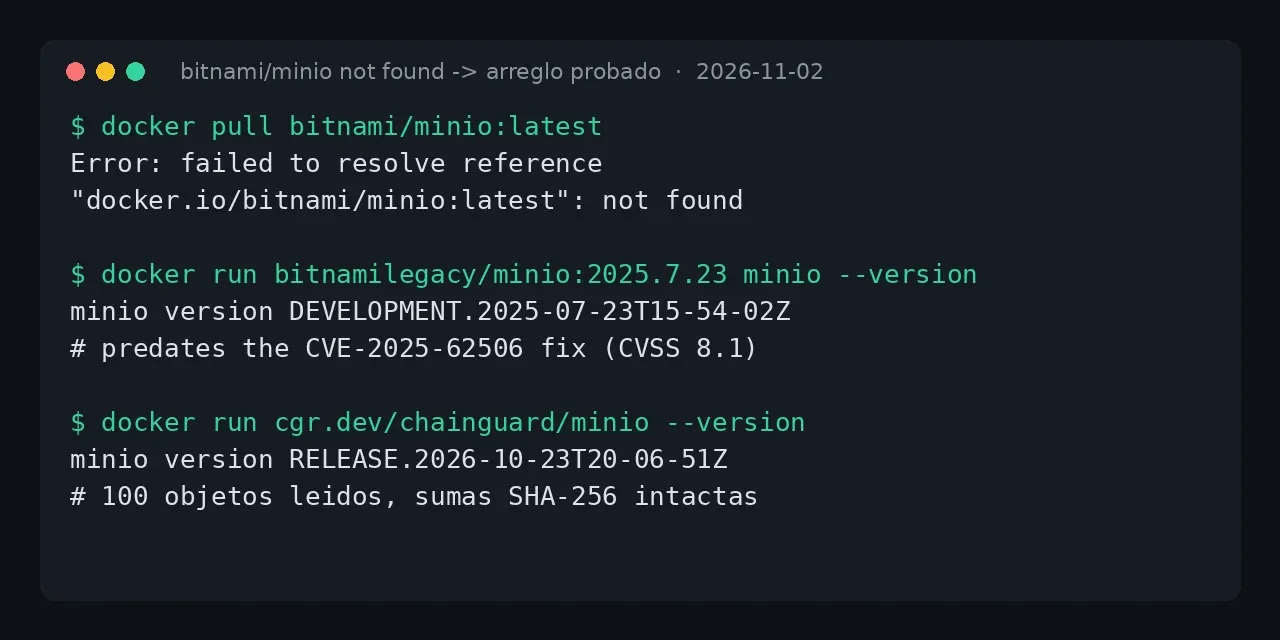
Significa que el repositorio ya no publica ninguna imagen: existe, pero tiene cero etiquetas, así que el registro no puede resolver ninguna referencia. Este es el mensaje exacto que obtuve el 2 de noviembre de 2026, primero con docker pull y luego con docker compose up:
$ docker pull bitnami/minio:latest
Error response from daemon: failed to resolve reference
"docker.io/bitnami/minio:latest": docker.io/bitnami/minio:latest:
not found

$ docker compose up -d
 minio Error failed to resolve reference
 "docker.io/bitnami/minio:2025.7.23-debian-12-r5": not found
En tu terminal cada mensaje sale en una sola línea; aquí lo he partido para que quepa. Da igual la etiqueta que pidas, porque no queda ninguna.
La API de Docker Hub lo confirma: hub.docker.com/v2/repositories/bitnami/minio/tags/ devuelve count: 0, y lo mismo pasa con bitnami/minio-client y bitnami/minio-object-browser, la imagen de la consola web. El repositorio del servidor sigue marcado como activo y suma 58 059 520 descargas históricas, pero sin una sola etiqueta que servir. Es el mismo patrón que ya documenté para el error bitnami/postgresql not found: de 14 repositorios populares de bitnami, 8 se quedaron sin etiquetas.
¿Por qué bitnamilegacy/minio no es la solución?
Porque arranca, pero te deja un binario viejo con un fallo de seguridad conocido. Cuando Bitnami retiró su catálogo gratuito, copió las últimas imágenes al espacio bitnamilegacy. El propio contenedor lo avisa al arrancar, con este texto literal en sus registros:
NOTICE: Starting August 28th, 2025, only a limited subset of
images/charts will remain available for free. Backup will be
available for some time at the 'Bitnami Legacy' repository.
"Backup will be available for some time" no es una promesa de mantenimiento. bitnamilegacy/minio se detuvo en la etiqueta 2025.7.23-debian-12-r5, publicada el 19 de agosto de 2025, y bitnamilegacy/minio-client en 2025.7.21-debian-12-r3. Descárgala y pregúntale la versión:
docker run --rm bitnamilegacy/minio:2025.7.23-debian-12-r5 \
  minio --version
La respuesta es minio version DEVELOPMENT.2025-07-23T15-54-02Z, no una RELEASE. La etiqueta latest es todavía más antigua, DEVELOPMENT.2025-05-24. Las dos son anteriores a la RELEASE.2025-10-15T17-29-55Z, que corrige la CVE-2025-62506[1].
Ese aviso, clasificado como alto con 8,1 sobre 10 (CVE:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:N), describe una escalada de privilegios: una cuenta de servicio con política restringida puede crearse otra cuenta sin restricciones y heredar los permisos del padre. El aviso es tajante sobre el remedio: "No workarounds available. You can upgrade to the latest version immediately". Quedarte en bitnamilegacy es justo lo contrario de actualizar.
Arreglo inmediato: qué imagen de MinIO usar hoy
Cambia la línea image: de tu compose por una de estas dos. Comprobé que las dos se descargan sin cuenta, traen variante arm64 y amd64 y arrancan sobre los datos de un MinIO anterior:
| Imagen | Versión probada | Etiquetas | Quién la mantiene |
|---|---|---|---|
cgr.dev/chainguard/minio:latest |
RELEASE.2026-11-12T01-15-23Z | solo latest |
Chainguard, desde su fork |
pgsty/silo:RELEASE.2026-11-12T00-00-00Z |
RELEASE.2026-11-12 | por versión | Pigsty, fork comunitario |
La imagen de Chainguard es la sustitución más directa: su punto de entrada ya es el binario minio, así que tu command: de siempre funciona. Este es el servicio que dejé en marcha, con las credenciales en un fichero .env al lado:
services:
  minio:
    image: cgr.dev/chainguard/minio:latest
    command: server /data --console-address ":9001"
    environment:
      MINIO_ROOT_USER: ${MINIO_ROOT_USER}
      MINIO_ROOT_PASSWORD: ${MINIO_ROOT_PASSWORD}
    volumes:
      - minio_data:/data
    ports:
      - "127.0.0.1:9000:9000"
      - "127.0.0.1:9001:9001"
    restart: unless-stopped
La imagen de Bitnami guardaba los datos en /bitnami/minio/data y corría como root; la de Chainguard usa /data y el usuario 65532. Si reutilizas el volumen anterior, cambia antes su propietario, o MinIO se para con file access denied:
docker compose down
docker run --rm -v minio_data:/data \
  mirror.gcr.io/library/busybox:1.37 chown -R 65532:65532 /data
docker compose up -d
Tras el cambio, /minio/health/live devolvió 200 y descargué los 100 objetos de prueba con sumas SHA-256 idénticas a las originales. Chainguard solo publica latest y latest-dev en su plan gratuito: pedir una etiqueta por versión devuelve 404, así que fíjala por resumen (@sha256:18c8fa28… el 16 de noviembre de 2026) si quieres builds reproducibles. Si prefieres etiquetas por versión y la consola web completa, pgsty/silo corre como root y no necesita el chown; el error 401 de quay.io/minio/minio detalla las dos imágenes en Compose, Kubernetes y Helm.
¿Cómo se arregla en el chart de Helm de Bitnami?
El chart oci://registry-1.docker.io/bitnamicharts/minio se quedó en la versión 17.0.21, publicada el 14 de agosto de 2025, y apunta a las imágenes que ya no existen. Un helm install deja los pods en ImagePullBackOff, y los eventos del pod lo explican:
Failed to pull image "docker.io/bitnami/minio:2025.7.23-debian-12-r3":
failed to resolve reference ...: not found
Error: ImagePullBackOff
El parche mínimo repite el patrón de Docker: sobrescribe el repositorio de cada imagen con su copia de bitnamilegacy. Son tres, porque el chart arranca servidor, cliente y consola:
helm upgrade mi-minio \
  oci://registry-1.docker.io/bitnamicharts/minio --version 17.0.21 \
  --reuse-values \
  --set image.repository=bitnamilegacy/minio \
  --set clientImage.repository=bitnamilegacy/minio-client \
  --set console.image.repository=bitnamilegacy/minio-object-browser
Los pods pasan a Running, pero las notas imprimen SECURITY WARNING: Original containers have been substituted y listan las tres "Unrecognized images". El binario que queda dentro sigue siendo DEVELOPMENT.2025-07-23, con la CVE-2025-62506 sin corregir. Lo comprobé en un clúster kind v0.33.0 con Kubernetes v1.37.0, sin desplegar nada en producción.
Cómo poner la imagen de Chainguard dentro del chart
Para una imagen ajena al catálogo de Bitnami hacen falta tres ajustes, y los descubrí a base de errores. Guárdalos en un valores-chainguard.yaml:
image:
  registry: cgr.dev
  repository: chainguard/minio
  tag: latest
args:
  - server
  - /bitnami/minio/data
console:
  enabled: false
global:
  security:
    allowInsecureImages: true
El args es obligatorio: el chart no pasa ningún argumento al contenedor porque la imagen de Bitnami ya los lleva dentro, y la de Chainguard, cuyo punto de entrada es solo minio, entra en CrashLoopBackOff imprimiendo su ayuda. Desactivo la consola porque su imagen (minio-object-browser) también desapareció. Y global.security.allowInsecureImages=true es lo que pide el propio chart: sin él, la instalación falla con ERROR: Original containers have been substituted for unrecognized ones.
Aplícalo con helm upgrade mi-minio ... --reuse-values -f valores-chainguard.yaml. El pod arrancó con Version: RELEASE.2026-10-23T20-06-51Z sobre el mismo volumen, y un cliente leyó los 100 objetos con las sumas intactas. Para pgsty/silo, los mismos args y allowInsecureImages, cambiando registry a docker.io y repository a pgsty/silo; corre como root.
¿Pierdo mis datos al cambiar de imagen?
No en mis pruebas. El formato en disco de MinIO es el mismo venga de donde venga el binario, porque las tres imágenes salen del mismo código. Escribí 100 objetos con bitnamilegacy/minio y los leí sin cambios con Chainguard y con Silo, tanto en Docker como en el chart de Helm, y las 100 sumas SHA-256 coincidieron en los cuatro casos. Antes de cambiar, haz una copia del directorio de datos de todos modos, y recuerda apuntar la imagen nueva a esa misma ruta.
Cuándo compensa migrar fuera de MinIO
Cambiar de imagen devuelve MinIO a la vida, pero el código upstream está archivado y los parches dependen de Chainguard, de Pigsty o de ti. Si montaste el servicio con la guía para instalar MinIO con Docker y lo usas como almacén S3 de copias o adjuntos, tienes dos destinos probados en este blog.
La migración de MinIO a Garage es la opción ligera, aunque Garage no tiene versionado ni políticas de bucket. La migración de MinIO a RustFS es la más parecida a MinIO, con consola, usuarios y versionado. Quédate en un fork si tu aplicación usa alguna función que el destino no tenga, y fija entonces la imagen por versión o por resumen.
Preguntas frecuentes
¿Se arregla con docker login?
No. Docker Hub no lista ninguna etiqueta de bitnami/minio, así que no hay nada que una cuenta pueda descargar. El error aquí es not found, no pull access denied, porque el repositorio existe pero está vacío. Iniciar sesión no cambia eso.
¿Puedo seguir usando el chart oficial de Bitnami?
Sí, con las imágenes sustituidas, pero asume dos cosas. El chart bitnamicharts/minio se congeló en la 17.0.21, sin versiones nuevas, y cualquier imagen ajena exige global.security.allowInsecureImages=true, que el chart marca como riesgo de seguridad. Para algo que no sea un entorno de pruebas, un chart genérico apuntando a cgr.dev/chainguard/minio te deja menos atado.
¿Y la imagen de Bitnami Secure?
Bitnami sigue publicando MinIO en su catálogo de pago, Bitnami Secure Images, que exige suscripción y autenticación. No lo probé, porque esta guía cubre las salidas gratuitas. Si ya pagas ese catálogo, su documentación indica el registro y las credenciales.
Conclusión
bitnami/minio not found no se arregla desde tu lado: Bitnami dejó el repositorio sin etiquetas. Cambiar a bitnamilegacy/minio te devuelve a la vida con un binario de julio de 2025 y la CVE-2025-62506 abierta, así que no es la solución. Para el cambio mínimo en Docker, usa cgr.dev/chainguard/minio y haz el chown de los datos; en Helm, sobrescribe las imágenes con args y allowInsecureImages. Después, decide si te quedas en un fork mantenido o migras a Garage o RustFS.
Fuentes: [1] Aviso GHSA-jjjj-jwhf-8rgr (CVE-2025-62506)[1], [2] CVE-2025-62506 en el rastreador de seguridad de Debian[2], [3] Bitnami, aviso de cambios en el catálogo (incidencia 83267)[3], [4] Docker Hub, espacio bitnamilegacy[4], [5] Chainguard, imagen de MinIO[5], [6] Pigsty, fork Silo[6], [7] MinIO, notas de RELEASE.2025-10-15T17-29-55Z[7].
Fuentes
Código fuente
Accede a todo el código fuente de este artículo en GitHub.
Ver en GitHub