Qué añade PegaProx sobre la GUI de Proxmox VE 9
Índice de contenidos
- Puntos clave
- Qué ha cambiado desde la 0.9.10.2
- Qué hace ya la GUI de Proxmox VE 9
- Qué añade PegaProx
- Tabla comparativa
- Cuándo tiene sentido y cuándo no
- Riesgos honestos
- Instalación rápida
- Veredicto
- Preguntas frecuentes
- ¿Qué es PegaProx?
- ¿Es gratis PegaProx?
- ¿Funciona PegaProx con Proxmox VE 9?
- ¿En qué se diferencia PegaProx de la GUI de Proxmox VE 9?
- ¿Está PegaProx listo para usar en producción?
- Qué cuesta Proxmox VE en España, y qué estás comprando
- Virtualizar en tu propio hardware y el RGPD
- Fuentes
Actualizado: 2026-09-02
Puntos clave
-
PegaProx[1] 1.1.0 es un panel de control web AGPL-3.0 para gestionar más de un clúster de Proxmox VE 8/9 y XCP-ng desde una sola pantalla. El release salió el 31 de agosto de 2026; el 1.0 estable llegó el 1 de agosto de 2026 y acumula 1.500 estrellas en GitHub.
-
Lo que la GUI estándar de Proxmox VE 9 ya hace está infravalorado. Antes de añadir capas conviene saber dónde acaba la nativa.
-
PegaProx aporta tres cosas que la GUI estándar no tiene de serie: migración en vivo entre clústeres distintos, OIDC con Entra ID y 2FA TOTP, y un escáner CVE más hardening en un clic.
-
El balanceo inteligente viene de ProxLB[2] (autor: gyptazy), incorporado como contribución comunitaria. Es justo nombrarlo.
-
No es una herramienta de un solo nodo. Si tienes un único Proxmox de homelab, la GUI nativa basta. PegaProx empieza a tener sentido a partir de dos clústeres, o cuando entra VMware/XCP-ng en la ecuación.
Qué ha cambiado desde la 0.9.10.2
Este análisis se escribió con PegaProx 0.9.10.2 (13 de mayo de 2026) y su reserva central era que el proyecto no había llegado al 1.0. Eso ya no es así. Comprobado el 2 de septiembre de 2026 contra las releases del repositorio[3]:
- PegaProx 1.0, 1 de agosto de 2026: sale de beta[4]. Un pentest posterior al lanzamiento cerró una exfiltración de credenciales BMC, el paso de contraseñas de ESXi/XCP por la línea de órdenes del proceso (ahora van por stdin o
SSHPASS), un oráculo SSRF en BMC/Redfish y una vía de amplificación SSH en las vistas de Ceph mirror. El arranque TLS ahora falla cerrado: si no puede cargar o generar un certificado, no arranca en claro. - Novedades del 1.0: vNets EVPN entre clústeres (creación, membresía y detección de deriva con reconciliación opcional) y una puerta opcional de confirmación antes del corte en las migraciones desde ESXi.
- 1.0.1 (9 de agosto) y 1.0.2 (17 de agosto de 2026): dos versiones de corrección entre el 1.0 y la 1.1.0.
- PegaProx 1.1.0, 31 de agosto de 2026: 67 commits desde la 1.0.2[5]. Cierra 15 hallazgos BOLA/IDOR/alcance de tokens de una nueva pasada con Aikido, propaga el rol efectivo de los tokens de API a clúster, búsqueda y VMware, y limita el flujo SSE de recursos a las ACL por máquina de cada cliente. Añade una disposición usable en móvil, re-anclado de claves SSH de host tras un endurecimiento y sufijo FQDN opcional en los enlaces «abrir en Proxmox». Entre los arreglos: las actualizaciones progresivas ya no esperan 120 s ante un
WARNbenigno de Ceph, la consola noVNC funciona con gevent en Python 3.13 y las migraciones ESXi a Proxmox aceptan destinos Ceph RBD sin krbd. - Instalación: el README documenta ahora un repositorio APT mantenido por gyptazy con versiones empaquetadas, que es el método que recomienda para producción; el
deploy.shde un solo comando tira de la cabeza demainy puede incluir cambios sin publicar. Los requisitos no cambian: Python 3.8 o superior, Proxmox VE 8.0+ o 9.0+, XCP-ng 8.2+.
Las capturas y la tabla de más abajo siguen describiendo lo que PegaProx añade sobre la GUI nativa. Lo que ha caducado es la objeción de «espera al 1.0», y así lo reflejan ahora el veredicto y las preguntas frecuentes.
Qué hace ya la GUI de Proxmox VE 9
Antes de comparar conviene fijar la línea base. La interfaz que trae Proxmox VE 9[6] de fábrica es más capaz de lo que recuerda quien la vio por última vez en 6.x:
-
Vista de datacenter con resumen agregado de CPU, RAM, almacenamiento y estado de HA por clúster.
-
HA y replicación configurables sin línea de comandos, con groups y políticas de fencing.
-
Ceph integrado (pools, OSDs, monitores) y ZFS desde la propia UI.
-
Backup y restore vía Proxmox Backup Server, con retención por trabajo y verificación periódica.
-
SDN (Software Defined Networking) con zonas, VNets y subredes para los patrones de red empresarial habituales.
-
Importador ESXi desde 8.2 para mover máquinas de VMware sin pasar por OVF intermedio.
-
UI móvil funcional para cuando hace falta apagar algo desde el coche.
Donde se queda corta: un clúster, una sesión. La autenticación nativa cubre PAM, LDAP/Active Directory y 2FA TOTP, pero OIDC moderno (Entra ID, Keycloak con flows OIDC) sólo aparece vía plugins comunitarios. Y el balanceo entre nodos del mismo clúster es manual, salvo que instales ProxLB aparte.
Qué añade PegaProx
PegaProx se posiciona en la capa por encima del clúster individual. Sus diferenciales reales con la pila de versiones de hoy:
-
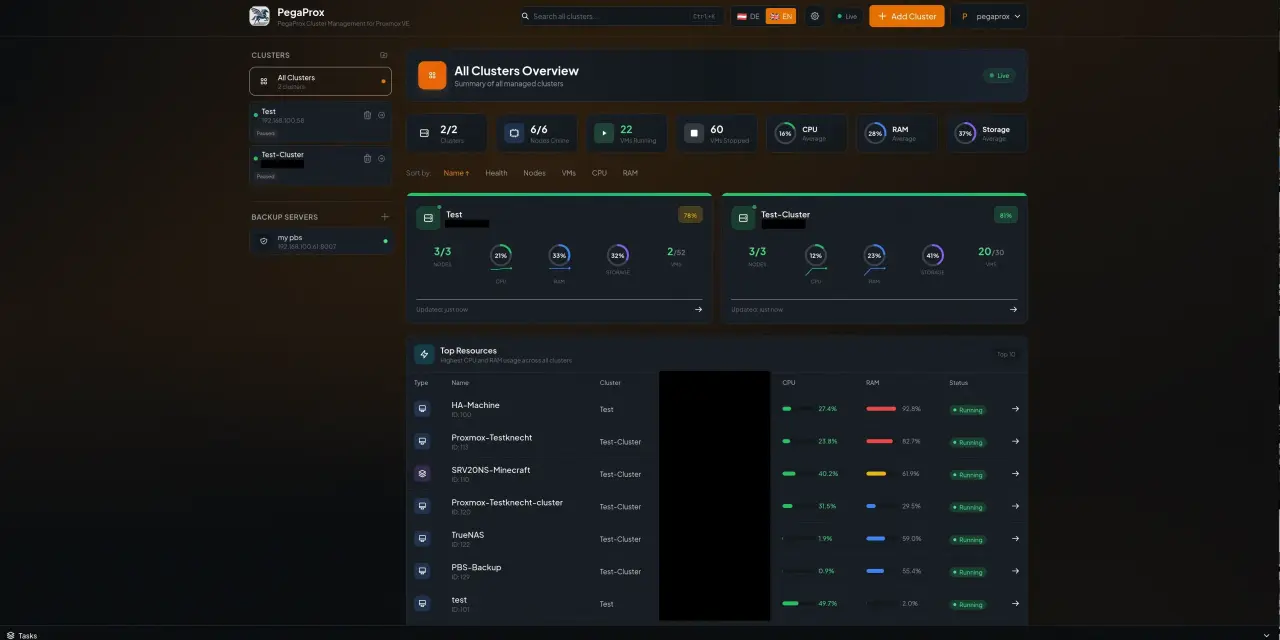
Panel multi-clúster. Ves todos los Proxmox de la organización (más los XCP-ng, en tech preview) desde una sola URL, con métricas en vivo por SSE.
-
Migración en vivo entre clústeres distintos. La nativa de Proxmox permite live migration dentro del mismo clúster. PegaProx la extiende a clústeres separados, lo que abre la puerta a evacuaciones, mantenimiento programado de hardware y consolidación sin parada de servicio.
-
OIDC y Entra ID nativos, además del LDAP/AD tradicional. 2FA TOTP integrado y roles personalizados por encima del esquema de privilegios de Proxmox.
-
Balanceo inteligente basado en ProxLB, el proyecto de gyptazy ya conocido en la comunidad. PegaProx lo incorpora como motor de balanceo automático, con redistribución de carga por CPU, RAM y patrones de uso.
-
Escáner CVE integrado que cruza los paquetes instalados con feeds de vulnerabilidades públicas y marca los nodos afectados.
-
Hardening de PVE en un clic, replicando buenas prácticas que en la GUI nativa se aplican a mano (configuración de SSH, sysctl, journald, fail2ban, parámetros de kernel).
-
Puente a ESXi y XCP-ng para importar y migrar máquinas desde infraestructuras VMware y Xen sin construir el pipeline a mano.

Migración en vivo entre clústeres distintos en PegaProx. Es la diferencia más visible frente a la GUI estándar de Proxmox VE 9, que sólo permite live migration dentro de un mismo clúster. Captura tomada del sitio oficial de PegaProx.

Gestión de usuarios y RBAC en PegaProx, con OIDC y Entra ID por encima del esquema de privilegios nativo de Proxmox. Captura tomada del sitio oficial de PegaProx.
Tabla comparativa
| Capacidad | GUI Proxmox VE 9 (estándar) | PegaProx 1.x |
|---|---|---|
| Alcance | ||
| Clústeres por panel | Uno | Varios |
| Migración en vivo entre clústeres | No (manual / CLI) | Sí |
| Vista multi-tenant | Parcial (vía ACL realms) | Nativa |
| Autenticación | ||
| PAM + usuarios locales | Sí | Sí |
| LDAP / Active Directory | Sí | Sí |
| OIDC / Entra ID | No (sólo plugins comunitarios) | Sí |
| 2FA TOTP | Sí | Sí |
| Roles personalizados | Limitado (vía privileges) | Sí |
| Operación | ||
| Balanceo automático | No (manual) | Sí (motor ProxLB de gyptazy) |
| Importador ESXi | Sí (desde 8.2) | Sí, con migración en vivo |
| Soporte XCP-ng | No | Sí (tech preview) |
| Panel Ceph + OSD | Sí | Sí |
| Seguridad | ||
| Escáner CVE integrado | No | Sí |
| Hardening en un clic | No (manual / scripts) | Sí |
| Soporte y licencia | ||
| Contrato de soporte de fabricante | Sí (suscripción Proxmox) | No (comunidad + sponsors) |
| Licencia | AGPL-3.0 | AGPL-3.0 |
| Estado de versión | 9.x estable | 1.1.0 (estable desde el 1.0, agosto de 2026) |
Cuándo tiene sentido y cuándo no
Funciona bien cuando:
-
Operas dos o más clústeres Proxmox y la fricción de saltar entre URLs e idiomas de auditoría empieza a costar tiempo real.
-
Tu organización exige OIDC con Entra ID o Keycloak y los plugins comunitarios para Proxmox te parecen demasiado frágiles para producción.
-
Migras desde VMware o XCP-ng y prefieres una herramienta web a un pipeline de
qm importovfyxe vm-exporta mano. -
Quieres que el balanceo entre nodos sea automático sin instalar ProxLB por separado y mantener su configuración aparte.
No tiene sentido cuando:
-
Tienes un solo Proxmox o un clúster pequeño y la GUI estándar te basta. Añadir una capa adicional es complejidad neta sin contrapartida. Para un homelab pequeño, una PaaS sobre Docker como Coolify suele cubrir lo que necesitas sin tocar el panel del hipervisor.
-
Vas a redistribuir PegaProx dentro de un producto cerrado, embeber su código o construir un SaaS sobre él sin liberar derivadas. La AGPL-3.0 contagia.
-
Necesitas contrato de soporte con SLA y respaldo legal. PegaProx no lo ofrece. Proxmox sí, vía suscripción.
Riesgos honestos
El proyecto es real y se mueve. La 1.1.0 salió el 31 de agosto de 2026, con el repositorio ya por encima de 840 commits y 1.500 estrellas. Desde el 1.0 (1 de agosto de 2026) ya no se presenta como beta. Aun así, hay cosas que conviene saber antes de meterlo en una infraestructura crítica:
-
Ya no es pre-1.0, pero sigue siendo joven. El 1.0 llegó el 1 de agosto de 2026 y la 1.1.0 (31 de agosto) cerró 15 hallazgos de autorización de una repasada de pentest. Hay 35 issues abiertas y el equipo sigue siendo de tres personas (Nico Schmidt, Marcus Kellermann, Laura Weber) bajo la organización SocialFurr. Activo y en fase de endurecimiento, más que maduro.
-
Sin afiliación con Proxmox Server Solutions GmbH. Los autores lo declaran explícitamente. No es una herramienta oficial ni hay roadmap conjunto con el upstream.
-
AGPL-3.0. Si planeas integrarlo en un producto que distribuyes a terceros o lo expones como SaaS, la AGPL obliga a liberar el código derivado. Es una decisión legal más que técnica.
-
Marketing que apunta alto. La web menciona uso en Healthcare, Finance, Defense, Government, Law Enforcement. No hay forma pública de verificar nombres ni volúmenes. Es un claim, no un hecho.
Instalación rápida
Tres formas, todas documentadas en el repositorio:
Script de despliegue:
curl -sSL https://raw.githubusercontent.com/PegaProx/project-pegaprox/refs/heads/main/deploy.sh | sudo bashPlantilla LXC Debian 13 preconstruida, importable directamente en el clúster Proxmox.
Imagen de VM Debian preconstruida si prefieres aislar PegaProx en su propia máquina virtual.
Requisitos del README: Python 3.8 o superior, Proxmox VE 8.0+ o 9.0+, XCP-ng 8.2+ si quieres el puente y un navegador moderno. Para quienes prefieren no canalizar sudo bash directamente, el repositorio tiene el deploy.sh legible y el docker-compose.yml disponibles para auditarlos antes.
Veredicto
PegaProx cumple en multi-clúster y la integración con ProxLB es honesta. Para infraestructuras con dos o más clústeres, OIDC corporativo y necesidad de migrar desde VMware, instalarlo en preproducción y dejarlo correr unas semanas es una prueba barata. Para un homelab de un nodo o un clúster pequeño donde la GUI nativa cubre todo, no hace falta.
El 1.0 que este análisis pedía esperar llegó el 1 de agosto de 2026, y la 1.1.0 trae una pasada de seguridad completa. La objeción de «pre-release» ha caducado. Lo que sigue vigente es rodarlo unas semanas en preproducción antes de darle las llaves, y para producción instalarlo desde el repositorio APT con versiones empaquetadas en lugar del script que tira de main. Si lo que buscas es virtualización más ligera para servicios multi-tenant, Firecracker microVMs es otro camino con tradeoffs distintos.
Preguntas frecuentes
¿Qué es PegaProx?
PegaProx es un panel de control web open source bajo licencia AGPL-3.0. Gestiona de forma centralizada más de un clúster de Proxmox VE 8/9 y XCP-ng desde una sola interfaz. Lo mantiene un equipo de tres personas bajo la organización SocialFurr y no está afiliado a Proxmox Server Solutions GmbH.
¿Es gratis PegaProx?
Sí. PegaProx es 100 % gratis bajo licencia AGPL-3.0, sin tiers de pago ni registro obligatorio. El proyecto se sostiene con sponsors voluntarios y todas las funciones están disponibles para todos los usuarios.
¿Funciona PegaProx con Proxmox VE 9?
Sí. Según el README oficial, PegaProx soporta Proxmox VE 8.0+ y 9.0+, además de XCP-ng 8.2+. Requiere Python 3.8 o superior y un navegador moderno.
¿En qué se diferencia PegaProx de la GUI de Proxmox VE 9?
La GUI estándar de Proxmox VE 9 gestiona un único clúster a la vez. PegaProx añade vista multi-clúster, migración en vivo entre clústeres distintos, autenticación OIDC con Entra ID, escáner CVE integrado, hardening en un clic y puente a VMware ESXi y XCP-ng.
¿Está PegaProx listo para usar en producción?
PegaProx salió de beta con el 1.0 el 1 de agosto de 2026 y la versión actual es la 1.1.0 (31 de agosto de 2026). Incluye una pasada de seguridad tras un pentest. A 2 de septiembre de 2026 el repositorio supera los 840 commits y las 1.500 estrellas en GitHub. Para producción, el propio README recomienda instalarlo desde el repositorio APT con versiones empaquetadas y no desde el script que tira de main.
Datos verificados el 2 de septiembre de 2026 contra el repositorio oficial de PegaProx (releases 1.0 a 1.1.0) y la documentación de Proxmox VE. Primera versión del análisis: 14 de mayo de 2026.
Este artículo también está disponible en inglés: What PegaProx adds over the Proxmox VE 9 GUI.
Qué cuesta Proxmox VE en España, y qué estás comprando
Proxmox VE es software libre y se puede usar en producción sin pagar nada. La suscripción no desbloquea funciones: da acceso al repositorio enterprise (el que recibe las actualizaciones ya probadas) y a soporte del fabricante. Merece la pena saber las cifras antes de decidir, porque la diferencia entre niveles es de soporte, no de capacidades.
Las suscripciones se facturan por zócalo de CPU y año: Community 120 €, Basic 370 €, Standard 550 € y Premium 1.100 €. Son precios netos a los que se añade el IVA correspondiente (tarifas de suscripción de Proxmox VE, consultadas el 5 de septiembre de 2026[7]).
Ese «por zócalo» es la letra pequeña que más sorpresas da: un servidor de dos CPU físicas cuenta como dos. El mismo nivel de suscripción cuesta el doble en una máquina de dos zócalos que en una de uno. Para un laboratorio doméstico o un servidor único, Community es exactamente lo que necesitas: repositorio estable y actualizaciones probadas, sin tickets de soporte que no ibas a abrir.
Proxmox Server Solutions es una empresa austríaca, así que la relación contractual, la factura y el soporte quedan dentro de la UE. Para quien compra desde España eso simplifica lo administrativo (IVA intracomunitario, idioma de contrato, jurisdicción) frente a un fabricante estadounidense con una filial irlandesa de por medio.
Virtualizar en tu propio hardware y el RGPD
Si las máquinas virtuales que gestionas con esta interfaz tratan datos personales, el Reglamento (UE) 2016/679 (RGPD) se aplica igual que en la nube. La ventaja de un hipervisor propio no es quedar fuera del reglamento (no se queda), sino que la ubicación del dato es una propiedad física que conoces. Está en los discos de ese servidor, en esa sala. Eso convierte el registro de actividades de tratamiento en un documento que puedes escribir sin llamar a nadie.
Si no quieres hardware propio, hay proveedores europeos que alquilan servidores dedicados donde instalar Proxmox VE tú mismo (Hetzner y OVHcloud son los habituales). Mantienes la misma propiedad: sabes en qué país está la máquina porque la elegiste al contratarla.