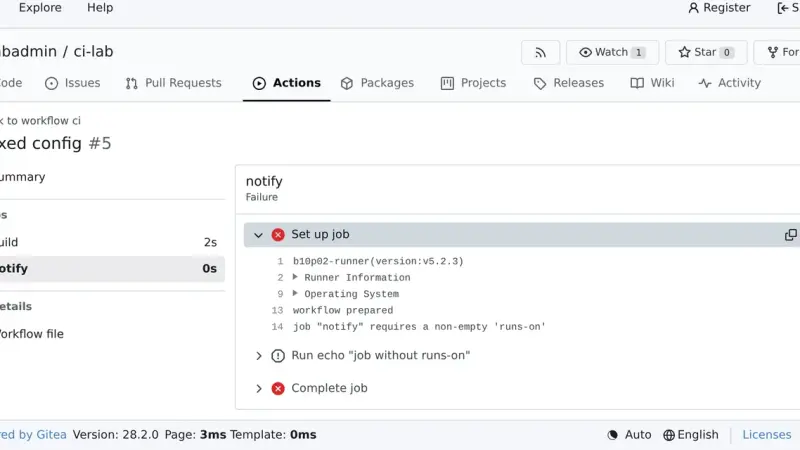
La imagen gitea/act_runner lleva congelada en la v0.6.1 desde el 30 de abril de 2026; el runner vive ahora en gitea/runner y va por la 5.2.4. El salto reutiliza tu registro, pero cambia tres cosas que rompen trabajos: ${VAR} en config.yaml, el comodín de valid_volumes y los jobs sin runs-on.
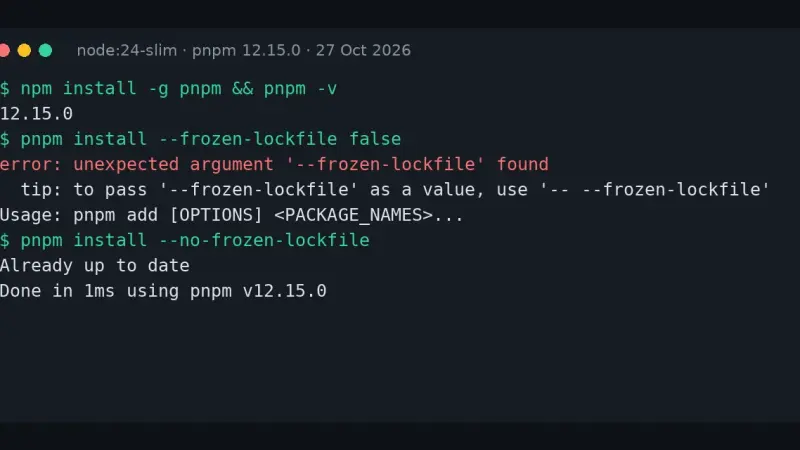
El error unexpected argument '--frozen-lockfile' found sale porque npm install -g pnpm ya instala pnpm 12, reescrito en Rust, y su CLI no acepta un valor separado por espacio. Cambia --frozen-lockfile false por --no-frozen-lockfile y fija la versión de pnpm en tu Dockerfile y en packageManager para que la siguiente versión no te sorprenda.
Después de catorce meses probando herramientas DevOps con IA integrada en varios equipos, el stack que se queda es reducido: Claude Code, Cursor y Aider para código; PagerDuty AIOps, Datadog Bits AI y Grafana Assistant para triage de alertas; y OpenTofu con OPA para generar infraestructura acotada por reglas de política.
Dependabot y Renovate persiguen lo mismo pero con filosofías distintas. Comparo ambos tras años usándolos en proyectos propios y de cliente, y repaso cuándo uno aprieta mejor y cuándo el otro se adapta más al flujo del equipo.
Semaphore es la interfaz web open source para Ansible que resuelve los cuatro problemas de escala: auditoría, permisos por rol, historial de ejecuciones y secretos centralizados. Consume ~500 MB frente a los ~4 GB de AWX. La opción pragmática para equipos medianos que han superado la terminal compartida.
Flux CD y ArgoCD son las dos herramientas GitOps graduadas por la CNCF para desplegar en Kubernetes usando Git como fuente de verdad. ArgoCD ofrece una interfaz visual centralizada que gestiona varios clusters desde una instancia; Flux es un conjunto de controllers nativos de Kubernetes con automatización de imágenes integrada. Ninguna opción es incorrecta: depende del equipo y el caso de uso.
SLSA v1.0, publicado en abril de 2023, define cuatro niveles de madurez para proteger la cadena de suministro software, desde procedencia básica hasta build aislado. El nivel 3 exige que cada build corra en un entorno efímero sin estado previo, eliminando ataques como build contamination e insider threat, y es alcanzable con GitHub Actions y firma OIDC vía Sigstore.
Trivy y Grype son las dos herramientas open-source líderes para escanear imágenes de contenedor en pipelines CI/CD. Ambas detectan CVE en paquetes de sistema operativo y dependencias de lenguaje con menos del 5% de diferencia de cobertura. Trivy destaca en el escaneo de IaC; Grype integra de forma nativa el flujo SBOM con Syft.
6 min3074,5
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).