El error unknown storage type file aparece porque OpenBao 2.7 eliminó el backend file, y el servidor se detiene en cuanto lee esa configuración. Para el contenedor, copia el volumen, migra los datos a PebbleDB con bao operator migrate de la propia 2.7.2 y cambia el bloque storage: conservas las claves de desellado y el token.
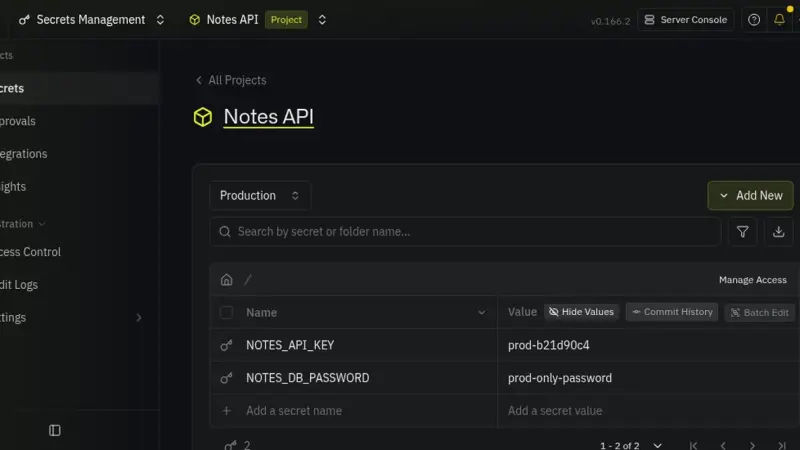
Infisical es una plataforma de gestión de secretos de código abierto que se instala con Docker Compose (Postgres, Redis y un backend) y entrega cada secreto a tus contenedores con su CLI. La instalé con la v0.166.2, creé un proyecto con tres entornos y una app leyó su clave con infisical run. En una instancia sin licencia, 4 de 57 funciones de pago siguen activas.
Para instalar OpenBao con Docker, arranca la imagen openbao/openbao:2.6.2 con almacenamiento Raft en un volumen, inicialízala con bao operator init y deséllala con tres de las cinco claves. OpenBao es la bifurcación de HashiCorp Vault con licencia MPL 2.0 y mantiene su API, así que tus aplicaciones leen los secretos igual.
Docker Compose ofrece tres formas de pasar configuración a un contenedor: la clave environment, el atributo env_file y el archivo .env para interpolar valores. Para datos sensibles no uses variables de entorno; los secretos en Docker Compose se montan como ficheros de solo lectura en /run/secrets/, lejos de los logs y del entorno del proceso.
HashiCorp Vault centraliza la gestión de secretos con rotación automática, auditoría de cada acceso y políticas granulares por servicio. Genera credenciales efímeras que caducan en minutos, no en años. Para equipos que trabajan con ficheros .env en servidores, Vault ofrece secretos dinámicos, trazabilidad completa y control de acceso real.
13 min3124,4
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).