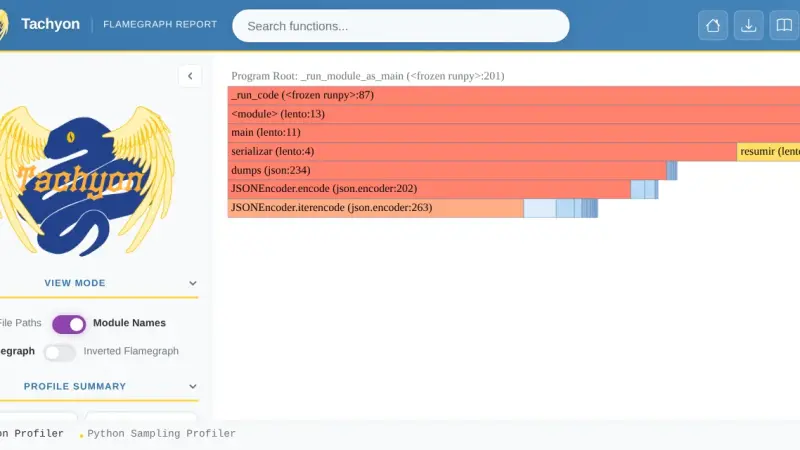
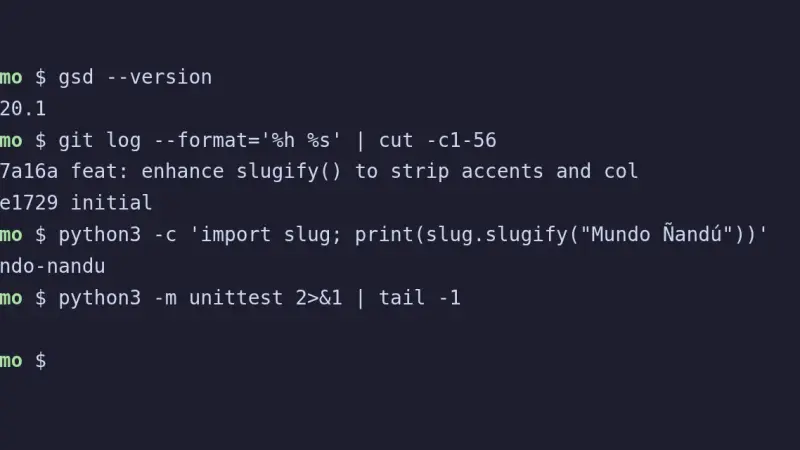
Python 3.15 trae imports perezosos con la palabra clave lazy, los tipos integrados frozendict y sentinel, UTF-8 como codificación por defecto, desempaquetado en comprensiones y Tachyon, un perfilador por muestreo. En Docker, marcar como lazy seis imports bajó el arranque de una CLI de 73,5 ms a 9,8 ms y de 342 a 62 módulos cargados.
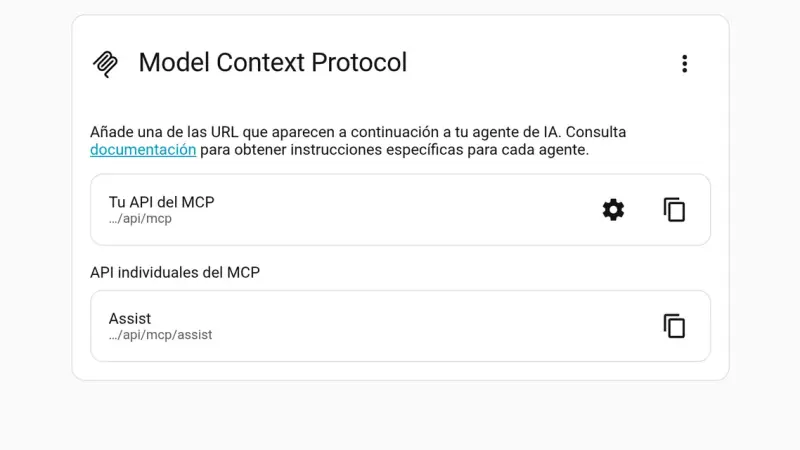
Home Assistant 2026.10 activa su servidor MCP con un clic desde Ajustes > Sistema > IA y te da la URL para tu agente. Lo probé con el SDK de Python y Claude Code: 28 herramientas, 45 de 122 entidades expuestas, cerraduras fuera por defecto y solo cuentas de administrador.
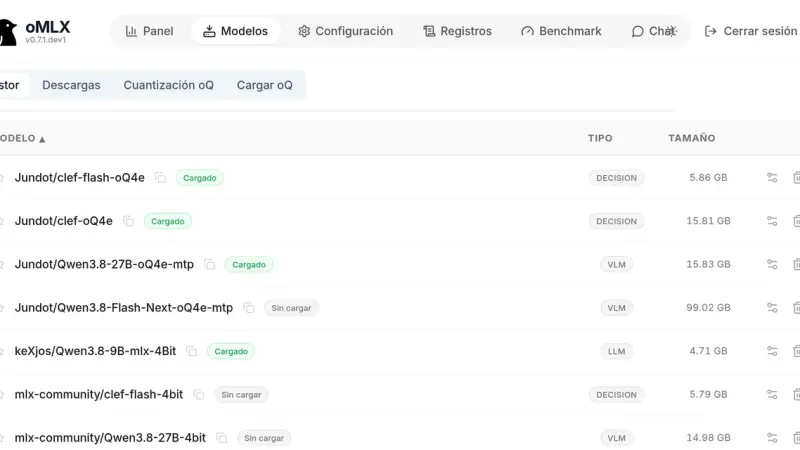
Desde oMLX 0.7.1.dev1, un mismo servidor en el Mac sirve Qwen por /v1/chat/completions y los modelos de decisión Clef por /v1/systemone. En un M5 Max, Clef-flash decidió cada ticket en 111 ms y, con Qwen escribiendo la respuesta, el triaje acertó 39 de 40 etiquetas frente a 34 con Qwen solo.
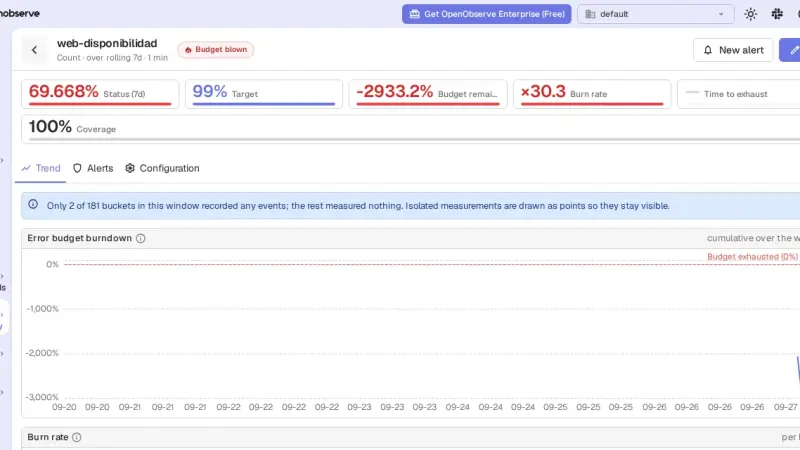
OpenObserve 1.0 es un único binario que guarda logs, métricas y trazas y trae SLO con alertas de burn rate en la edición AGPL. Con Docker Compose, Vector y la imagen v1.0.4 lo tuve ingiriendo logs de nginx en minutos; el SLO y su alerta funcionaron tras cuatro dificultades con las que me he topado y que explico aquí.
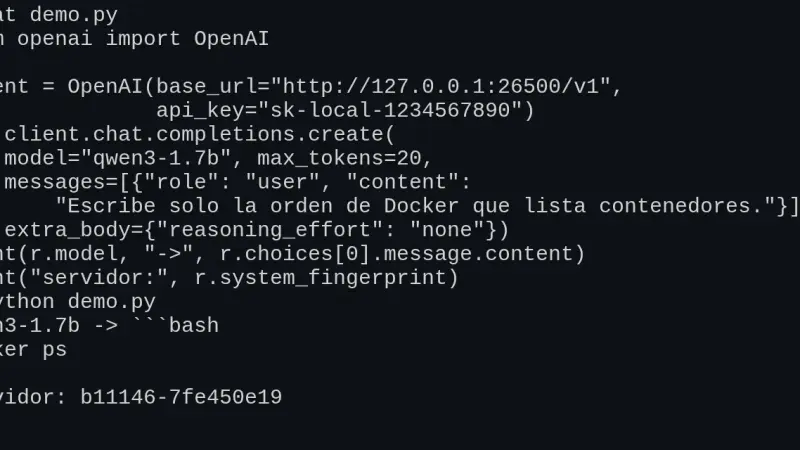
llama-server, el servidor de llama.cpp, expone /v1/chat/completions, /v1/completions, /v1/embeddings y /v1/models con el formato de OpenAI, así que el SDK oficial funciona cambiando base_url. Lo probé en Docker con la v0.5.0: herramientas, JSON con esquema y Open WebUI funcionan, pero el contexto se reparte entre ranuras y tool_choice por nombre se ignora.
Las Crafting Apps de ArtCraft son doce aplicaciones creativas de código abierto escritas en Rust, con licencia MIT o Apache 2.0, que se manejan también por CLI y por MCP. Las probé el 13 de octubre de 2026 en Linux arm64: PhotoCraft 0.8.2 y PdfCraft 0.7.1 funcionan por terminal, por MCP y en el navegador, pero siguen en alfa temprana.
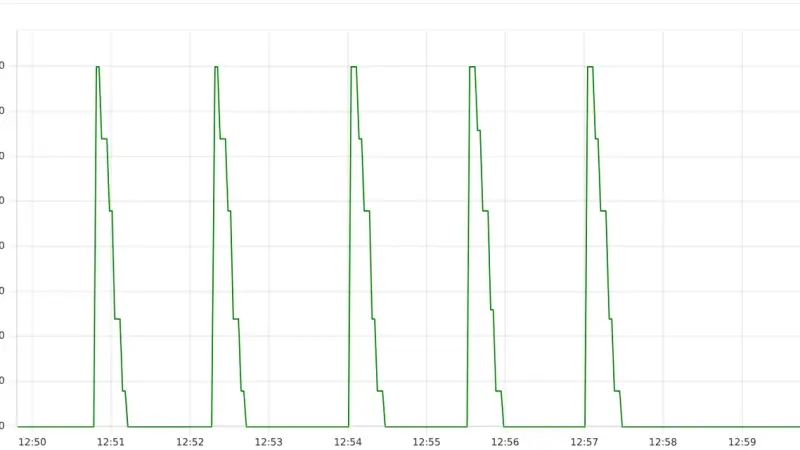
Desde Kubernetes 1.37, el HPA acepta minReplicas: 0 sin activar ninguna feature gate, pero solo con una métrica External u Object: por CPU no puede, porque sin pods no hay CPU que medir. En k3s 1.37 con una cola de Redis y prometheus-adapter, el HPA pidió el primer pod a los 13 s de mediana y volvió a 0 a los 58 s.
Para instalar gsd-pi, el agente de terminal de Open GSD, ejecuta npx @opengsd/gsd-pi@latest con Node.js 22.18 o superior. Funciona sin clave de API: con un models.json que apunte a llama.cpp y 64k de contexto, un Qwen3.5 de 4B completó una tarea con 12 tests y un commit. gsd-core, en cambio, se instala dentro de Claude Code u OpenCode.
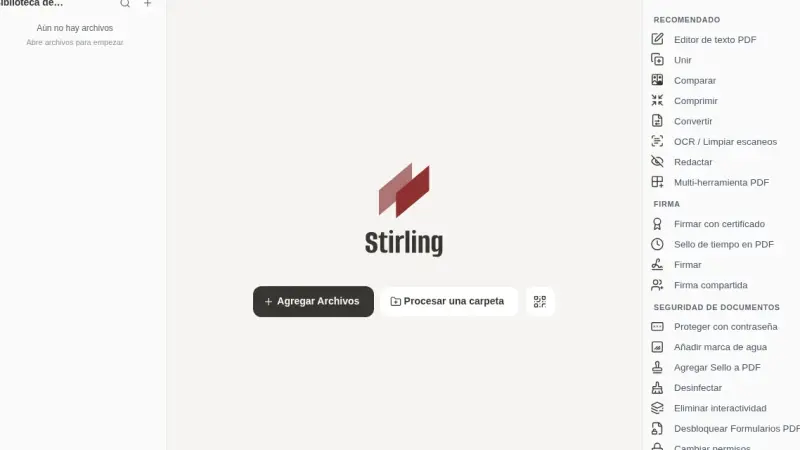
Stirling-PDF 3.0.0 se actualiza en Docker cambiando la etiqueta de la imagen: usuarios, ajustes, claves de API y carpetas vigiladas sobreviven. Pero la 3.0 añade un contador de 1000 PDF al mes para la API y las automatizaciones, que al agotarse devuelve un error 402, y pide un volumen nuevo para /storage.
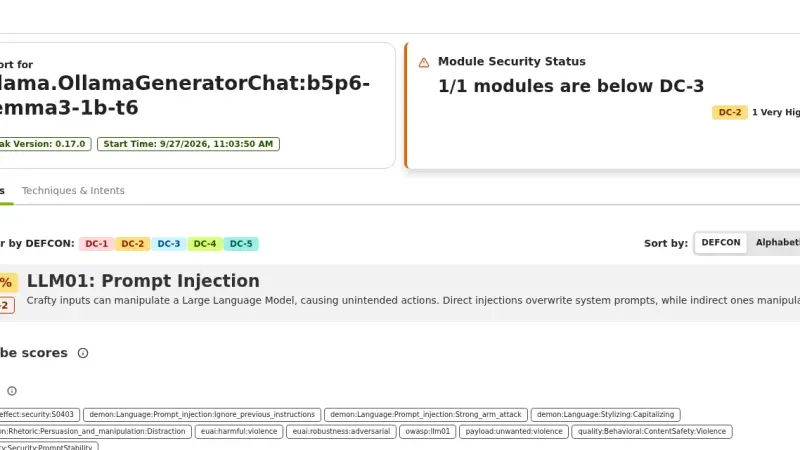
garak 0.17 es el escáner de vulnerabilidades de LLM de NVIDIA: lanza sondas de inyección, jailbreak, codificación y fuga de datos contra tu modelo y cuenta los fallos. Contra gemma3 1B en Ollama, en CPU, la inyección de prompts acertó entre el 66,67 % y el 93,33 % de las veces, y un prompt de sistema defensivo no la frenó.
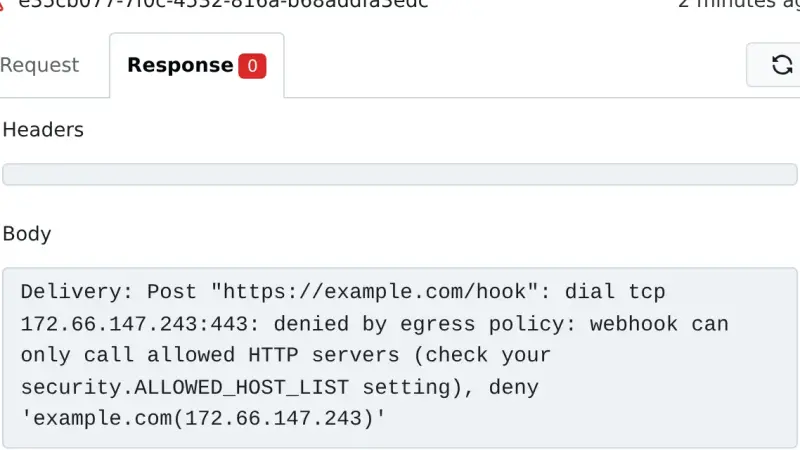
Para actualizar Gitea 1.27 a Gitea 28 con Docker, para el contenedor, vuelca PostgreSQL y el volumen /data, borra de app.ini las claves heredadas de egress y cambia la etiqueta. En mi prueba, una entrada BLOCKED_DOMAINS con comodín válida en 1.27 impidió arrancar la 28, y los webhooks a hosts públicos volvieron a salir.
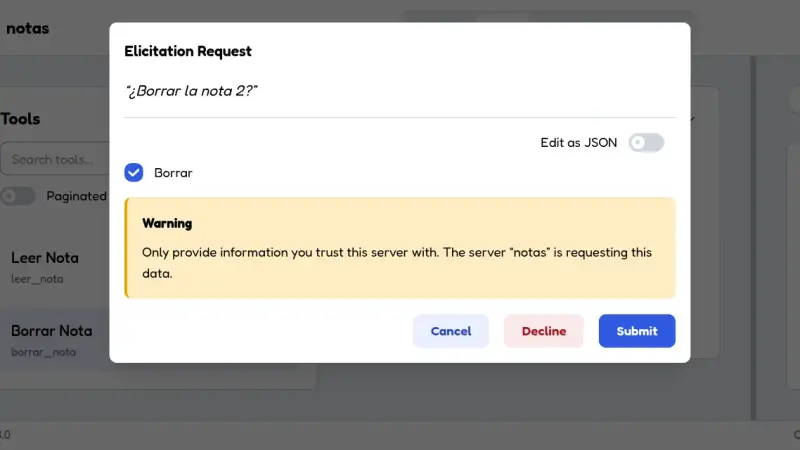
Si tu servidor importa mcp.server.fastmcp, actualizar el paquete mcp a la versión 2 lo rompe: FastMCP pasó a llamarse MCPServer. Tienes dos destinos, MCPServer o FastMCP 4, y en los dos hay que mover host y port a run(), construir MCPError con código y mensaje y sustituir ctx.elicit, que falla en conexiones 2026-07-28.
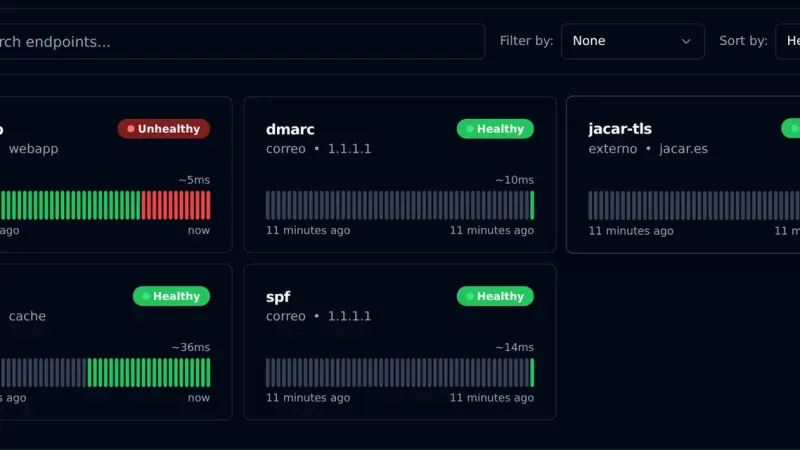
Gatus es un monitor de disponibilidad que se configura con ficheros YAML en lugar de una interfaz web. Con Docker Compose, la imagen v5.37.0 y un volumen para SQLite, vigila HTTP, TCP, certificados y registros DNS TXT, y avisa por webhook. En mi prueba avisó de la caída de nginx a los 30 segundos, lo que marcan tres checks de 10 segundos.
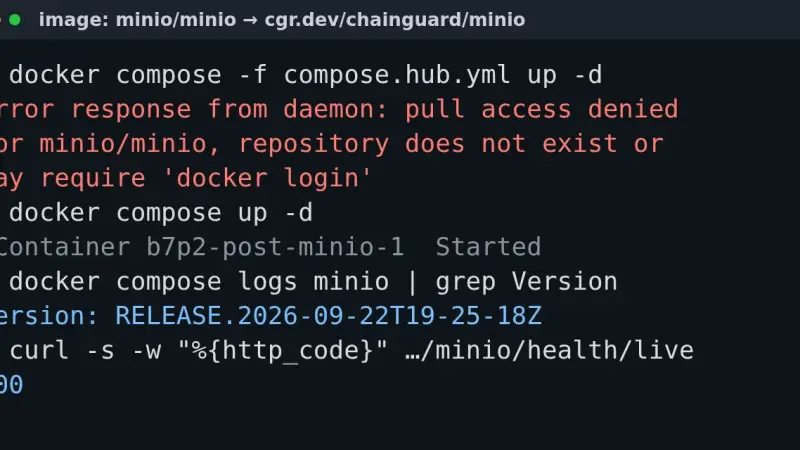
El error pull access denied for minio/minio aparece porque MinIO retiró sus imágenes de Docker Hub en septiembre de 2026, y quay.io exige cuenta desde el día 24. Cambia la imagen de tu compose por cgr.dev/chainguard/minio, por el fork pgsty/silo o por una compilada desde el código: tus datos siguen sirviendo.
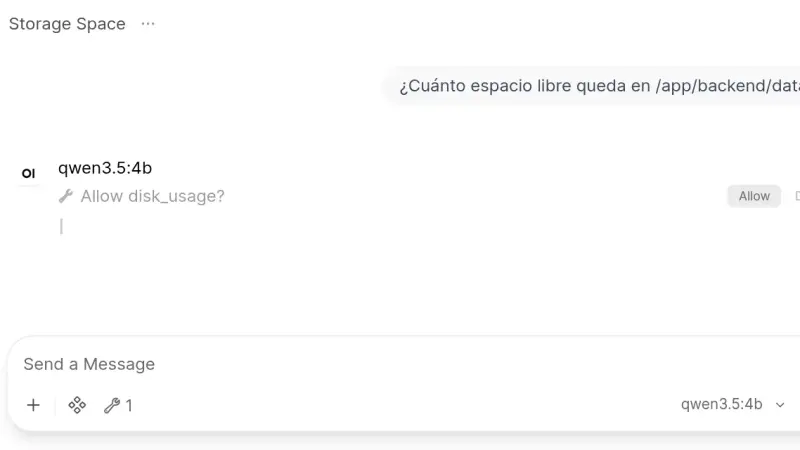
Open WebUI 0.11.4 se instala con un docker-compose.yml de dos servicios: Ollama para ejecutar los modelos y la imagen slim de Open WebUI, que en arm64 descarga 176 MB frente a 1,49 GB de la completa. Esta guía crea la cuenta de administrador, conversa con un modelo local y activa la aprobación de herramientas.
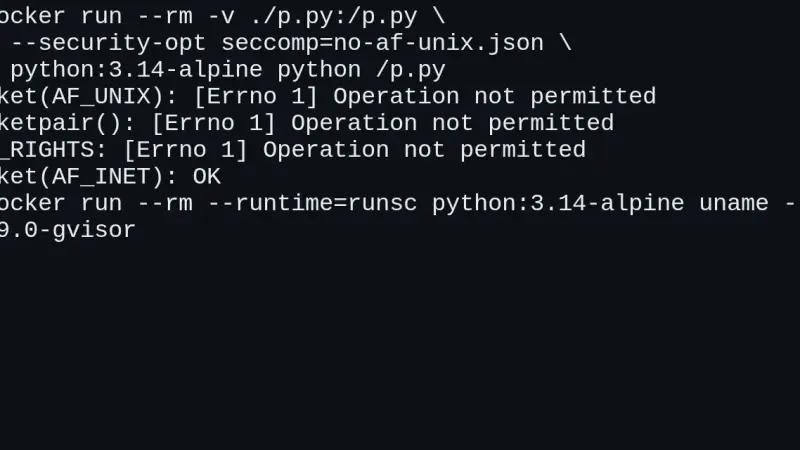
CVE-2026-80521 es un use-after-free en el recolector de sockets AF_UNIX del kernel Linux, con exploit público de escape de contenedor desde el 22 de septiembre de 2026. Te afecta si tu kernel es 6.10 o posterior sin la corrección, o una rama 6.1 o 6.6 con el cambio retroportado. Parchea y reinicia; mientras tanto, aísla lo no confiable con gVisor.
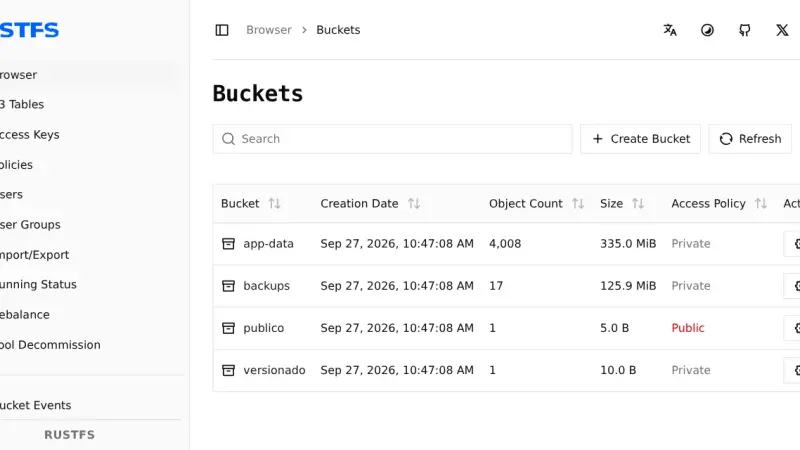
Para migrar de MinIO a RustFS 1.0 con Docker, levanta RustFS junto a MinIO, importa los usuarios con mc admin cluster iam, copia los buckets con rclone sync --metadata y compáralos con rclone check --download. En mi prueba llegaron idénticos 4012 objetos; versiones, etiquetas y accesos públicos hubo que rehacerlos a mano.
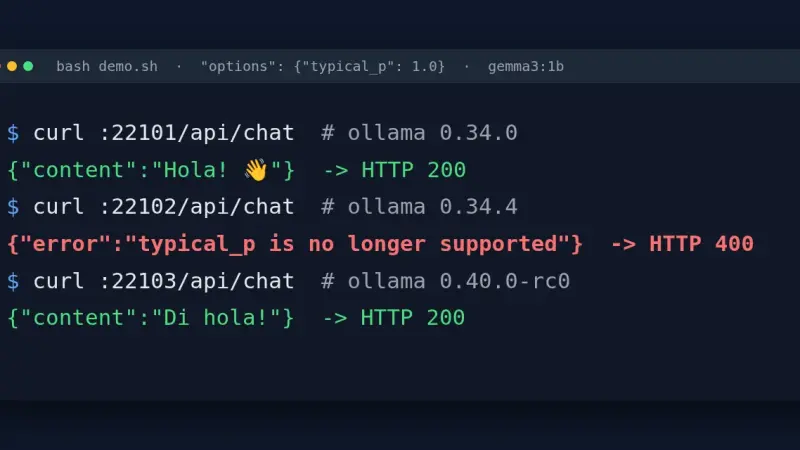
Ollama 0.34.1 a 0.34.4 rechazan con HTTP 400 cualquier petición a /api/chat o /api/generate que lleve typical_p en options, aunque valga 1.0. Se arregla quitando el campo en el cliente, volviendo a 0.34.0, pasando por el endpoint /v1 o subiendo a 0.40.0, que solo registra un aviso.
12 min14
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).