
Tecnología
CVE-2026-80521 en Docker y k3s: cómo saber si te afecta y cómo mitigarlo
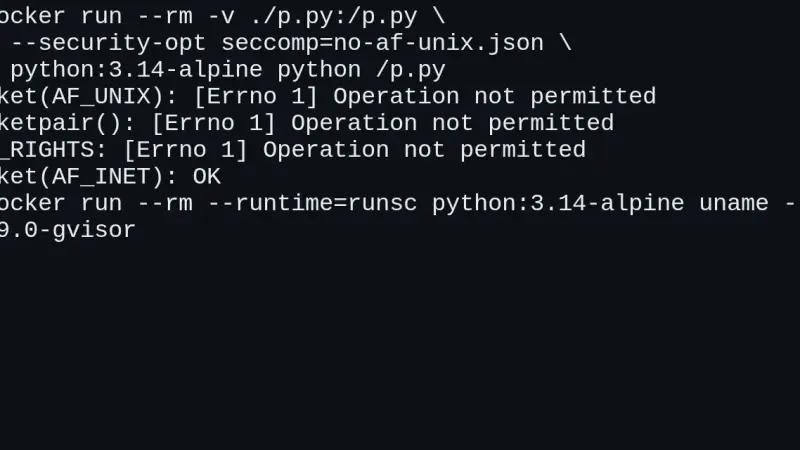
CVE-2026-80521 es un use-after-free en el recolector de sockets AF_UNIX del kernel Linux, con exploit público de escape de contenedor desde el 22 de septiembre de 2026. Te afecta si tu kernel es 6.10 o posterior sin la corrección, o una rama 6.1 o 6.6 con el cambio retroportado. Parchea y reinicia; mientras tanto, aísla lo no confiable con gVisor.
