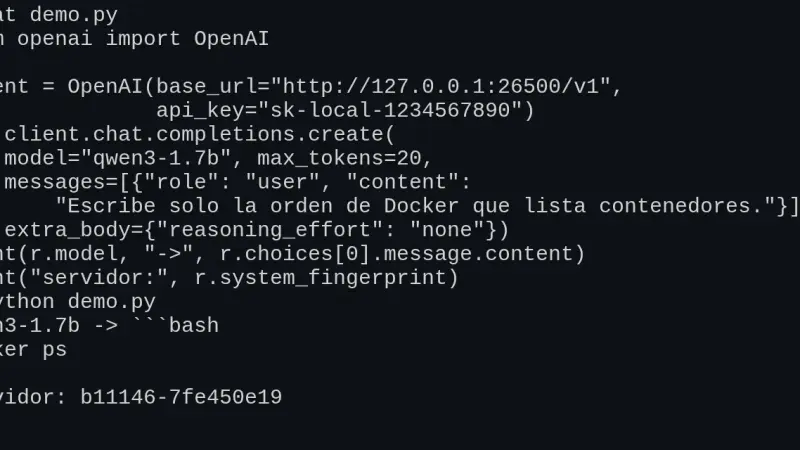
llama-server, el servidor de llama.cpp, expone /v1/chat/completions, /v1/completions, /v1/embeddings y /v1/models con el formato de OpenAI, así que el SDK oficial funciona cambiando base_url. Lo probé en Docker con la v0.5.0: herramientas, JSON con esquema y Open WebUI funcionan, pero el contexto se reparte entre ranuras y tool_choice por nombre se ignora.
Stirling-PDF 3.0.0 se actualiza en Docker cambiando la etiqueta de la imagen: usuarios, ajustes, claves de API y carpetas vigiladas sobreviven. Pero la 3.0 añade un contador de 1000 PDF al mes para la API y las automatizaciones, que al agotarse devuelve un error 402, y pide un volumen nuevo para /storage.
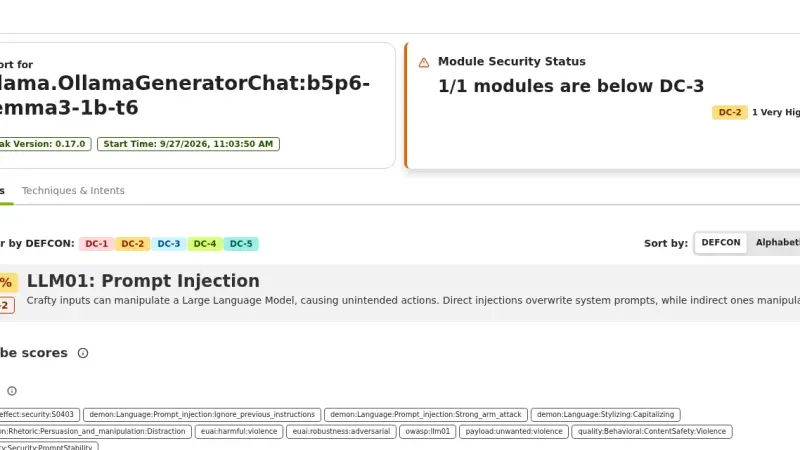
garak 0.17 es el escáner de vulnerabilidades de LLM de NVIDIA: lanza sondas de inyección, jailbreak, codificación y fuga de datos contra tu modelo y cuenta los fallos. Contra gemma3 1B en Ollama, en CPU, la inyección de prompts acertó entre el 66,67 % y el 93,33 % de las veces, y un prompt de sistema defensivo no la frenó.
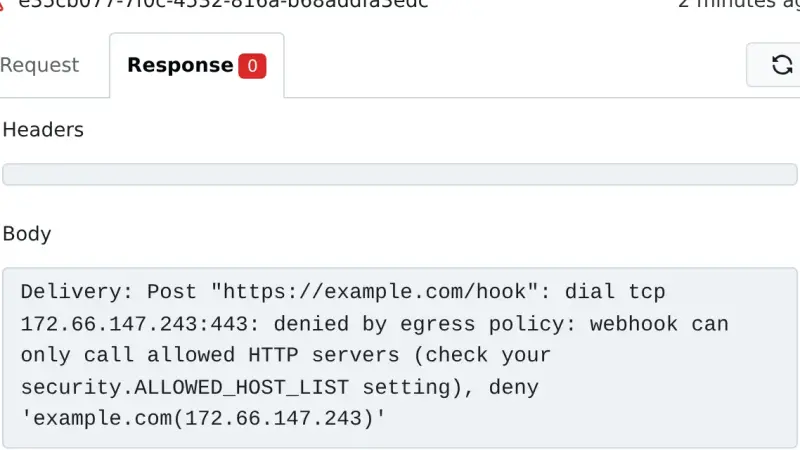
Para actualizar Gitea 1.27 a Gitea 28 con Docker, para el contenedor, vuelca PostgreSQL y el volumen /data, borra de app.ini las claves heredadas de egress y cambia la etiqueta. En mi prueba, una entrada BLOCKED_DOMAINS con comodín válida en 1.27 impidió arrancar la 28, y los webhooks a hosts públicos volvieron a salir.
Si tu servidor importa mcp.server.fastmcp, actualizar el paquete mcp a la versión 2 lo rompe: FastMCP pasó a llamarse MCPServer. Tienes dos destinos, MCPServer o FastMCP 4, y en los dos hay que mover host y port a run(), construir MCPError con código y mensaje y sustituir ctx.elicit, que falla en conexiones 2026-07-28.
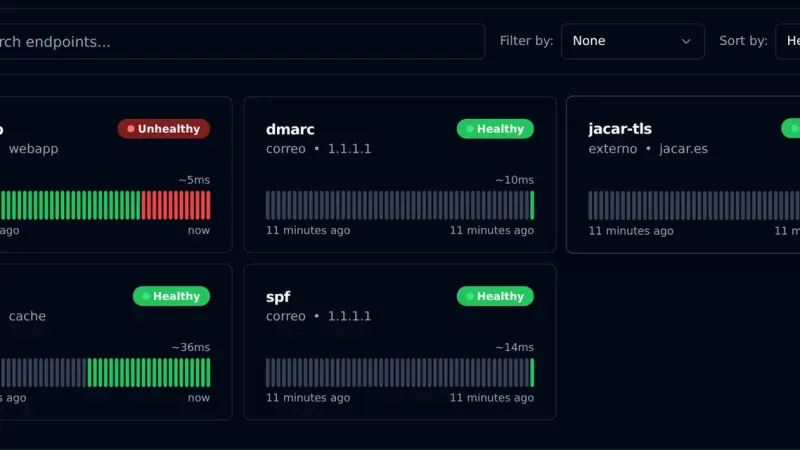
Gatus es un monitor de disponibilidad que se configura con ficheros YAML en lugar de una interfaz web. Con Docker Compose, la imagen v5.37.0 y un volumen para SQLite, vigila HTTP, TCP, certificados y registros DNS TXT, y avisa por webhook. En mi prueba avisó de la caída de nginx a los 30 segundos, lo que marcan tres checks de 10 segundos.
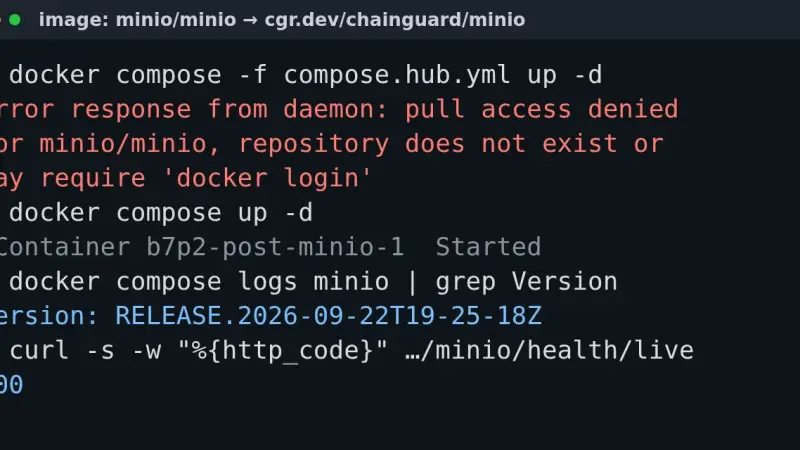
El error pull access denied for minio/minio aparece porque MinIO retiró sus imágenes de Docker Hub en septiembre de 2026, y quay.io exige cuenta desde el día 24. Cambia la imagen de tu compose por cgr.dev/chainguard/minio, por el fork pgsty/silo o por una compilada desde el código: tus datos siguen sirviendo.
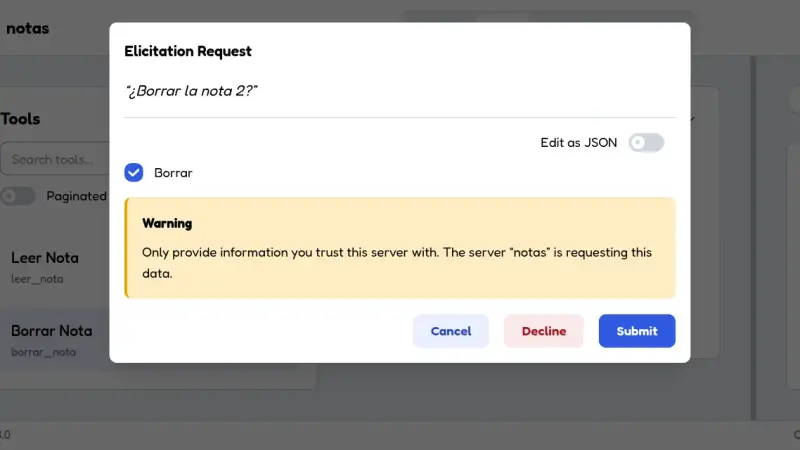
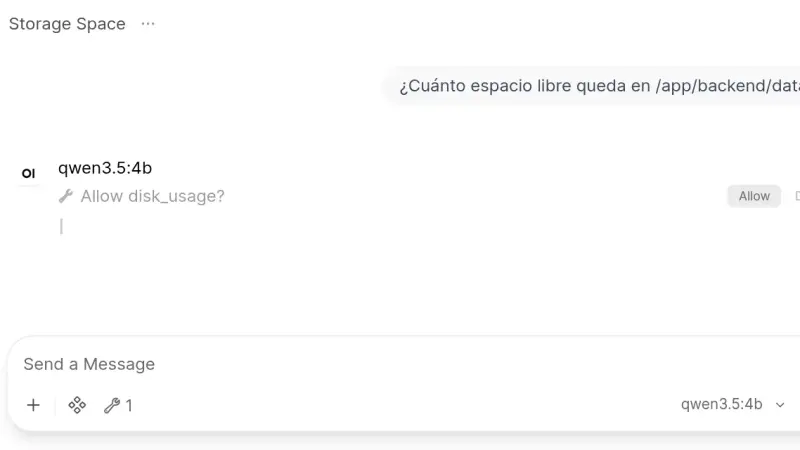
Open WebUI 0.11.4 se instala con un docker-compose.yml de dos servicios: Ollama para ejecutar los modelos y la imagen slim de Open WebUI, que en arm64 descarga 176 MB frente a 1,49 GB de la completa. Esta guía crea la cuenta de administrador, conversa con un modelo local y activa la aprobación de herramientas.
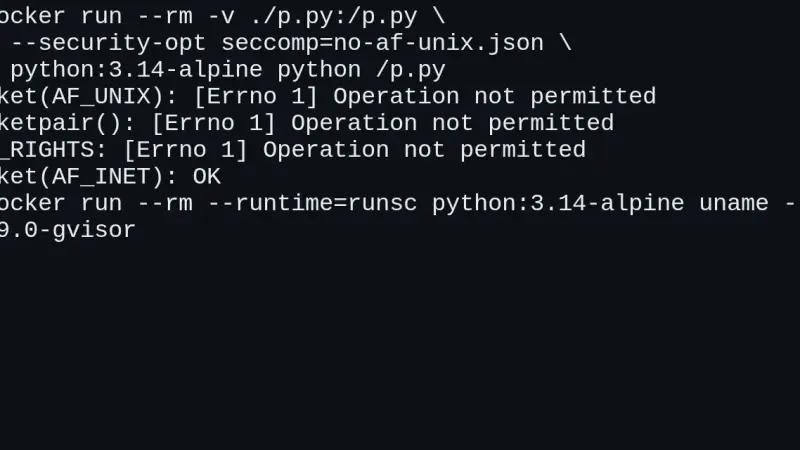
CVE-2026-80521 es un use-after-free en el recolector de sockets AF_UNIX del kernel Linux, con exploit público de escape de contenedor desde el 22 de septiembre de 2026. Te afecta si tu kernel es 6.10 o posterior sin la corrección, o una rama 6.1 o 6.6 con el cambio retroportado. Parchea y reinicia; mientras tanto, aísla lo no confiable con gVisor.
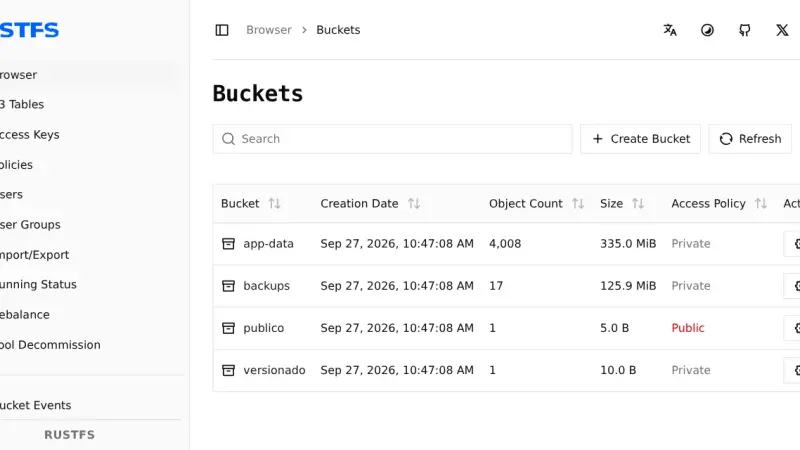
Para migrar de MinIO a RustFS 1.0 con Docker, levanta RustFS junto a MinIO, importa los usuarios con mc admin cluster iam, copia los buckets con rclone sync --metadata y compáralos con rclone check --download. En mi prueba llegaron idénticos 4012 objetos; versiones, etiquetas y accesos públicos hubo que rehacerlos a mano.
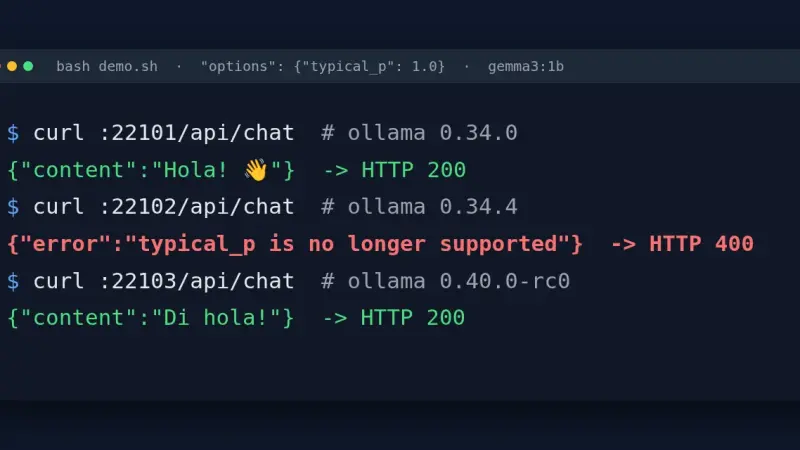
Ollama 0.34.1 a 0.34.4 rechazan con HTTP 400 cualquier petición a /api/chat o /api/generate que lleve typical_p en options, aunque valga 1.0. Se arregla quitando el campo en el cliente, volviendo a 0.34.0, pasando por el endpoint /v1 o subiendo a 0.40.0, que solo registra un aviso.
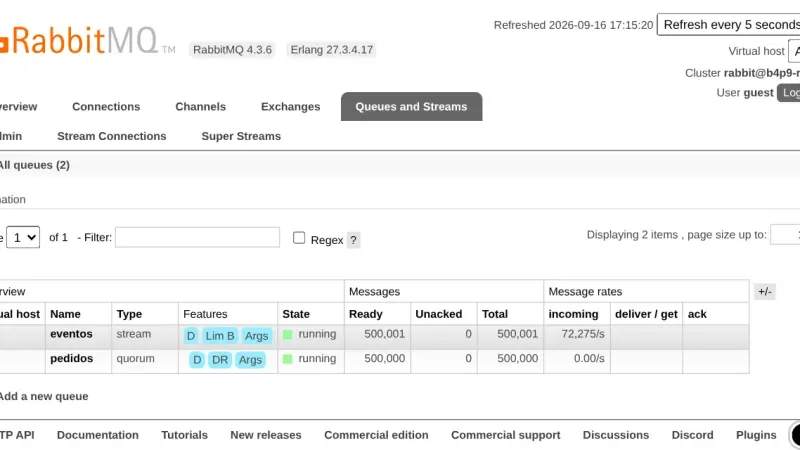
Una cola quorum de RabbitMQ borra cada mensaje al confirmarlo y hace fsync antes de aceptarlo; un stream lo guarda para releerlo. En RabbitMQ 4.3.6, con mensajes de 1 KB, la cola quorum movió 45 156 msg/s y el stream, por su protocolo, 281 330 msg/s, con 9 KB de memoria por millón de mensajes frente a 20,5 MB.
Para instalar OpenBao con Docker, arranca la imagen openbao/openbao:2.6.2 con almacenamiento Raft en un volumen, inicialízala con bao operator init y deséllala con tres de las cinco claves. OpenBao es la bifurcación de HashiCorp Vault con licencia MPL 2.0 y mantiene su API, así que tus aplicaciones leen los secretos igual.
Docker Compose 5.3.0, publicado el 2 de julio de 2026, añade init containers con la clave pre_start: pasos que se ejecutan en contenedores efímeros, en orden, antes de arrancar el servicio. Sirven para migraciones, permisos de volúmenes y configuración generada. Compose 2.40.3 rechaza el fichero entero, y cada paso debe ser idempotente porque se repite.
Para migrar Langfuse de v3 a v4 con Docker Compose, sube primero ClickHouse a 26.4 sin tocar Langfuse, copia PostgreSQL y ClickHouse, arranca la v4 en modo de doble escritura, rellena el histórico y pasa a events_only cuando todos tus SDK sean compatibles. Lo probé con 45 931 trazas y tres versiones del SDK de Python.
File Browser quedó archivado el 31 de agosto de 2026 y su v2.63.23 arrastra al menos 8 vulnerabilidades publicadas que ya no tendrán parche. Tras probar las alternativas en Docker sobre la misma carpeta, FileBrowser Quantum es el sustituto directo, copyparty la opción ligera para compartir ficheros grandes y Filestash la adecuada si tus datos están en S3, SFTP o SMB.
Paperless-ngx 3 sugiere título, etiquetas, corresponsal y fechas con un LLM y responde preguntas sobre tus documentos, todo en tu propio servidor con Ollama. Se actualiza desde la 2.20.15 cambiando la etiqueta de la imagen. En CPU, Gemma 4 E4B tardó 25,8 s por sugerencia y ocupó unos 7 GiB, si esquivas un fallo con los modelos que razonan.
Docker Compose 5.5 cambia el digest con el que decide si la imagen de un contenedor ha cambiado. Con el almacén de imágenes de containerd, los contenedores que Compose 2.40 o un up de 5.4 con descarga etiquetaron con el digest del índice se recrean una vez en el primer up, sin cambios reales. up --dry-run los señala antes.
n8n 3.0 aún no ha salido: n8n la prevé para octubre de 2026 y la versión estable es la 2.39.6. Para preparar tu instalación con Docker, abre Settings > Migration Report, sustituye los nodos retirados, fija los valores por defecto que cambian, pasa binaryData a storage y prueba la imagen v3-nightly sobre una copia.
OpenClaw 2026.9.4 se instala con Docker Compose desde la imagen oficial de GHCR, que existe para amd64 y arm64. Para usarlo sin API en la nube, conéctalo a un llama-server en la red interna del compose. Publica el puerto 18789 solo en 127.0.0.1, porque el compose del repositorio lo abre en todas las interfaces.
Jellyfin 12.0 salió el 8 de septiembre de 2026 y reescribe la base de datos al arrancar, así que no hay vuelta atrás sin copia. En Docker, el camino seguro es parar el contenedor, copiar /config, quitar los complementos de terceros, cambiar la etiqueta a 12.0, migrar y lanzar un escaneo completo.
Las imágenes de MinIO ya no se descargan de Docker Hub y la copia de quay.io está congelada en 2025. Para migrar de MinIO a Garage con Docker, levanta Garage v2.5.0 junto a MinIO, copia los buckets con rclone sync, verifícalos con rclone check y cambia endpoint, claves y región en los clientes.
Para instalar llama.cpp tienes cuatro vías: el script de llama.app, que deja un binario llama de 15 MB en ~/.local/bin; Homebrew; la imagen Docker server-v0.4.1; o CMake. Las probé el 14 de septiembre de 2026 en Linux arm64 con Gemma 4 E2B, en la terminal con llama cli y como API compatible con OpenAI.
Para instalar Forgejo con Docker usa la imagen codeberg.org/forgejo/forgejo:16.0, que desde el 10 de septiembre de 2026 es la 16.0.4 y corrige un fallo crítico de ejecución remota. Ponla detrás de Caddy fijando REVERSE_PROXY_TRUSTED_PROXIES a la IP del proxy y registra Forgejo Runner 13 con la URL pública de la instancia.
Jellyfin es un servidor multimedia libre con licencia GPL-2.0 que no pide cuenta ni suscripción. Se instala con el compose oficial, que publica el puerto 8096 y monta tres volúmenes separados para configuración, caché y biblioteca. La versión estable en agosto de 2026 es la 10.11.11 y la transcodificación por hardware viene incluida.
Karakeep es un gestor de marcadores autoalojado que guarda enlaces, notas, imágenes y PDF, archiva la página entera con monolith y los vídeos con yt-dlp, y los etiqueta con un modelo de lenguaje. Se instala con un compose de tres contenedores y el etiquetado admite tanto un modelo alojado como un Ollama propio.
Pangolin es un proxy inverso con túnel y control de identidad que se instala en un VPS con Docker Compose. El conector Newt abre la conexión desde tu red hacia el servidor, así que en casa no queda ningún puerto escuchando, y Traefik emite los certificados de Let's Encrypt en el otro extremo.
Immich se instala con dos ficheros que descargas de su última publicación, el docker-compose.yml y el .env, y un docker compose up -d. El servidor queda escuchando en el puerto 2283, la aplicación móvil sube el carrete sola y la copia de seguridad tiene que incluir la base de datos, no solo las fotos.
Pocket ID es un proveedor OpenID Connect que solo admite passkeys, así que no guarda contraseñas de nadie. Se despliega con un contenedor, un puerto y un fichero de entorno, exige HTTPS porque WebAuthn no funciona sin contexto seguro, y deja tus aplicaciones detrás de un inicio de sesión único.
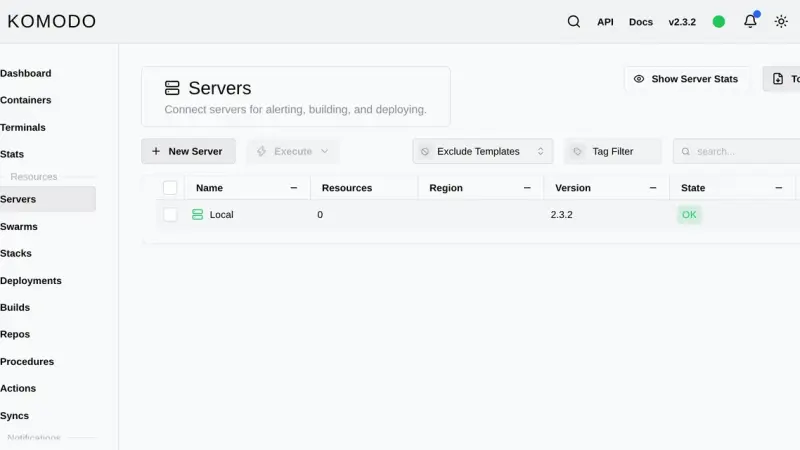
Komodo es una aplicación web en Rust que gestiona contenedores, stacks de compose y builds en tantos servidores como quieras. Se instala con un compose oficial que levanta MongoDB, el servidor Core en el puerto 9120 y el agente Periphery, y cada máquina adicional se añade con una clave de alta.
Dockge edita tus ficheros compose y los deja intactos en disco; Portainer es la consola generalista y madura, con roles y GitOps reservados a la edición Business, gratuita hasta tres nodos; Komodo despliega desde Git sobre varios servidores sin reservar nada de pago, a cambio de pedir una base de datos y un agente por máquina.
El agente de Portainer es un contenedor que se despliega en cada máquina remota y expone el puerto 9001 sobre TLS. El servidor de Portainer se conecta a él y gestiona ese host como un entorno más, sin abrir el socket de Docker a la red ni montar túneles SSH permanentes.
Firecrawl es una API de código abierto que convierte cualquier página web en Markdown limpio y listo para un modelo de lenguaje. Con endpoints de scrape y crawl y extracción estructurada a JSON, da a tu agente de IA datos web fiables. Esta guía cubre sus formatos, cómo alojarlo con Docker y cuándo compensa frente a un scraper propio.
Desplegar un agente de IA en producción consiste en convertir tu script local en un servicio contenedorizado, con estado externo, observabilidad y secretos gestionados. En esta guía empaquetas un agente dentro de una imagen Docker mínima, expones un endpoint HTTP con FastAPI y añades comprobaciones de salud, reintentos y límites de tasa para que aguante tráfico real.
SearXNG es un metabuscador libre y respetuoso con la privacidad que agrega resultados de más de 70 servicios sin rastrearte ni perfilarte. Con Docker lo levantas en un contenedor junto a Valkey, defines una secret_key en settings.yml y en minutos tienes tu propio buscador privado escuchando en el puerto 8080.
Headscale es una implementación libre y autoalojada del servidor de control de Tailscale: te da una red mallada WireGuard privada sin depender de la nube de Tailscale ni de sus límites de plan. Esta guía lo levanta con Docker Compose en su versión 0.29.2, prepara el archivo config.yaml, registra el primer nodo y añade un panel web con headscale-ui.
Home Assistant Container es la instalación de la plataforma de domótica local en un contenedor Docker: una imagen oficial, el puerto 8123 y la red en modo host para descubrir dispositivos. Esta guía la levanta con docker-compose, cubre el primer arranque y las copias de seguridad, y aclara que no incluye la tienda de complementos del Supervisor.
Gitea es un servicio Git self-hosted escrito en Go, ligero y en un solo binario, alternativa a GitHub y GitLab. Con Docker se instala con un docker-compose.yml junto a PostgreSQL: publica la interfaz web en el puerto 3000 y Git por SSH en el 22, y se configura con variables GITEA__. Incluye Actions para CI y webhooks.
Vaultwarden es un servidor de contraseñas compatible con Bitwarden, escrito en Rust y con licencia AGPL-3.0, que apenas consume RAM. Esta guía lo levanta con Docker Compose, lo publica tras un proxy inverso con HTTPS (obligatorio para que funcione el cifrado del navegador), protege el panel /admin con un ADMIN_TOKEN y cierra el registro.
wg-easy es la forma más sencilla de autoalojar una VPN WireGuard: un contenedor que reúne el servidor y un panel web para crear clientes con un clic. Esta guía lo levanta con Docker Compose en su versión 15, completa el asistente de primer arranque en el puerto 51821 y conecta tu primer dispositivo con un código QR.
Nginx Proxy Manager es un proxy inverso de código abierto que pone una interfaz web sobre Nginx y Certbot, así que creas hosts proxy y pides certificados de Let's Encrypt con unos clics. Con Docker se instala en un contenedor junto a su base de datos, expone los puertos 80, 443 y 81, y evita editar ficheros de Nginx.
AdGuard Home es un servidor DNS gratuito y de código abierto que bloquea anuncios y rastreadores en toda tu red desde un único contenedor. Esta guía lo levanta con Docker Compose, resuelve el conflicto del puerto 53, recorre el asistente inicial y activa DNS cifrado y reescrituras de dominios.
Pi-hole es un servidor DNS que bloquea anuncios y rastreadores en toda tu red. Con Docker se instala con un solo docker-compose.yml: la versión 6 embebe el panel web en el binario pihole-FTL, expone el DNS en el puerto 53 y la administración en el 80, y se configura con variables con prefijo FTLCONF_.
changedetection.io es una herramienta de código abierto que vigila páginas web y te avisa cuando cambian: precios, stock, versiones o avisos oficiales. Esta guía la instala con Docker Compose, añade un contenedor de navegador Playwright para webs con JavaScript, crea vigilancias con filtros CSS o XPath y envía notificaciones a ntfy o Gotify.
IT-Tools reúne más de ochenta utilidades para desarrolladores (JWT, hashes, expresiones cron, conversores de color) en una sola web que se ejecuta por completo en tu navegador. Con Docker la levantas con un único docker-compose.yml, escucha en el puerto 80 y no guarda nada: al no tener servidor ni base de datos, tampoco necesita volumen.
Gotify es un servidor de notificaciones push autoalojado, escrito en Go y con licencia MIT, que reúne mensajes de tus scripts y servicios en un solo sitio. Esta guía lo levanta con Docker Compose en el puerto 80, crea una aplicación con su token y envía el primer mensaje por su API REST con curl.
ntfy es un servicio de notificaciones push por HTTP, gratuito y de código abierto, que te permite enviar avisos a tu móvil o escritorio con una simple petición PUT o POST a un tema. Esta guía levanta tu propio servidor ntfy con Docker Compose, publica y suscribe temas, y añade autenticación.
Dashy es un panel de inicio self-hosted, escrito en Vue, que reúne todos tus servicios en una sola página con comprobación de estado, widgets, temas e iconos. Con Docker lo levantas con un único docker-compose.yml y una imagen, lissy93/dashy; toda su configuración vive en un archivo conf.yml que editas a mano o desde su interfaz visual.
9 min5
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).