vLLM sirve modelos de lenguaje con PagedAttention, batching continuo y una API compatible con OpenAI. En octubre de 2026 va por la 0.32.0, el motor V1 es el único desde la 0.11 y la caché de prefijos viene activada por defecto. Esta guía cubre el arranque con vllm serve, la cuantización por hardware, las métricas y cuándo elegir otra cosa.
Litestream es una herramienta de código abierto que replica una base de datos SQLite a un bucket S3 casi en tiempo real, leyendo el WAL que SQLite ya escribe. Ofrece recuperación a un punto en el tiempo, un overhead de apenas 1 a 3% de CPU, y sustituye a un servidor de base de datos aparte en aplicaciones pequeñas.
Cloudflare Workers dejó de ser una función edge aislada: en 2024, junto con KV, D1, R2 y Durable Objects, forma una plataforma completa que iguala a AWS en latencia y elimina los cargos de egress, aunque todavía no cubre bien el compute de larga duración ni las bases de datos gestionadas maduras que sí ofrece AWS.
Kubernetes 1.31 no trae fuegos artificiales, pero cierra deudas antiguas: AppArmor llega a GA, los sidecars nativos ya funcionan habilitados por defecto camino a su estable en 1.33, y DRA avanza en alpha hacia la beta. Repaso práctico desde la óptica de quien opera clústeres en producción.
OpenTelemetry declaró estables las señales de logs en julio de 2024. La tercera pata de la observabilidad moderna por fin se une a métricas y trazas bajo un único protocolo y un modelo de datos común.
En 2024, el debate sidecar sí o no ya tiene respuesta: Istio Ambient Mesh y Cilium Service Mesh llevan sidecarless a producción, mientras Linkerd sigue con sidecars ultraligeros en Rust. La elección correcta depende del CNI que ya usas, las funciones que necesitas y el tamaño de tu equipo de operaciones, no de qué proyecto es mejor en abstracto.
Redis pasó a licencia dual SSPL/RSAL en marzo de 2024, dejando de ser open source según la OSI. Valkey nació como fork BSD 3-Clause respaldado por AWS, Google Cloud, Oracle y la Linux Foundation, con compatibilidad total de protocolo con Redis 7.2. La migración es casi siempre trivial: cambiar el binario o la imagen Docker.
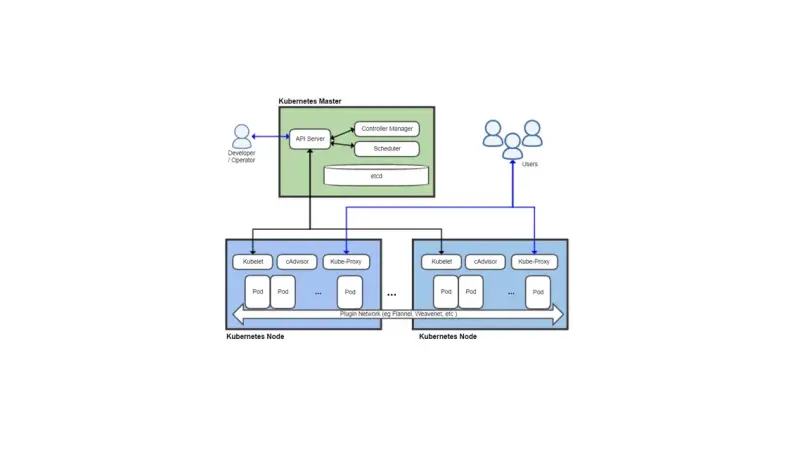
cAdvisor sigue incluido en kubelet y cubre métricas de superficie, pero en un cluster Kubernetes de producción no basta. El stack mínimo moderno combina cAdvisor con kube-state-metrics, node-exporter, Prometheus y Grafana como base; eBPF para visibilidad profunda de red y syscalls; y OpenTelemetry para contexto de aplicación.
PostgreSQL 17, publicado en septiembre de 2024, reduce hasta 20 veces el consumo de memoria del vacuum, añade slot synchronization para que la replicación lógica sobreviva a un failover sin resync completo, incorpora JSON_TABLE como sintaxis SQL:2023 estándar y estrena I/O en streaming para acelerar los sequential scans. Vale la pena probarlo ya en staging.
PostgreSQL 16 cierra las brechas históricas de la replicación lógica: apply paralelo casi 2x más rápido, slots lógicos servidos desde standbys físicos y el andamiaje para replicación bidireccional. El resultado es una herramienta de primera línea para migraciones entre versiones y flujos CDC.
Contenerizar SCADA tiene sentido en las capas superiores de la arquitectura: HMI, historians y gateways de datos. Los PLCs siguen controlando el hardware con determinismo duro. El mayor riesgo es cultural: aplicar patrones DevOps sin adaptar al contexto OT produce incidentes. NIS2 exige gestionar los contenedores como cualquier activo de infraestructura critica.
Cilium Service Mesh sustituye los sidecars de Istio o Linkerd por eBPF en el kernel: aplica políticas, cifrado WireGuard y observabilidad con Hubble sin un proxy por pod, y reduce el consumo de memoria de unos 100 GB a unos 5 GB en un clúster de 100 nodos. Conviene en clústeres grandes con equipos que dominan eBPF.
SQLite en producción es más viable de lo que parece. WAL mode elimina la contención de lecturas, Litestream replica el WAL a S3 en tiempo real y LiteFS añade réplica multi-nodo. Sin servidor de base de datos separado, apps como Tailscale o PocketBase lo usan en producción real. Este artículo explica cuándo conviene y sus límites reales.
Linkerd es el service mesh para Kubernetes que elige simplicidad frente a catálogo de funcionalidades. Su proxy en Rust consume ~10 MB de RAM por sidecar, frente a los 50-100 MB de Envoy bajo Istio. Esta comparativa explica cuándo vale la pena adoptarlo, qué cuesta operarlo y cuándo Istio tiene más sentido.
Esta guía instala PostgreSQL 18.6 con pgvector 0.8.7 en Debian o Ubuntu desde el repositorio PGDG, crea un rol y una base dedicados, ajusta la memoria, construye un índice HNSW y lo verifica con EXPLAIN. La 0.8.7 corrige CVE-2026-103484, un desbordamiento de búfer en la construcción de índices IVFFlat.
Un Internal Developer Platform (IDP) centraliza descubrimiento de servicios, aprovisionamiento y observabilidad en un portal único, así los desarrolladores dejan de depender de wikis obsoletas y canales de Slack. Backstage, Port y Cortex dominan el mercado: Backstage es open source con equipo dedicado, Port es SaaS low-code rápido de montar, y Cortex prioriza scorecards de disciplina técnica según el tamaño del equipo.
pgvector maduró en 2023-2024 con el tipo de índice HNSW y la construcción paralela que llegó en la versión 0.6. Para los proyectos que ya operan PostgreSQL, ya no hace falta una base vectorial dedicada en la mayoría de los casos: esta guía explica cuándo basta, cómo configurar el índice y dónde empieza a quedarse corto.
SQLite y DuckDB son bases de datos embedded: ninguna requiere servidor, las dos trabajan sobre un archivo local. Pero su arquitectura es distinta. SQLite organiza datos por filas y destaca en transacciones cortas (OLTP); DuckDB organiza por columnas y brilla en análisis sobre grandes volúmenes (OLAP). Elegir la correcta, o combinarlas, es una ventaja técnica real.
Un service mesh añade mTLS, observabilidad uniforme y gestión de tráfico entre microservicios sin modificar el código de las aplicaciones. El ecosistema está consolidado: Istio es el más completo y complejo, Linkerd prioriza la simplicidad con proxies en Rust, y Cilium aporta service mesh sin sidecars mediante eBPF.
containerd es el runtime que ejecuta los contenedores en la mayoría de los clusters Kubernetes modernos, y casi nadie lo nota. Gestiona todo el ciclo de vida del contenedor: descarga de imagen, arranque, red y montaje de filesystem. Se convirtió en el runtime por defecto tras la retirada del dockershim en Kubernetes 1.24, en mayo de 2022.
La arquitectura orientada a eventos desacopla servicios mediante brokers de mensajes. Cada componente publica eventos cuando algo cambia, en lugar de llamar a otros servicios directamente. Reduce el acoplamiento y mejora la resiliencia. Aporta valor real en dominios con múltiples consumidores, pero introduce complejidad operacional que conviene evaluar antes de adoptarla.
Backstage es la plataforma open-source de Spotify para construir Internal Developer Platforms: un portal web (Node.js + React) que centraliza el catálogo de servicios, el scaffolding y la documentación técnica. Adoptado por Netflix, American Airlines y cientos de empresas desde 2020, requiere 1-3 ingenieros dedicados y compensa en organizaciones de más de 50 desarrolladores.
eBPF es una tecnología del kernel de Linux que permite cargar y ejecutar programas verificados con alto rendimiento, sin recompilar el kernel ni reiniciar el sistema. Corre de forma segura en una máquina virtual dentro del kernel y es la base de herramientas como Cilium, Pixie, Falco y Tetragon para tracing, redes y seguridad en tiempo real.
Las bases de datos vectoriales han pasado de ser una curiosidad experimental a ser el componente central de la mayoría de productos basados en LLMs. Esta comparativa cubre Qdrant, Pinecone y Weaviate: arquitectura, fortalezas, limitaciones y un árbol de decisión para elegir según tus prioridades operativas y presupuesto.
PostgreSQL 16, publicado en septiembre de 2023, suma replicación lógica desde un standby, la vista pg_stat_io para desglosar el I/O por tipo de operación y contexto, y paralelismo en FULL OUTER JOIN. Migrar desde la 15 es sencillo; la 13 pierde soporte en noviembre de 2025, así que conviene planificar la actualización cuanto antes.
pgvector convierte PostgreSQL en una base vectorial sin añadir otro servicio al stack. Con la versión 0.8.6 y PostgreSQL 18, HNSW dio un 95,1 % de recall@10 en 1,15 ms sobre 99.000 embeddings reales. Los filtros SQL comparten consulta con el ranking vectorial, y los recorridos iterativos evitan que un filtro devuelva menos filas de las pedidas.
Chroma es la base de datos vectorial más sencilla para empezar con embeddings y búsqueda semántica: se instala con pip install chromadb, no exige infraestructura adicional y ofrece una API mínima (add, query, delete). Es ideal para prototipos y RAG de tamaño medio; por encima de unos pocos millones de vectores, conviene migrar a Qdrant o Milvus.
Los micro-frontends dividen la interfaz en piezas que equipos distintos construyen y despliegan por separado. En 2026 la opción principal es Module Federation 2.0, estable desde febrero; single-spa sigue en la 6.0.3 de 2024. Compensan con cuatro o más equipos bloqueados en la misma aplicación; con menos, un monorepo cuesta menos.
Platform engineering formaliza el producto interno que los equipos de desarrollo necesitan. Un Internal Developer Platform (IDP) centraliza despliegue, observabilidad y self-service en una interfaz unificada para que los equipos de producto entreguen valor sin convertirse en expertos de infraestructura. La inversión se justifica a partir de los 30 a 50 desarrolladores.
Redis no es una estrategia de caché por sí solo, sino una pieza más: elegir el patrón correcto entre cache-aside, read-through, write-through y write-behind, diseñar el TTL según cómo cambian los datos, invalidar explícitamente lo crítico y mitigar el thundering herd con jitter y locks son las decisiones que de verdad marcan la diferencia en producción.
Kubernetes 1.27 ("Chill Vibes"), publicado en abril de 2023, estabiliza SeccompDefault para bloquear syscalls peligrosos por defecto, lleva KMS v2 a beta con claves rotables para cifrar secrets en etcd, y estabiliza los scheduling gates. También elimina PodSecurityPolicy sin alternativa de migración tardía: sin migrar antes a Pod Security Admission, el salto de versión queda bloqueado.
Apache Kafka se consolida en 2023 como el backbone de eventos de la empresa gracias a KRaft, que llega a GA y elimina la dependencia de ZooKeeper. Los patrones más maduros son CDC con Debezium, event sourcing y stream processing con Kafka Streams o Flink, mientras Redpanda y Pulsar compiten como alternativas reales según el caso.
OpenTelemetry es el proyecto de la CNCF, graduado en mayo de 2026, que unifica logs, métricas y trazas bajo un único SDK y el protocolo OTLP, sin atarte a un backend concreto. Las trazas son estables desde 2021 y las métricas desde 2023; los logs siguen madurando, pero ya compensan en proyectos nuevos.
HashiCorp Vault centraliza la gestión de secretos con rotación automática, auditoría de cada acceso y políticas granulares por servicio. Genera credenciales efímeras que caducan en minutos, no en años. Para equipos que trabajan con ficheros .env en servidores, Vault ofrece secretos dinámicos, trazabilidad completa y control de acceso real.
Cilium reemplaza iptables con programas eBPF en el kernel de Linux, sustituyendo cadenas lineales O(n) por lookups hash O(1). Los benchmarks muestran hasta un 50 % menos de latencia, el doble de throughput y un 70 % menos de CPU de kernel en clústeres Kubernetes.
Kafka se lleva los titulares como sinónimo de mensajería moderna, pero RabbitMQ sigue siendo la mejor opción para task queues con reintentos, RPC asíncrono y pub/sub con enrutamiento complejo. Esta guía compara ambos frente a NATS, repasa patrones clásicos y errores de producción, y ayuda a decidir según el caso real, no la moda.
Kubernetes 1.28 introduce sidecar containers nativos en alpha mediante KEP-753: añadir el campo restartPolicy Always a initContainers garantiza el orden de arranque y apagado correcto. Resuelve el problema de Jobs que nunca terminan. Istio, Linkerd y agentes de observabilidad como Fluent Bit son los beneficiarios directos.
Pixie usa eBPF para instrumentar automáticamente clústeres de Kubernetes sin modificar el código de la aplicación. Un agente por nodo captura tráfico HTTP, gRPC, SQL y Redis a nivel de kernel y expone en minutos mapa de servicios, perfiles de CPU y trazas SQL. Complementa a Prometheus para diagnóstico reactivo sin sidecars ni redeploys.
Elige arquitectura modular si tu equipo tiene menos de diez personas y despliega el sistema como una sola unidad; elige microservicios cuando equipos distintos necesitan desplegar de forma autónoma o cuando componentes concretos exigen escalado muy distinto entre sí, asumiendo a cambio mayor complejidad operativa.
6 min3304,5
Usamos cookies propias y de terceros para analizar el tráfico del sitio. Puedes aceptarlas, rechazarlas o configurar tu elección.
Más información sobre las cookies
Preferencias de cookies
NecesariasImprescindibles para el funcionamiento del sitio. Siempre activas.
AnalíticasNos ayudan a entender cómo se usa el sitio (Google Analytics).