Categorías

Mascota Jacar — un portátil curioso Un portátil simpático cuyos ojos siguen el cursor.

Madrid · ES/EN · async-first

DevOps &

Infraestructura honesta para equipos pequeños. Sin teatro, sin diapositivas, con código que se queda contigo.

Rutas de aprendizaje

Del primer paso al dominio, en orden

Recorridos guiados por lo mejor del archivo — sin perderte entre cientos de artículos.

Ver todas las rutas

NIST PQC: los estándares de criptografía post-cuántica

En agosto de 2024, el NIST publicó los primeros estándares definitivos de criptografía post-cuántica: FIPS 203 (ML-KEM) para intercambio de claves, FIPS 204 (ML-DSA) para firmas digitales y FIPS 205 (SLH-DSA) como alternativa basada en hash. Sustituyen a RSA y ECDSA antes de que un ordenador cuántico pueda romperlos, y ya hay implementaciones híbridas activas en Chrome y Cloudflare.

Software esencial para tu nuevo Mac M5 (guía 2026)

Guía de 100 aplicaciones imprescindibles para tu Mac M5, organizadas en 20 categorías: navegador, gestor de contraseñas, email, notas, terminal, IDE, contenedores, IA y muchas más. Cada selección incluye propósito, características clave, plugins esenciales, precio en euros y enlace oficial, seleccionadas por consenso comunitario y métricas verificables.

Cómo usar DeepSeek Harness con un modelo local

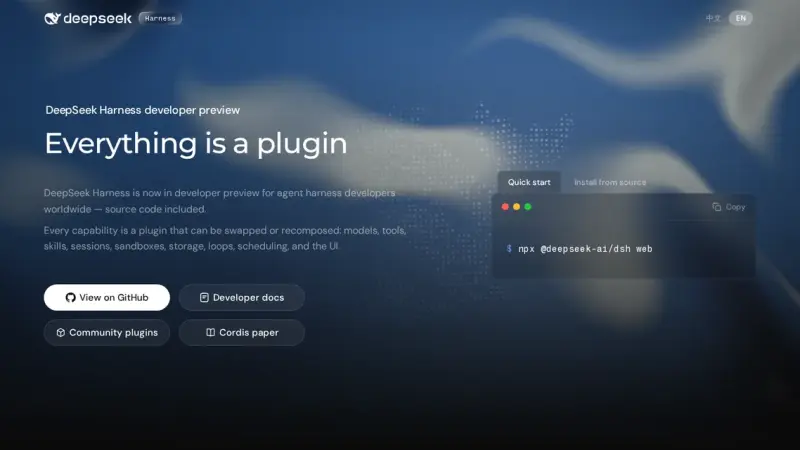
DeepSeek Harness (dsh) es el arnés de agentes de código abierto que DeepSeek publicó en agosto de 2026. Funciona con un modelo local si declaras en settings.yaml un proveedor openai-completions que apunte a llama-server, con una clave de relleno y el contexto real. Con Qwen3.5-4B en CPU dejó los tests en verde en 4 de 5 intentos, pero despacio.

Migrar SSH a criptografía post-cuántica: guía práctica

OpenSSH añadió intercambio de claves híbrido post-cuántico con ML-KEM en la versión 9.9 y lo hizo el algoritmo por defecto en la 10.0. La pregunta ya no es si migrar SSH a post-cuántica, sino cómo hacerlo sin romper clientes antiguos: activar el híbrido, mantener un fallback clásico y verificar con ssh -v que el algoritmo activo es el correcto.

ÚLTIMAS ENTRADAS Recién publicado

Lo último que ha salido del horno

  1. Agentes IA

    Home Assistant 2026.10 y MCP: conecta tu agente de IA a tu casa en un clic

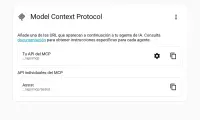
    Home Assistant 2026.10 activa su servidor MCP con un clic desde Ajustes > Sistema > IA y te da la URL para tu agente. Lo probé con el SDK de Python y Claude Code: 28 herramientas, 45 de 122 entidades expuestas, cerraduras fuera por defecto y solo cuentas de administrador.

  2. Inteligencia Artificial

    Cómo combinar Qwen y Clef en oMLX para que uno escriba y otro decida

    Desde oMLX 0.7.1.dev1, un mismo servidor en el Mac sirve Qwen por /v1/chat/completions y los modelos de decisión Clef por /v1/systemone. En un M5 Max, Clef-flash decidió cada ticket en 111 ms y, con Qwen escribiendo la respuesta, el triaje acertó 39 de 40 etiquetas frente a 34 con Qwen solo.

  3. Herramientas

    Cómo instalar OpenObserve con Docker y alertar por SLO

    OpenObserve 1.0 es un único binario que guarda logs, métricas y trazas y trae SLO con alertas de burn rate en la edición AGPL. Con Docker Compose, Vector y la imagen v1.0.4 lo tuve ingiriendo logs de nginx en minutos; el SLO y su alerta funcionaron tras cuatro dificultades con las que me he topado y que explico aquí.

  4. Inteligencia Artificial

    llama-server como API compatible con OpenAI en Docker, probado con los SDK oficiales

    llama-server, el servidor de llama.cpp, expone /v1/chat/completions, /v1/completions, /v1/embeddings y /v1/models con el formato de OpenAI, así que el SDK oficial funciona cambiando base_url. Lo probé en Docker con la v0.5.0: herramientas, JSON con esquema y Open WebUI funcionan, pero el contexto se reparte entre ranuras y tool_choice por nombre se ignora.

  5. Herramientas

    Qué funciona hoy en las Crafting Apps de ArtCraft, doce apps creativas en Rust

    Las Crafting Apps de ArtCraft son doce aplicaciones creativas de código abierto escritas en Rust, con licencia MIT o Apache 2.0, que se manejan también por CLI y por MCP. Las probé el 13 de octubre de 2026 en Linux arm64: PhotoCraft 0.8.2 y PdfCraft 0.7.1 funcionan por terminal, por MCP y en el navegador, pero siguen en alfa temprana.

  6. Arquitectura

    Escalar a cero con el HPA en Kubernetes 1.37: pruébalo en k3s

    Desde Kubernetes 1.37, el HPA acepta minReplicas: 0 sin activar ninguna feature gate, pero solo con una métrica External u Object: por CPU no puede, porque sin pods no hay CPU que medir. En k3s 1.37 con una cola de Redis y prometheus-adapter, el HPA pidió el primer pod a los 13 s de mediana y volvió a 0 a los 58 s.

  7. Inteligencia Artificial

    Cómo instalar y usar Open GSD (gsd-pi) con un modelo local

    Para instalar gsd-pi, el agente de terminal de Open GSD, ejecuta npx @opengsd/gsd-pi@latest con Node.js 22.18 o superior. Funciona sin clave de API: con un models.json que apunte a llama.cpp y 64k de contexto, un Qwen3.5 de 4B completó una tarea con 12 tests y un commit. gsd-core, en cambio, se instala dentro de Claude Code u OpenCode.

  8. Herramientas

    Cómo actualizar Stirling-PDF a 3.0 con Docker sin perder datos

    Stirling-PDF 3.0.0 se actualiza en Docker cambiando la etiqueta de la imagen: usuarios, ajustes, claves de API y carpetas vigiladas sobreviven. Pero la 3.0 añade un contador de 1000 PDF al mes para la API y las automatizaciones, que al agotarse devuelve un error 402, y pide un volumen nuevo para /storage.

  9. Inteligencia Artificial

    Red teaming de tu LLM local con garak 0.17 y Ollama

    garak 0.17 es el escáner de vulnerabilidades de LLM de NVIDIA: lanza sondas de inyección, jailbreak, codificación y fuga de datos contra tu modelo y cuenta los fallos. Contra gemma3 1B en Ollama, en CPU, la inyección de prompts acertó entre el 66,67 % y el 93,33 % de las veces, y un prompt de sistema defensivo no la frenó.

  10. Herramientas

    Cómo actualizar Gitea 1.27 a Gitea 28 con Docker sin romper webhooks ni mirrors

    Para actualizar Gitea 1.27 a Gitea 28 con Docker, para el contenedor, vuelca PostgreSQL y el volumen /data, borra de app.ini las claves heredadas de egress y cambia la etiqueta. En mi prueba, una entrada BLOCKED_DOMAINS con comodín válida en 1.27 impidió arrancar la 28, y los webhooks a hosts públicos volvieron a salir.

LA REDACCIÓN

Lo más leído, por categoría y tendencias

Lo más leído

  1. Cómo Instalar Cómo instalar Portainer con Docker Compose v2 3,7K
  2. Inteligencia Artificial Cómo instalar oMLX en M5 Max 128 GB y exprimirlo al máximo 3,2K
  3. Tecnología NPU de nueva generación: el hardware que mueve IA en 2026 2,5K
  4. Herramientas Software esencial para tu nuevo Mac M5 (guía 2026) 2,2K

Lo más votado